AGEST、【11月20日(金)無料オンラインセミナーのご案内】欧州CRA法への本格適用に備える、SBOMを活用した脆弱性管理・サプライチェーン管理セミナーを開催
株式会社AGEST
2026年11月11日


株式会社AGEST
~認証機関とSBOMツールベンダーが解説するEN 40000-1-3・SBOM・デューデリジェンスの実践~
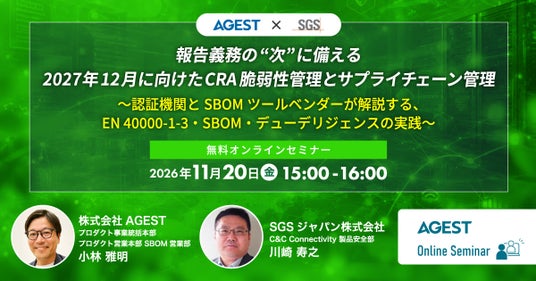
先端品質テクノロジーを活用してソフトウェアの品質・安全性向上を支援する株式会社AGEST(本社: 東京都文京区、代表取締役 社長執行役員 CEO: 二宮 康真、以下、「当社」)は、試験・検査・認証のグローバルリーディングカンパニーであるSGSジャパン株式会社(本社:神奈川県横浜市保土ケ谷区、代表取締役:颜立新、以下、「SGSジャパン」)とともに、EU向けに製品を展開する製造業等を対象とした無料オンラインセミナー『報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理』を2026年11月20日(金)に開催いたします。
■ 開催の背景
昨今、サプライチェーンの脆弱性を突いたサイバー攻撃やランサムウェア被害の報道が連日のように続いており、企業におけるセキュリティリスクはかつてなく高まっています。サイバー攻撃の脅威が国境を越えて深刻化する中、国際的な法規制による製品セキュリティの強化が急務となっています。欧州においては、2026年9月11日より「欧州サイバーレジリエンス法(CRA)」の報告義務(第14条)の適用が開始され、多くの企業で報告体制の整備が進んでいます。しかし、2027年12月11日以降に上市(ローンチ)する製品には、サポート期間を通じて「すべての脆弱性を処理する仕組み」が厳格に求められます。
この基準を満たすためには、既存の顧客対応プロセスの見直しにとどまらず、ソフトウェア構成を正確に把握する「SBOM(ソフトウェア部品表)」の導入が不可欠です。さらに、調達した部品が自社製品のセキュリティ要求を満たしているかを確認する「デューデリジェンス」の実践が、今後のビジネス継続において極めて重要な鍵となります。
本セミナーでは、こうした脅威と規制の動向を踏まえ、認証機関のSGSジャパンをお招きし、整合規格案「EN 40000-1-3」に基づく脆弱性管理の仕組み化と、デューデリジェンスの具体的な進め方を解説していただきます。また、AGESTからは、自社提供の脆弱性リスク管理ツール「SBOM Archi」を活用した影響判定と、サプライヤーとしての具体的なSBOM管理手法をご紹介いたします。
脆弱性リスク管理ツール「SBOM Archi」サービスサイトはこちら
■ セミナー開催概要

■ 登壇者プロフィール
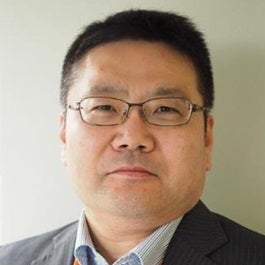
川崎 寿之
SGSジャパン株式会社 C&P Connectivity Functional Safety
・JSAE 情報セキュリティ小委員会、セーフティ&セキュリティ小委員会委員
・JasPar 情報セキュリティ実証WG、情報セキュリティ技術WGメンバー
・IEC TR 63074規格策定メンバー
・SGS-TUV認定の有資格者 (機能安全、産業機器サイバーセキュリティ、産業サイバーセキュリティ)
前職で、ソフトウェア品質・セキュリティ・機能安全等のコンサルティング業務を従事。2018年より、SGSジャパンにて機能安全、産業機器サイバーセキュリティなどの業務に従事。
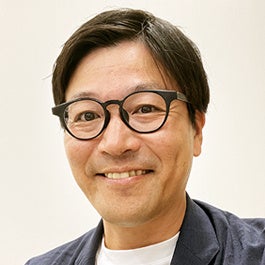
小林 雅明
株式会社AGEST プロダクト事業統括本部 プロダクト営業本部 SBOM営業部
・2019年入社、JSTQB - Foundation Levelセキュリティマネジメント資格保有
セキュリティアドバイザーとして活躍、2026年春よりAGESTのSBOM事業メンバーとして参画。パートナーセールスチームとして、販売店様およびソリューション対応。SBOM普及活動の為、多くのウェビナーにて登壇。
以上
※ すべてのブランド、製品名、会社名、商標、サービスマークは各社に権利が帰属します。
【AGESTについて】
AGESTは、ソフトウェアテストサービスやセキュリティサービスの提供を通じて、お客様のプロダクトの品質向上に貢献するとともに、高度デジタル社会の発展への貢献を目指してまいります。
https://agest.co.jp
【SBOM Archiに関するお問い合わせ】
株式会社AGEST サイバーセキュリティ事業本部
お問い合わせ先 : ml-sec-sbom-tec@agest.co.jp
【報道関係者からのお問い合わせ】
株式会社AGEST IR広報室 広報担当
Mail: ml-pr@agest.co.jp
電話番号:03-6821-1753
本記事はアフィリエイトプログラムによる収益を得ている場合があります