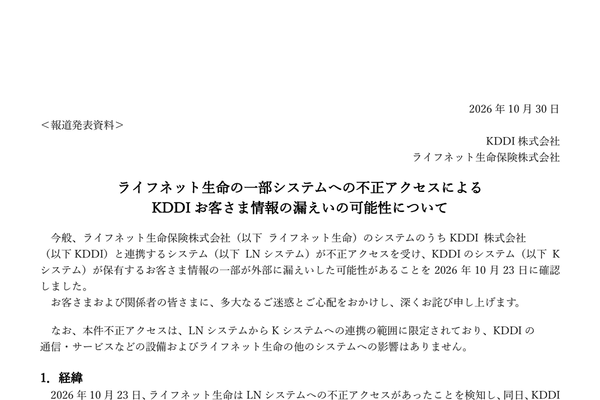
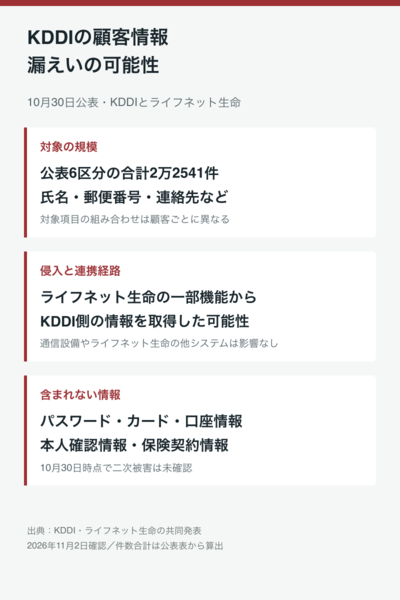
KDDIとライフネット生命保険は10月30日、ライフネット生命の一部システムへの不正アクセスにより、KDDIの顧客情報が外部に漏えいした可能性があると発表した。公表された項目別の件数は合計2万2541件。
ライフネット生命のシステムのうち、KDDIと連携する部分が不正アクセスを受けた。一部機能の脆弱性を通じ、第三者がKDDI側のシステムにある情報を取得した可能性がある。
対象項目は、氏名、郵便番号、電話番号、メールアドレス、会員識別子など。漏えいした可能性がある項目の組み合わせは顧客ごとに異なり、会員識別子だけの807件も含まれる。一部では性別や生年月日も対象となる。
ライフネット生命は10月23日に不正アクセスを検知し、防御措置を実施した。KDDIは翌24日、ライフネット生命側からのアクセス経路を遮断。「auの生命ほけん」では、申し込みの受け付けを含む一部機能のメンテナンスを実施している。
10月30日の発表時点で、対象情報を使った不正利用などの二次被害は確認されていない。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります