

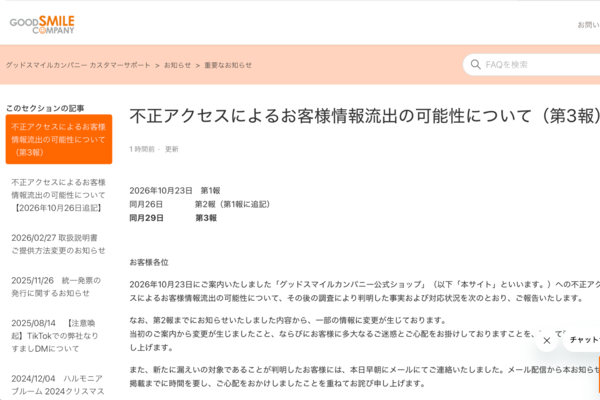
グッドスマイルカンパニーは10月29日、公式オンラインショップへの不正アクセスについて第3報を公表した。クレジットカード番号の全桁やセキュリティコードなどが漏えいした可能性のある利用者が2800人に上るという。
全情報が漏えいした可能性があるのは、10月21日午後1時55分から23日午前7時までに、同ショップのカード決済ページに情報を入力した可能性があるユーザー。対象情報はカード名義、16桁の番号、有効期限、セキュリティコードだ。カード決済を完了した384人のほか、決済を試みた人や、カートに商品を入れた人、予約後にカード情報を変更した185人などが含まれる。
同社のシステムには操作記録が残っておらず、決済を試みた人やカートに入れた人を個別に特定できない。カートに入れただけで決済に進んでいない人は、カード情報の漏えいはないとみているが、同社は該当する可能性のある全員に連絡しているという。カード情報の変更を試みて完了しなかった人も対象になる可能性があり、本人を特定できないため、心当たりがある場合はカードの利用明細を確認するよう呼びかけている。
登録済みカードの一部情報については、番号下4桁と有効期限が漏えいした可能性がある。対象となったカードは重複を除いて40万2466枚。カード名義とセキュリティコード、カードに紐づく会員情報は漏えいしていない。
注文情報では、10月22日午後10時20分ごろから午後11時ごろまでに注文した7673人分が閲覧可能な範囲に含まれる。不正に閲覧された注文は202件と確認されたが、どの注文情報が閲覧されたかを完全には特定できず、同社は7673人全員を対象としている。氏名、住所、電話番号、メールアドレス、注文内容、金額、決済方法が含まれる可能性がある。
本記事はアフィリエイトプログラムによる収益を得ている場合があります