第22回 “あのセキュリティ事故”はどうやったら防げた? 検証委員会
これからのSOCが満たすべき「情報統合/AIによる調査支援/自動化」要件を実現するFortiSOC
SOCのアラート対応が数時間遅れただけでランサム被害、業務が1カ月ストップ! どうやったら防げた?
提供: フォーティネット


“マシンスピードの防御”を実現するために必要なSOC基盤とは
サイバー攻撃のスピード化に対抗する“マシンスピードの防御”を実現するには、防御側のアプローチを再検討する必要があるだろう。具体的には、防御側のSOCでもAIや自動化の力を取り入れ、少ない人員であっても対応判断をスピード化していくことだ。
そのために、どのようなツールを取り入れればよいのだろうか。フォーティネットの最新製品である「FortiSOC」を例に見てみよう。
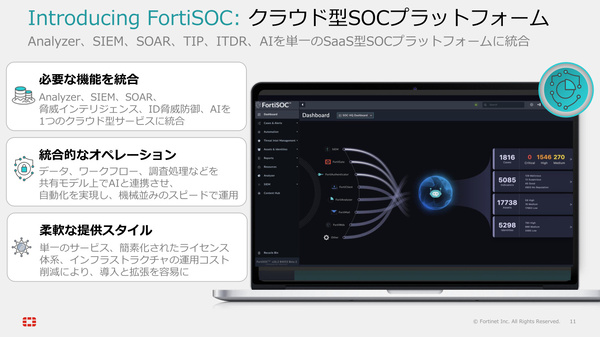
SOCが必要とするツール群を統合した「FortiSOC」
FortiSOCは、SOC運用に必要な機能群を統合した、クラウド型のSOCプラットフォームだ。具体的には、多様なセキュリティログの収集/統合/脅威検知(SIEM)、脅威の可視化や分析(Analyzer)、検知したインシデントへの自動対応(SOAR)、脅威インテリジェンス(TIP)、IDに関する脅威の検知と対応(ITDR)といった機能群が、単一のプラットフォームに統合されている。FortiGateやFortiSASEといったフォーティネットのセキュリティツールだけでなく、数千以上のコネクタを通じて、他社ツールからのログ収集も可能だ。
さらに、SOC運用で発生するアラート、分析、脅威ハンティング、対応といったワークフローに、AI(FortiAI-Assist)が組み込まれている点も特徴である。情報収集、アラートどうしの関連性や影響範囲の調査、要約やレポート作成、次の推奨アクションの提示など、人がやるには時間と労力がかかりすぎる作業をAIが自動化し、代行することで、限られた人員でのSOC運用をサポートする。
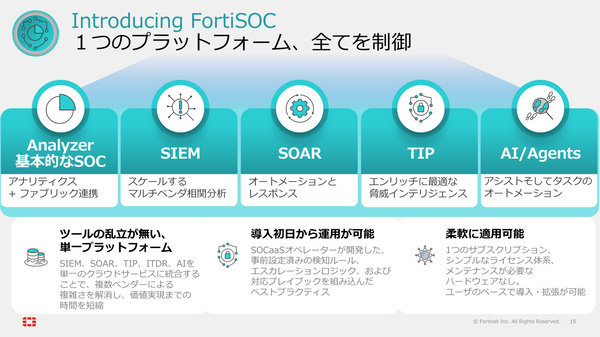
セキュリティログの統合、分析とアラート、脅威インテリジェンス、自動対応、AIによるアシストまでが1つのプラットフォームで完結する
このFortiSOCの例から“マシンスピードの防御”を可能にする次世代SOCの主な要件を考えると、「情報の統合」「AIによる調査支援」「対応の自動化」の3つにまとめることができる。
まずは「情報の統合」だ。従来のように、異なるセキュリティツールを行き来しながら監視し、分断した情報を人がつなぎ合わせて脅威分析や対応判断を行うのは負荷が大きすぎる。さらに、ログやアラートが分散している環境下では、AIも能力を発揮しづらい。そのため、単一データ基盤への情報の集約と統合が第一の要件となる。
次の要件が「AIによる支援」だ。SOC人員が不足している状況下であっても、手間と時間のかかる作業をAIに代行させれば、アナリストは複雑な攻撃の分析や対応判断など本来なすべき業務に時間を割くことができる。特に、迅速さが求められるインシデント調査などでは、AI支援による作業時間の短縮が大きなメリットをもたらすはずだ。
そして「対応の自動化」である。SOARを活用し、プレイブックベースでの自動化を図ることで、対応の遅れを防ぐことができる。ちなみにFortiSOCの場合、フォーティネットがSOCサービスの運用で培ったノウハウに基づく、数千もの事前定義済みプレイブックが用意されている。SOC構築を“ゼロ”から始める必要がないこともポイントだろう。
■セキュリティ事故、その後日談:
大規模なランサムウェア被害の発生を受けて、N社とP社では、これまで10年間共同運用してきたSOC体制の抜本的な見直しを進めることにした。事故の直前にはP社がSOC人員の増強を提案していたが、これも従来の監視/対応体制を前提としたものであり、最適解とは言えなかったため、ゼロベースでの再検討を行うことにしたのだ。
両社の経営層、そして現場のアナリストやセキュリティ担当者も参加して議論を重ねた結果、セキュリティ情報の一元化やAI/自動化の推進が不可欠だと判断し、従来の監視システムからFortiSOCへ移行していくことが決まった。すでにN社がいくつかのフォーティネット製品を導入していること、ほかに導入している他社ツールもすべてFortiSOCにログを集約できること、組み込まれたAIや自動化の機能が使いやすいことなどが決め手となった。
FortiSOCへの段階的な移行はまだ始まったばかりだが、相関分析によって関連するアラートが1件のケースにまとめられ、人が判断すべき件数は大きく減っている。両社は“アラート疲れ”と“判断疲れ”から解放され、すでに導入効果を実感し始めているところだ。今後はAIやSOARによる自動化機能の活用も進め、より強固なセキュリティ体制を共同で構築していく方針だという。
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この連載の記事
- 第21回
sponsored
販促企画のための“AI壁打ち”で、7万人の会員情報が外部に流出… どうやったら防げた? - 第20回
sponsored
ルールは作ったが… 現場の「勝手にAI利用」が止まらない! どうやったら防げた? - 第19回
sponsored
SCS評価制度、“形だけの★3取得”が招いた取引停止の危機 どうやったら防げた? - 第18回
sponsored
社長の【至急】メールはニセモノ! ビジネスメール詐欺で15億円の被害発生… どうやったら防げた? - 第17回
sponsored
“脱VPN”方針の大手エネルギー企業、だがZTNA移行の成功パターンが分からず… どうすればよい? - 第16回
sponsored
油断した中小企業、大手の取引先をランサムウェア感染させ取引停止に! どうやったら防げた? - 第15回
sponsored
「わずか3日」で狙われたVPNの脆弱性! 対策が後手に回り500GBの情報漏洩… どうやったら防げた? - 第14回
sponsored
化学メーカーの研究データが漏洩! 脆弱性診断が見落としたVPN装置… どうやったら防げた? - 第13回
sponsored
病院から患者の個人情報漏洩! “AI世代”研修医が引き起こしたシャドーAI事故……どうやったら防げた? - 第12回
sponsored
工場内からサイバー攻撃発生、しかし攻撃元が見つからない! ……どうやったら防げた?