プライベートデプロイメントのための統合セキュリティ 「FortiSASE Sovereign」
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「SASEソブリンティをデータから管理へ拡張」を再編集したものです。
米国で掲載ブログの抄訳です 2026年10月30日金曜日
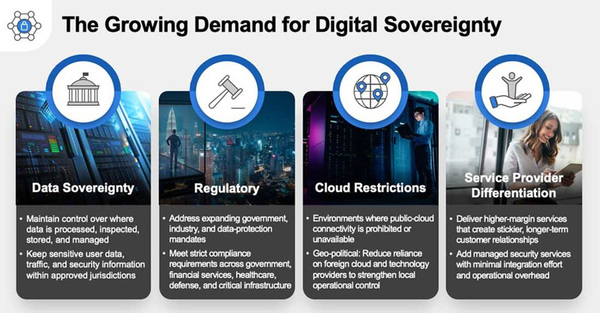
デジタルソブリンティは、組織がセキュリティをデプロイおよび管理する方法において、ますます重要な役割を果たしています。データ保護要件、地政学的不確実性、および管轄外のプロバイダーへの依存に関する懸念により、政府や企業は、データの保存と処理の場所、トラフィックのインスペクション場所、およびそれを保護するテクノロジーを運用する主体を評価するようになっています。
クラウド提供型セキュリティは、これらの意思決定を複雑にします。トラフィック、ログ、ポリシー、およびその他のセキュリティ情報は、複数の管轄区域にまたがるインフラストラクチャで処理される可能性があります。厳格なソブリンティ要件を持つ組織にとって、データ保存リージョンの選択は課題の一部にしか対処できません。
ソブリンティはデータレジデンシーを超えて拡張
データレジデンシーはデータの保存場所に対処しますが、ソブリンティには、セキュリティ、処理、インフラストラクチャ、管理、および管理アクセスに対する制御も含まれます。セキュリティサービスエッジ(SASE)の場合、これらの要件は3つの次元にまたがります:
・データソブリンティ: トラフィック、ログ、テレメトリ、クレデンシャル、およびセキュリティデータがインスペクション、処理、保存される場所の制御
・運用ソブリンティ: 環境を管理し、ポリシーを管理し、機密システムにアクセスし、セキュリティオペレーションを実施する主体の制御
・テクノロジーソブリンティ: クラウドのみのアーキテクチャに依存することなく、オンプレミス、プライベートクラウド、またはソブリンインフラストラクチャにセキュリティをデプロイする柔軟性
これらの次元を組み合わせることで、組織はセキュリティが適用される場所、それを運用する主体、およびそれをサポートするインフラストラクチャを評価できます。
これらの要件を満たすことは、一元管理、スケーラビリティ、統合セキュリティなど、SASEを価値あるものにする利点も維持する必要があります。しかし、組織はしばしば困難な選択に直面してきました:より大きな制御のためにプライベートセキュリティインフラストラクチャを構築および運用するか、基盤となる環境に対する制御が少ないクラウド提供型セキュリティサービスエッジ(SSE)を採用するかです。
FortiSASE Sovereignは、セキュリティデータの所在の制御から独自のインフラストラクチャでのセキュリティインスペクションの実行まで、ソブリンティをどこまで拡張すべきかを組織が決定できるようにすることで、この課題に対処します。新しいオンプレミスマルチテナント管理オプションは、その制御を管理プレーンに拡張し、管理、インスペクション、インフラストラクチャ、およびセキュリティデータ全体にわたるソブリンティをサポートします。
ソブリンティ要件に合わせたデプロイメント
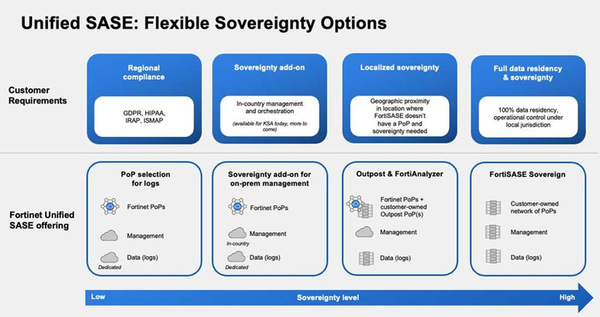
ソブリンティ要件は組織によって異なります。ログとセキュリティデータの保存場所を指定する必要がある組織もあれば、特定の国内または制御するインフラストラクチャでトラフィックをインスペクションする必要がある組織もあります。より厳格な要件を持つ組織は、管理とオーケストレーションも同じソブリン境界内で動作する必要がある場合があります。
フォーティネットは、これらのニーズを満たすために、さまざまなデプロイメントオプションを提供しています。組織は、クラウド提供型FortiSASEを使用したり、必要に応じてセキュリティ処理をローカライズしたり、制御するインフラストラクチャにプライベートSASE環境としてFortiSASE Sovereignをデプロイしたりできます。環境をローカルで管理する必要がある組織には、オンプレミス管理オプションが追加の制御を提供します。
この柔軟性により、組織はソブリンティをオールオアナッシングのアーキテクチャ上の決定にすることなく、要件に合わせてデプロイメントを調整できます。
管理プレーンへのソブリンティの拡張
新しいFortiSASE Sovereignオンプレミス管理機能は、外部でホストされる管理プレーンに依存できない組織、または管理インフラストラクチャに対する直接的な制御を必要とする組織のニーズに対応します。
このデプロイメントモデルでは、SASE環境を運用するために必要なコンポーネントを、組織が選択したソブリン境界内に留めることができます:
・データ :トラフィックインスペクション、ログ、テレメトリ、クレデンシャル、およびセキュリティデータは、必要な境界内に留めることができます。
・運用: 管理とオーケストレーションはオンプレミスで実行でき、ポリシー、管理アクセス、セキュリティオペレーションは組織の管理下に置かれます。
・テクノロジー: セキュリティインスペクションと管理は、必要な国、地域、データセンター、プライベートクラウド、または信頼できるコロケーション施設において、組織が管理するインフラストラクチャ上で実行できます。
管理にまで主権を拡張することで、組織はデータレジデンシーだけでは対応できない要件を満たすことができます。これにより、セキュリティを管理するために使用されるシステムが、セキュリティインスペクションとデータと同じ管理された環境に配置されます。
プライベートデプロイメントのための統合セキュリティ
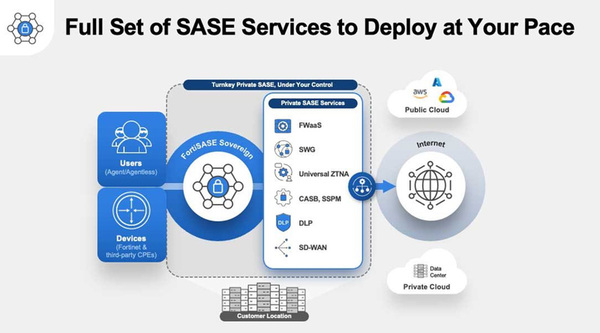
プライベートSASE環境を構築するには、組織はセキュアWebアクセス、ファイアウォール、ゼロトラストネットワークアクセス(ZTNA)、クラウドアプリケーションセキュリティ、データ保護、ロギング、オーケストレーションのための個別のテクノロジーを統合する必要があります。その後、ITチームはそれらを統合し、スケーリングし、保守する必要があります。
FortiSASE Sovereignは、セキュアWebゲートウェイ(SWG)、Firewall-as-a-Service(FWaaS)、ZTNA、クラウドアクセスセキュリティブローカー(CASB)を含むコア機能がプラットフォームに組み込まれた、ターンキー型のプライベートSASEソリューションです。そのアーキテクチャはデプロイメントを簡素化し、運用の柔軟性を提供することで、組織が自社のインフラストラクチャ内でセキュリティを実行できるようにします。
このアプローチにより、主権要件を満たすためにカスタムセキュリティスタックを構築する必要がなくなります。代わりに、組織はデプロイメントと管理の制御を維持しながら、統合プラットフォームをデプロイできます。
一元化された運用モデルの維持
プライベートデプロイメントは、セキュリティ製品を個別に管理することを意味するものではありません。組織は、環境全体で一貫したポリシー、可視性、管理を必要としています。
FortiSASE Sovereignは、主権環境全体で一元化されたポリシー、可視性、管理、ライフサイクル管理を提供します。組織はインフラストラクチャをホストし、セキュリティデータをローカルに保持し、管理プレーンを自社の環境内で運用できます。これらすべてを、セキュリティオペレーションへの統一されたアプローチに従いながら実現できます。
この運用モデルは、主権SASEの価値の中核をなすものです。デプロイメント制御の強化は、日常的な管理に不必要な断片化を加えることなく、組織が要件を満たすのに役立つはずです。
主権SASEのコスト管理
共有クラウドサービスからプライベート運用インフラストラクチャに移行する際に考慮すべきもう1つの要素はコストです。統合アーキテクチャは、個別の製品やカスタム統合の必要性を減らすことで、移行を容易にすることができます。
FortiSASE Sovereignは、セキュリティ実施のためのFortiGateとFortiOS、分析とロギングのためのFortiAnalyzerを含む、フォーティネットのテクノロジーによって支えられています。ユーザーベースのライセンスとスケーラブルなデプロイメントにより、購入が簡素化され、導入がよりコスト効率的になります。
このアーキテクチャにより、組織は統合セキュリティプラットフォーム内のデプロイメントオプションとして主権SASEを評価できます。インフラストラクチャと運用要件は依然として総コストに影響しますが、より高い主権性がカスタムセキュリティスタックを意味する必要はありません。
統合SASEアプローチによる制御の強化
主権性を評価するには、組織はデータが保存される場所を超えて検討する必要があります。また、セキュリティ処理がどこで行われるか、誰が管理アクセス権を持つか、セキュリティインスペクションと管理を自社が管理するインフラストラクチャ上で実行できるかどうかも考慮する必要があります。
FortiSASE Sovereignとその新しいオンプレミス管理オプションは、SASEに期待される一元管理と統合セキュリティ機能を維持しながら、これらの要件に対応します。組織は、自社の環境が必要とする制御レベルを選択し、その制御をデータ、オペレーション、インフラストラクチャ全体に拡張できます。
詳細については、FortiSASE Sovereignが組織のセキュリティと主権要件をどのようにサポートするかをご覧ください。
本記事はアフィリエイトプログラムによる収益を得ている場合があります