第20回 “あのセキュリティ事故”はどうやったら防げた? 検証委員会
FortiGate/FortiSASEで実現するAIガバナンスの第一歩、まずは「継続的な現状把握」を
ルールは作ったが… 現場の「勝手にAI利用」が止まらない! どうやったら防げた?
提供: フォーティネット


■今回のストーリー:
中部地方に本社を構える中堅薬品メーカーのP社。そのIT管理部門では、社内での「AIツールの利用制限」に手を焼いていた。
ほかの多くの企業と同じように、P社でもAIツールの業務利用が草の根的に、現場社員から浸透しつつあった。社員の間で「○○○○というAIツールは便利だぞ」という口コミが広まると、同じ部署の社員、隣の部署の社員……と、利用が一気に拡大していく。そのようにうして利用が定着したツールもあれば、“一時のブーム”で終わったツールもある。
実は、P社では1年以上前から、AIツールの利用を「IT部門の許可制」としてきた。本来は、社員からの利用申請を受けたIT部門の担当者が、サービス内容や利用規約をチェックして、情報漏洩やフィッシングなどのリスクがないものだけを許可する――という社内ルールになっている。
しかし、次々に新しいAIツールが登場するようになって、このルールは有名無実化していた。特に、最近では“営業職向け”“研究職向け”“経理職向け”といった業務特化型のAIツールが現れ始めたことで、各部門からの利用申請が急増。その結果、ほかの業務でも忙しいIT部門のチェック業務は追いついていなかった。
IT部門側では把握できていないが、申請後の許可を待ちきれず、あるいは申請すらせずに業務利用されている“シャドーAI ※注 ”も増えているようだ。その一方で、AIツールの利用が機密情報漏洩の原因になった、AIツールに見せかけたフィッシングサイトが現れた、といったニュースも耳にする。いつ重大な事故が起きてもおかしくない、あるいはもう起きているかもしれない――そんなリスクの高い状況が続いている。
※注:シャドーAIとは、会社が把握/許可していないAIツールの業務利用のこと。
IT部門としては、安全性さえ確認できれば、AIツールの利用はむしろ推奨したいと考えている。だが、現在のような許可制で運用を続けるのはもう無理だ。……この難題を、どうやったら解決できるのだろうか?
※このストーリーはフィクションです。実在する組織や人物とは関係ありません。
ビジネス利用は進めたい、でもガバナンスは効かせたい ―AIをめぐるジレンマ
今回取り上げたP社のように、「AIの業務利用」にどうやってガバナンス(統制)を効かせればよいのか、頭を悩ませているIT担当者は多いのではないだろうか。
AIの業務利用は急速に拡大している。たとえば、国内の中堅~大企業層(売上500億円以上)を対象としたPwCの調査では、業務で生成AIを「活用中」とする回答が、2023年には0%だったものが、2024年には43%、2025年には56%、2026年には71%と大きく伸びている。AIの業務利用に対する企業の期待は高い。
AIの業務導入率そのものは企業規模によって差があるが、この調査からは、過去数年で導入が急拡大している実態が分かる。業務向けAIツールの種類は現在でも増え続けており、さらに今後は、自律的に業務タスクを進めるAIエージェントの急速な普及も予想される。
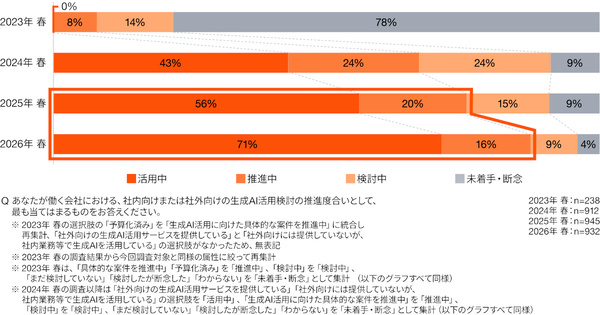
自社の生成AI活用の推進度合い(日本)。2026年春には「活用中」が71%に達している(出典:PwC「生成AIに関する実態調査2026 春 6カ国比較」)
その一方で、AIの業務利用が進むと、セキュリティやコンプライアンスのリスクも高まってしまう。機密情報(顧客情報やソースコードなど)を不用意に入力してしまう「情報漏洩」のリスクはよく知られるようになったが、ほかにも、出所の怪しい不適切なAIツールを使うことによる「著作権侵害の発生」や「レギュレーション違反の発生」、AIツールを装ったフィッシングサイトによる「アカウント情報の漏洩」など、さまざまなリスクが考えられる。
こうしたリスクを回避するために、P社のように利用制限ルールを定めている会社も多い。たとえば「会社が許可(あるいは契約)しているツール以外の利用禁止」「顧客情報や未公開の設計情報などの入力禁止」といったルールだ。こうしたルールを決めて社員に周知すること自体には一定の意義もあるが、最終的には社員まかせの運用になってしまい、シャドーAIの発生は防ぎきれない。
このように、現在のIT担当者は「AIの業務利用を推進すること」と「AI利用時のリスクを抑えること」という2つの責務の板挟みになり、悩んでいる。2つを両立させるためには「低リスクのAIツールのみ利用を許可する」「社員がAIに入力する情報を精査する」といった細かい対応が必要になるが、多くの場合、その作業はIT担当者が人手で行える範囲を超えている。
AIガバナンスには「継続的な利用状況の把握」「ツールごとのリスク判断」が必要
社内のAI利用にガバナンスを効かせるにはどうすればよいのか。基本的な要件を整理しよう。
まずは、社内におけるAIツールの「利用状況の把握」が必須である。ここでは「社内でどんなAIツールが使われているのか」を知ることはもちろん、「誰が、何のために使っているのか」も把握しなければ、AI利用のメリットとリスクのバランスを取った利用制限はできない。
さらに、利用状況は「継続的に」把握しなければならない。新たなAIツールが次々に登場し、業務内でのAI利用領域も拡大している。ある時点での利用状況を把握するだけでは不十分で、利用状況の変化に追従していかなければならないのだ。
使われているAIツールについて「個々にリスクを評価する」必要もある。セキュリティリスク、コンプライアンスリスクの度合い(高低)を評価し、リスクの高いものから利用を制限していく判断をする。
このとき、そのツールを利用している社員には「なぜ利用を制限するのか」「どのような利用リスクがあるのか」を説明する必要もあるだろう。本人は「業務上必要なツール」と考えて利用してきたのだから、説明もなしに利用制限/禁止すると反発を招き、よけいに隠れて利用するようになるかもしれない。そうなると、IT部門からはますます利用状況が見えなくなり、リスクが高まる。
それでは、これらの要件(利用状況の把握、リスク評価、利用の制限)は、具体的にどうすれば実現できるだろうか。実現する方法を考えてみる。
利用状況を把握するためによく行われるのが、社員へのアンケートや聞き取りだ。しかし、利用している社員自身も、すべてのツールを正確に把握できているとは限らない。そもそもアンケートや聞き取りでは、その時点の利用状況しか調査できず、継続的な状況把握は困難だ。
また、IT担当者自身でリスクの評価を行うとしても、ツールの評判をネットで調べたり、利用規約の文言を確認したりするくらいしかできない。利用制限についても、結局は社内ルールを策定して呼びかける程度にとどまり、社員まかせの運用が続いてしまう。
結論としては、社内のAI利用にガバナンスを効かせるためには、そのためのツールが不可欠ということになる。トラフィック解析からAIツールの利用状況を把握し、さまざまなツールのリスク度があらかじめ登録されているデータベースを用いてリスク評価を行う。リスクの高いツールが発見された場合は、ネットワーク上で利用制限をかけたり、アクセスをブロックしたりする。このようなツールが必要だ。
FortiGate/FortiSASEの活用で「まずは現状を知る」ところから
上述の要件を実現できるセキュリティツールを考えると、ネットワークトラフィックを監視/制御できるNGFW(次世代ファイアウォール)やSASEと、脅威インテリジェンスの組み合わせが該当する。ここではフォーティネットの製品群を例に考えてみよう。
まず、トラフィックの継続的な監視とAIツール利用の検出には「FortiGate」や「FortiSASE」を利用すればよい。エンドポイントエージェントの「FortiClient」も組み合わせて利用することで、「誰が(どのPCが)、どのAIツールを利用しているのか」を正確に把握できる。
このとき、「FortiGuard Labs」が提供する脅威インテリジェンスに基づいて、社内で利用されているAIツールそれぞれのリスクレベルも可視化される。管理画面を見るだけで、IT担当者は簡単にリスクの大きさを判断することができる。
トラフィックを監視することで、利用状況の変化も把握できる。社内で新たなAIツールが使われ始めたら、それをいち早く把握して、業務利用を続けさせてよいかどうかの判断ができる。
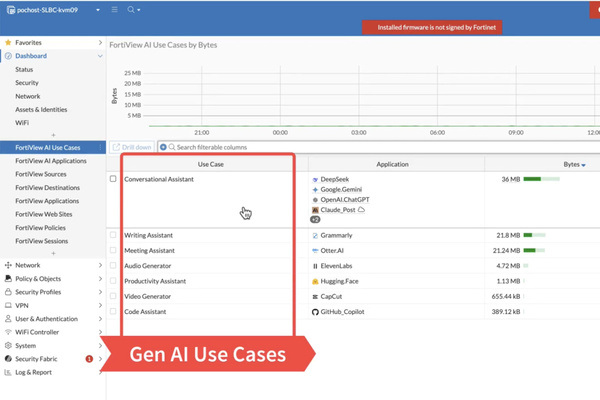
社内利用を検知したAIツールを、カテゴリごとに表示できる
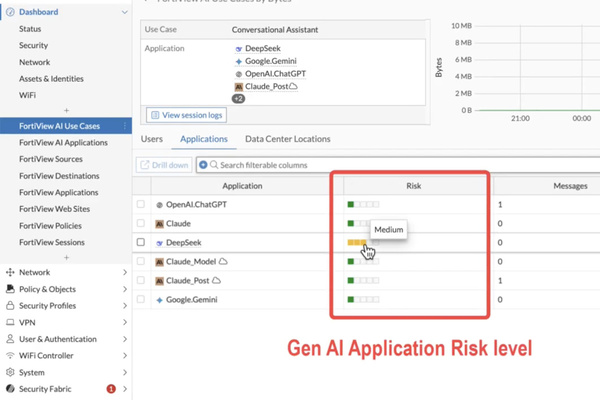
管理者にとって未知のAIツールであっても、リスクレベルが確認できる
AIツールの利用制限については、FortiGate/FortiSASEでのトラフィック制御によって、柔軟なコントロールが可能だ。リスクの高いAIツールを個別にブロックできるのはもちろんのこと、ユーザー/グループ単位でポリシーを適用すれば、業務上必要と認められるユーザー/部署にだけツールの利用を許可することもできる。
さらに、利用の禁止(ブロック)だけでなく「警告を表示しつつ利用を許可する」といった制御も可能だ。たとえばリスクが低いAIツールであっても、利用前に「機密情報や個人情報を入力しないように」などと注意を促すことができるわけだ。
監視と制御をさらに強化したいのであれば、情報漏洩防止の「FortiDLP」を追加で活用するのもよいだろう。AIツールのプロンプトやアップロードファイルの内容を自動で確認し、個人情報や機密情報に該当するものの外部流出をブロックできる。「気のゆるみでつい……」といった、“社員まかせ”では防げない情報漏洩事故も防げる仕組みだ。
もちろん「今すぐ、すべてを実行すべきだ」という話ではない。現在はまだ、AIが業務現場に浸透し始めた段階であり、AIツールの進化も利用方法の変化も続いている。そして今後は、ここにAIエージェントも加わる。ツール単位での利用制限だけではなく、プロンプトやAPI通信の内容に基づく高度なフィルタリングなども必要になってくるだろう。
まずは「継続的な利用状況の把握」ができる環境を整えて、自社内の利用状況をきちんと把握する。そのうえで、段階的に対策を検討し実行していくのが、AIガバナンスを実現していくための“正攻法”と言える。
■セキュリティ事故、その後日談:
P社のIT管理部門では、許可制のルールはひとまず維持しつつ、もともと導入していたFortiGateを活用して、社内のAI利用状況を正確に把握することから始めた。予想はしていたが、IT部門が許可していない“シャドーAIツール”が各現場でいくつも使われており、中には「高リスク」判定されるツールもあった。
そうしたツールを使っているユーザーも特定できたので、IT部門から各ユーザーにどのような業務で利用しているのかをヒアリングしていった。リスクが低ければ利用許可を与え、リスクの高いツールはネットワーク側でアクセスをブロックしたうえで、ユーザーにはより安全な代替ツールを紹介する。
ちなみに、最初はシャドーAIとして発見されたものの、リスクが低く、業務に役立つAIツールもたくさんあった。こうしたツールについては、IT部門が“お墨付き”を与えて、社員に利用を勧める取り組みも始めている。こうすれば、これまでリスクを恐れてAI活用を敬遠していた社員も積極的な活用に踏み切ることができ、シャドーAIも徐々に姿を消していくだろう。
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この連載の記事
- 第19回
sponsored
SCS評価制度、“形だけの★3取得”が招いた取引停止の危機 どうやったら防げた? - 第18回
sponsored
社長の【至急】メールはニセモノ! ビジネスメール詐欺で15億円の被害発生… どうやったら防げた? - 第17回
sponsored
“脱VPN”方針の大手エネルギー企業、だがZTNA移行の成功パターンが分からず… どうすればよい? - 第16回
sponsored
油断した中小企業、大手の取引先をランサムウェア感染させ取引停止に! どうやったら防げた? - 第15回
sponsored
「わずか3日」で狙われたVPNの脆弱性! 対策が後手に回り500GBの情報漏洩… どうやったら防げた? - 第14回
sponsored
化学メーカーの研究データが漏洩! 脆弱性診断が見落としたVPN装置… どうやったら防げた? - 第13回
sponsored
病院から患者の個人情報漏洩! “AI世代”研修医が引き起こしたシャドーAI事故……どうやったら防げた? - 第12回
sponsored
工場内からサイバー攻撃発生、しかし攻撃元が見つからない! ……どうやったら防げた? - 第11回
sponsored
工場の“サポート切れOSパソコン”がランサムウェアの感染源に! ……どうやったら防げた? - 第10回
sponsored
広告制作で無許可の“シャドーAI”利用、発表前の商品情報が漏洩! どうやったら防げた?