第22回 “あのセキュリティ事故”はどうやったら防げた? 検証委員会
これからのSOCが満たすべき「情報統合/AIによる調査支援/自動化」要件を実現するFortiSOC
SOCのアラート対応が数時間遅れただけでランサム被害、業務が1カ月ストップ! どうやったら防げた?
提供: フォーティネット


■今回のストーリー:
中堅建材メーカーのN社は、高度な金属加工技術を持つことで知られる企業だ。「堅実経営」をモットーとしており、派手なプロモーションなどは行わないものの、製品の品質や納期の確実さは、取引先の建設会社や住宅メーカーから高く評価されている。
そんなN社では、10年以上前からSOC(セキュリティオペレーションセンター)の自社運用を行ってきた。もっとも、N社内の限られたIT/セキュリティ人員だけで運用することは難しいため、外部セキュリティベンダーP社からの運用サポートを受けている。
N社とP社の役割分担はこうだ。ふだんはP社側のセキュリティエンジニアが、セキュリティ機器からのアラートを24時間365日監視し、一次分析やトリアージ(重大性の判定)を行う。インシデントの発生など、何らかの対応や判断が必要になった場合はすぐさま、P社からN社の担当者に連絡を行う。N社側では、P社が整理して提供する情報に基づいて、アラートの二次分析や対応要否の判断、ビジネス上の意思決定などを行う流れだ。
この「SOC共同運用モデル」はうまく機能しており、SOCの設立から現在まで、セキュリティ事故による大きな被害は発生していない。社員がフィッシングメールのリンクをクリックしてしまうような軽微な事故はしばしば発生するが、P社から迅速なアラートと的確な対応アドバイスが提供されるため、実被害が発生したことはなかった。こうした運用実績にN社は大変満足しており、P社に対しても厚い信頼を寄せている。
ただし近年では、SOCの運用状況に変化が生じていた。P社からN社にエスカレーションされ、判断を求められるアラート件数が急増したのだ。5年ほど前までは平均で「1日に2~3件」程度だったアラートが、現在では「1日に20~30件」にも達している。手の込んだ攻撃手法も増えたことから、N社側でのアラート対応判断にも時間がかかりがちで、翌日に持ち越されることもしばしばだった。
こうした状況が続いているため、P社では“アラート疲れ”が、N社では“判断疲れ”が起きていた。P社がエスカレーションしたアラートが見落とされたり、N社での判断に数日かかったりすることもしばしばだ。このままでは大きなセキュリティ事故につながりかねないと、P社側からはSOC担当者の人員増強が提案されていたが、大きなコスト増になるためN社の経営層は難色を示していた。
そんな中で事件が起きた。攻撃者がN社のネットワークに侵入し、ランサムウェアが拡散されたのだ。生産管理システムなど複数のサーバーがダウンし、さらに感染はファイルサーバーや一部社員のPCにまで拡大した。
その結果、N社の業務は1カ月以上にわたってストップしてしまい、大きな損害が発生した。加えて、N社から建材を仕入れていた複数の建設会社で工期の遅れが発生するなど、その影響はサプライチェーン全体に広く波及した。
N社の調査チームが当時の状況を検証したところ、実はP社から、事故の前日に「不審なVPNアクセスの兆候を検知した」というアラートが報告されていたことが分かった。アラートに記された接続元IPアドレスを追跡し、エンドポイントのイベントログと照合すれば、これがサイバー攻撃の通信であることは理解できたはずだった。
しかしN社の担当者は、それ以前に報告された別のアラートの対応に手間取っており、このアラートの二次分析までは手が回らなかった。こうしてN社の対応が半日ほど遅れた隙を突いて、攻撃者はN社への侵入と横展開を進め、攻撃を完遂してしまったのだった。
今回のインシデント対応において、P社側に過失はない。またN社の担当者も、限られた人員の中で最善は尽くしていた。やはりP社が提案するとおり、SOCの増員を行うしかないのだろうか。 ……この事故は、どうやったら防げたのだろうか?
※このストーリーはフィクションです。実在する組織や人物とは関係ありません。
“AI悪用時代”に懸念される「サイバー攻撃のスピード化」
サイバー攻撃被害を防ぐ防御側の企業や組織にとって、現在大きな懸念点となっているのが 「サイバー攻撃のスピード化」 である。実際に「ソフトウェアの脆弱性が公開されてから攻撃に悪用されるまでの時間」も、「攻撃者がネットワークに侵入してから横展開(ブレイクアウト)を行い、本攻撃(ランサムウェアの実行など)を行うまでの時間」も、大幅に短縮されているという。
たとえば「2026年 フォーティネット グローバル脅威レポート」によると、公開された脆弱性を攻撃者が悪用開始するまでの平均時間は、かつては1週間~数週間程度と言われていたものが、2025年にはすでに「24~48時間」まで短縮されている。また、さまざまなセキュリティベンダーの調査レポートを総合すると、侵入から横展開、本攻撃実行までに至る平均時間は、現在では「30分~数時間程度」だという。
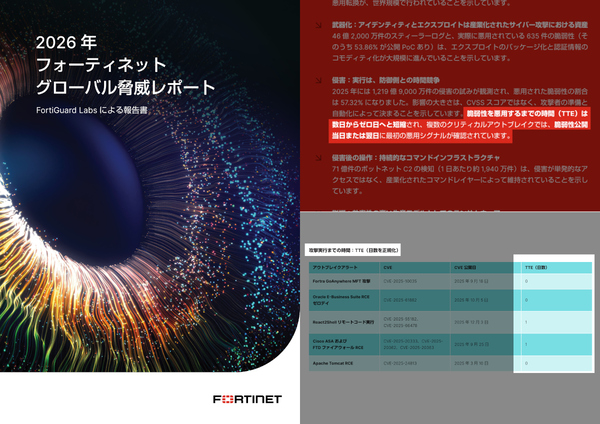
攻撃者が脆弱性を悪用するまでの時間(TTE)はすでに“0~1日”レベルに短縮されている(出典:2026年 フォーティネット グローバル脅威レポート)
そのため、今回取り上げた事故ストーリーのようなことは現実に起こりうる。サイバー攻撃の兆候を早期に検知できたとしても、その対応判断がわずか1日、あるいは数時間でも遅れるだけで、その間に攻撃が進行してしまうおそれがあるのだ。
こうしたサイバー攻撃のスピード化は、攻撃者側での高度なAIや自動化ツールの悪用が背景にあると見られており、“マシンスピードの攻撃”などと表現される。マシンのスピードで押し寄せる攻撃に、人の力だけで対抗するのは無理がある。防御側で“マシンスピードの防御”をどう実現するのか、検討しなければならない時が来ている。
SOCの対応スピード向上を妨げる要因は
攻撃側のスピードに防御側が追いつかず、後手に回ってしまう理由は何か。防御側のスピード化を妨げる要因となっているものを考えてみよう。
まずは「アラート件数の多さ」が挙げられる。すでにサイバー攻撃は犯罪ビジネスとして巨大なエコシステムを形成しており、“一攫千金”を狙う犯罪者たちが参入し続けているため、サイバー攻撃そのものの件数が増加している。
ただし、アラート件数が多い理由はそれだけではない。企業がオンプレミス/クラウド/エッジに多数のITシステムを展開して保護対象とすべきIT資産が増えたこと、新たに導入されるセキュリティツールが増えたこともまた、アラート件数を増やす要因となっている。
アラートが多すぎる状況に対応するため、近年のセキュリティツールはアラートのリスク度などを判定して、自動でフィルタリングするようになっている。しかし、サイバー攻撃の高度化/複雑化によってこの自動判定も難しくなっており、アラートの件数は十分には抑え込めていない。
さらに、複雑な攻撃を分析して対応を判断できる高度なアナリスト人材は、相変わらず不足している。スキルが十分でなければ、アラートのリスク度も対応要否の判断もできない。これもスピード化のボトルネックになっている。
こうした要因から、SOCの対応は後手に回りがちになってしまう。今回のストーリーでP社が提案している「SOC人員の増強」もひとつの改善策だが、人件費の重いコスト負担につながるうえ、そもそも専門スキルを持つ人材の確保が難しい。
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この連載の記事
- 第21回
sponsored
販促企画のための“AI壁打ち”で、7万人の会員情報が外部に流出… どうやったら防げた? - 第20回
sponsored
ルールは作ったが… 現場の「勝手にAI利用」が止まらない! どうやったら防げた? - 第19回
sponsored
SCS評価制度、“形だけの★3取得”が招いた取引停止の危機 どうやったら防げた? - 第18回
sponsored
社長の【至急】メールはニセモノ! ビジネスメール詐欺で15億円の被害発生… どうやったら防げた? - 第17回
sponsored
“脱VPN”方針の大手エネルギー企業、だがZTNA移行の成功パターンが分からず… どうすればよい? - 第16回
sponsored
油断した中小企業、大手の取引先をランサムウェア感染させ取引停止に! どうやったら防げた? - 第15回
sponsored
「わずか3日」で狙われたVPNの脆弱性! 対策が後手に回り500GBの情報漏洩… どうやったら防げた? - 第14回
sponsored
化学メーカーの研究データが漏洩! 脆弱性診断が見落としたVPN装置… どうやったら防げた? - 第13回
sponsored
病院から患者の個人情報漏洩! “AI世代”研修医が引き起こしたシャドーAI事故……どうやったら防げた? - 第12回
sponsored
工場内からサイバー攻撃発生、しかし攻撃元が見つからない! ……どうやったら防げた?