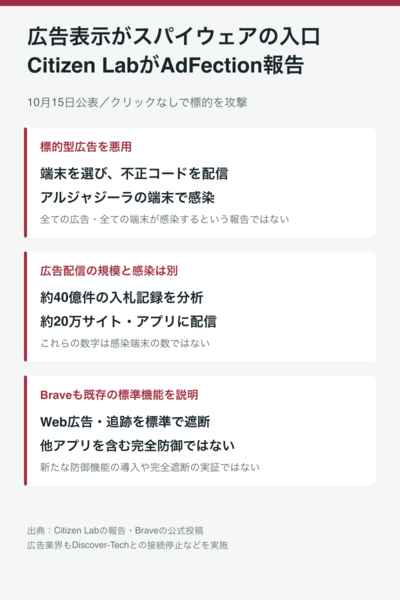
カナダ・トロント大学の研究機関Citizen Labは10月15日、標的型広告の表示を通じて端末をスパイウェアに感染させる攻撃「AdFection」の調査結果を公表した。広告をクリックする必要がない「ゼロクリック」型の攻撃で、国際報道機関アルジャジーラの端末で感染を確認したという。
報告によると、イスラエルのDiscover-Techが広告配信網を使い、端末の識別情報などから標的を選んでいた。広告には画像や動画だけでなくプログラムも含められるため、表示をきっかけに標的の端末で不正なコードを読み込ませ、脆弱性を突いて感染につなげられる。利用者が不審なリンクを押さなくても攻撃が成立してしまうことになる。
Citizen Labは、2024年から2025年にかけてアルジャジーラの端末が、Discover-Techの広告を経由してCandiru製スパイウェアに感染したと分析した。約40億件の広告入札記録の調査では、4ヵ月間に約20万のサイトやアプリへ同社の広告が配信されていたという。
調査結果の通知を受け、Googleや広告業界団体IAB EuropeなどはDiscover-Techを広告配信の仕組みから切り離す措置を取った。Citizen Labは、組織のネットワーク側で標的型広告を遮断することも対策に挙げている。
報告を受け、広告ブロック機能を備えたブラウザーを提供するBraveは10月17日に公式Xで見解を示した。Braveはウェブサイト上の広告と追跡を標準で遮断しているため、利用者による設定変更や拡張機能の追加は不要だと説明している。
ただし、遮断によって他のアプリ内の広告まで一括して防げるわけではなく、AdFectionへの完全な防御を実証したわけでもない。Braveは、報道関係者や活動家など監視リスクの高い利用者には追加での対策を求めている。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります