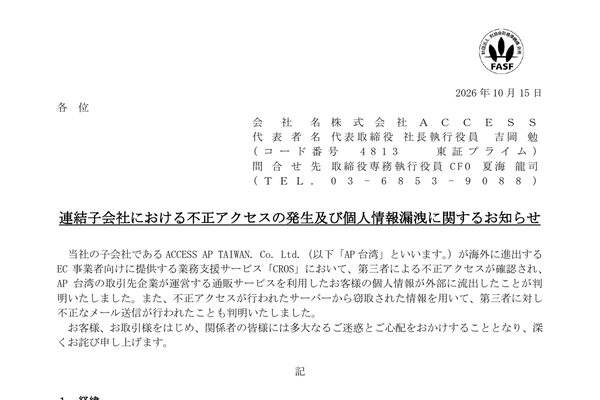
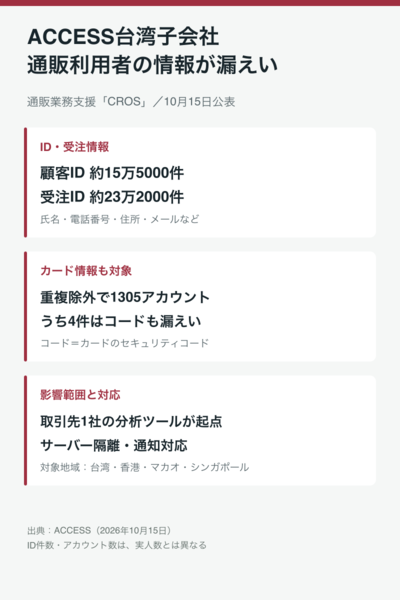
東証プライム上場のIT企業ACCESSは10月15日、台湾子会社ACCESS AP TAIWANが提供する通販業務支援サービス「CROS」に不正アクセスがあり、取引先の通販サービス利用者の個人情報が流出したと発表した。顧客ID15万5280件、受注ID23万1998件のほか、カード情報は1305アカウント分が対象となった。
ID関連の対象項目は氏名、電話番号、住所、メールアドレスと関連する受注情報で、対象地域は台湾、香港、マカオ、シンガポール。カード情報は、重複登録などを突き合わせたアカウント数で1305件。決済が完了していない注文に関する情報だった。
カード番号、セキュリティコード、有効期限などの記載された全項目が漏えいしたのは4件で、残る1301件はセキュリティコード以外の情報が対象。不正アクセスされたサーバーから窃取されたメール送信サービスの鍵情報を使い、1万1441件の不正メールも送信された。同社は、メール送信に使われた宛先リストは漏えいした個人情報とは別のリストと判断している。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります