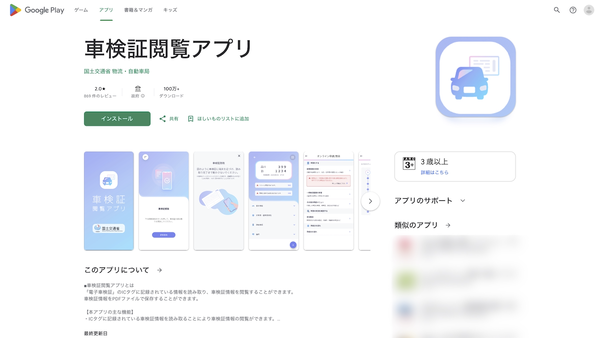
Google Playより
Japan Vulnerability Notes(JVN)は10月15日、国土交通省が提供する「車検証閲覧アプリ」の脆弱性情報を公開した。内容は「送信データへの機微な情報の挿入」で、API連携機能に関連したものだ。
想定される影響および脆弱性の対象となるバージョンは、それぞれ以下のとおり。
●想定される影響
・API連携用のアクセスIDおよびアクセスキーが漏えいする(CVE-2026-75559)
●脆弱性の対象となるバージョン
・iOS版:ver.6.2.0以前
・Android版:ver.6.2.0以前
JVNは当該アプリのユーザーに対して、アプリを最新版にアップデートするよう勧めている。
本記事はアフィリエイトプログラムによる収益を得ている場合があります