第21回 “あのセキュリティ事故”はどうやったら防げた? 検証委員会
社員のAI利用を確実に把握し、情報漏洩を防ぐには? 「FortiOS 8.0」が実現するシャドーAI対策
販促企画のための“AI壁打ち”で、7万人の会員情報が外部に流出… どうやったら防げた?
提供: フォーティネット


これからのAIエージェント時代には、リスクが“自動的に”拡大する
生成AIに代わって、現在注目を集めている技術が「AIエージェント」だ。人間が介在することなく、自律的に業務タスクをこなせるAIエージェントへの期待は大きいが、会社に無断で“シャドーAIエージェント”が導入されると、さまざまなリスクが生じる。
AIエージェントは、人間から与えられた最終目標(業務タスク)を達成するために、その手段を自ら考え、外部のツールやリソースも活用していく。人間が細かな指示をしなくてもタスクを遂行してくれるのは大きなメリットだが、その反面、AIが不適切な手段を選んでしまい、前述したような情報漏洩、法律違反などが“自動的に”引き起こされるリスクがある。
また他方では、AIエージェントに対するサイバー攻撃も懸念されている。社員と同じようにAIエージェントを働かせるためには、外部の業務システムや情報リソースへのアクセス権限も与える必要がある。そのため、攻撃者がAIエージェントを不正に操ることができれば、強力なサイバー攻撃や機密情報の窃取などが実行されるおそれがある。
企業が利用を把握できておらず、管理やセキュリティ対策も行き届かない“シャドーAIエージェント”では、こうしたリスクへの対策が取れない。したがって、企業はAI活用を禁止したり、利便性を損なったりしないかたちで、AIの業務活用に対するガバナンスを効かせることが必須である。
正規AIの活用もシャドーAIも、漏れなく把握/制御できる「FortiOS 8.0」
企業が公式に導入する生成AIツールやAIエージェントであれば、それ自身が備える機能を使い、企業が定めたポリシーにのっとって適切に管理できるだろう。しかし、無断で利用されるシャドーAIの場合はそうはいかない。
そこで、ネットワークトラフィックを監視して、生成AIツール/AIエージェントの利用状況を把握する必要が出てくる。社内でシャドーAIが発生していないか、AIツールに不適切な情報が入力されていないか、といったことを監視するわけだ。
ここではフォーティネットの製品を例に、具体的にどのような対策が取れるのかを確認する。なお、シャドーAI対策の第一歩となる「利用状況の継続的な監視」については前回記事で紹介したので、今回は最新機能がどこまでカバーしているのかを見てみたい。
フォーティネットの「FortiGate」や「FortiSASE」の共通OSであるFortiOSの最新版、「FortiOS 8.0」が今年3月にリリースされた。この最新版では、ネットワーク全体におけるAIの利用状況を把握し、管理/制御/保護する複数の新機能が追加されている。代表的なものを紹介しよう。
・AI利用状況の可視化:AIツール向けに機能拡張された「FortiView for AI」を通じて、社内のAI利用状況をリアルタイムで可視化する。6500以上のAIツールURLの検知に対応する。
・承認/未承認ツールの識別:検知されたAIツールは、企業が承認済みか未承認かで分類される。これにより社内のシャドーAI利用を把握し、制御できる。
・リスクの高いアクションの制限:承認済みAIツールであっても、「個人情報の入力」のような高リスクな行動はブロックできる。
・画像対応のデータ漏洩対策(DLP):従来のテキスト検出に加え、スクリーンショットやスキャン画像に含まれる情報もOCRで検出する。
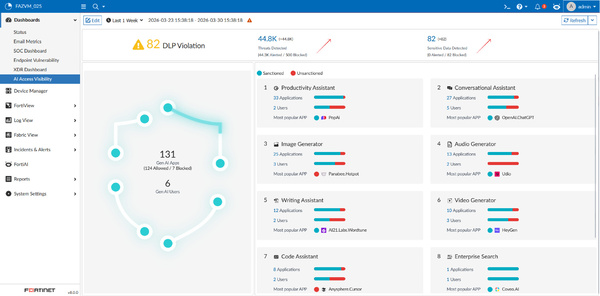
FortiOS 8.0の「AIアクセス可視化ダッシュボード」
このように機能を強化することで、生成AIツール/AIエージェントの利用状況を可視化し、情報漏洩を事後ではなく事前に防ぐことが狙いだ。
ちなみにFortiOS 8.0では、レポート出力機能のテンプレートにも「シャドーAIレポート」が追加されている。社内でよく利用されている承認済み/非承認のAIツールの一覧や、それぞれのリスクレベル、DLPによるデータ漏洩防止の実行状況などが、分かりやすいかたちでレポート出力できる。
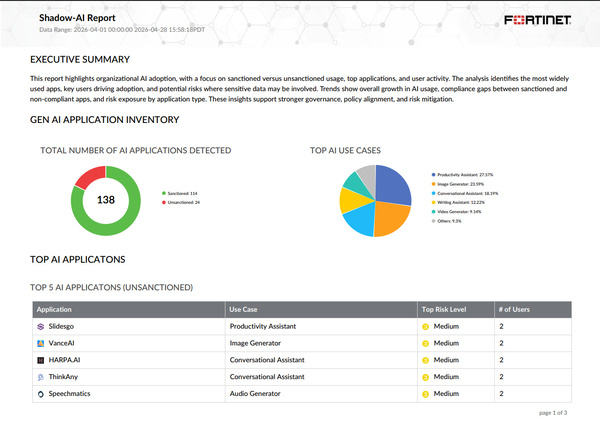
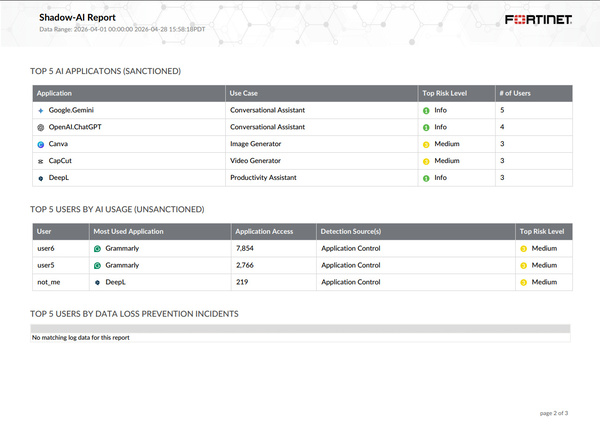
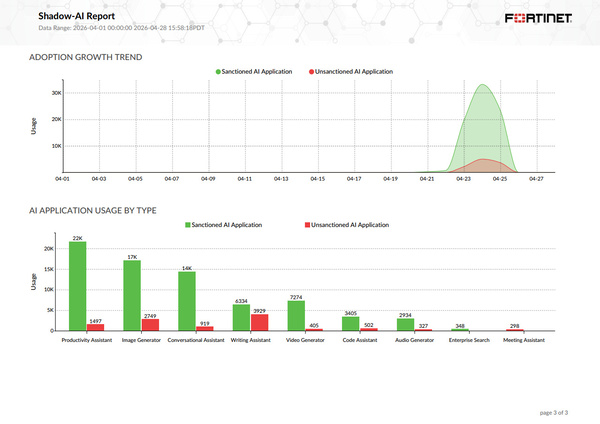
さらに、これからのAIエージェント時代に向けた機能強化もなされている。現状では把握できていないAIアプリケーション/エージェント間の通信を可視化し、情報の流れを把握できるようにする。AIエージェントの暴走や悪用による情報漏洩を防ぐ狙いだ。
・MCP/A2A通信の可視化:AIアプリケーション/エージェント間の通信プロトコルをリアルタイムに可視化し、情報漏洩の防止につなげる。
■セキュリティ事故、その後日談:
一時はSNS上で大きな批判にさらされたW社だったが、その後、会員への実害は確認されず、騒ぎは1カ月ほどで終息した。会員が退会する動きも長くは続かず、退会者は5000人ほどにとどまった。
再発防止策として、W社ではFortiSASEの全社的な導入を決めた。まずは社員の生成AIツール利用状況を詳しく把握し、リスクの高いツールや利用方法はブロックする。また、DLPを適用して、承認済みツールであっても会員情報の漏洩は徹底的に防ぐ。それと並行して、AIツールに対する社内ニーズを理解し、ツールの安全性が確認できれば承認して、シャドーAIをなくしていく方針だ。
なお、K氏は2週間の出勤停止処分となった。当初、本人は責任を取り辞職する意向だったが、会社側が引き止めた。K氏が提案した販促キャンペーン企画は、ベテランマーケターK氏の知見も多く盛り込まれており、決して生成AIツールだけで作れるものではなかった。「AI時代にこそベテランの知見が重要だ」というのが、会社としての最終判断だった。
もっとも、K氏のセキュリティリテラシーが低い点は、会社としても見過ごせない問題だった。K氏には、出勤停止の2週間を使ってセキュリティや個人情報保護に関する“学び直し”が命じられ、K氏は毎日、Eラーニングやテキストでの学習にはげんだという。
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この連載の記事
- 第20回
sponsored
ルールは作ったが… 現場の「勝手にAI利用」が止まらない! どうやったら防げた? - 第19回
sponsored
SCS評価制度、“形だけの★3取得”が招いた取引停止の危機 どうやったら防げた? - 第18回
sponsored
社長の【至急】メールはニセモノ! ビジネスメール詐欺で15億円の被害発生… どうやったら防げた? - 第17回
sponsored
“脱VPN”方針の大手エネルギー企業、だがZTNA移行の成功パターンが分からず… どうすればよい? - 第16回
sponsored
油断した中小企業、大手の取引先をランサムウェア感染させ取引停止に! どうやったら防げた? - 第15回
sponsored
「わずか3日」で狙われたVPNの脆弱性! 対策が後手に回り500GBの情報漏洩… どうやったら防げた? - 第14回
sponsored
化学メーカーの研究データが漏洩! 脆弱性診断が見落としたVPN装置… どうやったら防げた? - 第13回
sponsored
病院から患者の個人情報漏洩! “AI世代”研修医が引き起こしたシャドーAI事故……どうやったら防げた? - 第12回
sponsored
工場内からサイバー攻撃発生、しかし攻撃元が見つからない! ……どうやったら防げた? - 第11回
sponsored
工場の“サポート切れOSパソコン”がランサムウェアの感染源に! ……どうやったら防げた?