Zscaler Internet AccessのIKEv2接続例 ヤマハRTX1300でZIA経由の冗長IPsec VPNを構築する方法


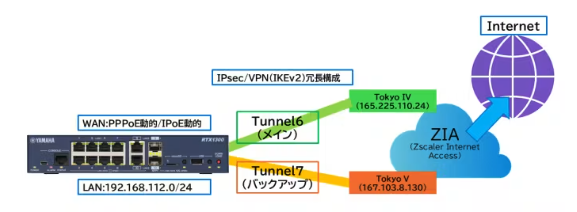
ヤマハルーター「RTX1300」でクラウド型セキュリティサービス「Zscaler Internet Access(ZIA)」を利用するためのIPsec接続設定例が公開された。対象はSCSK社による接続検証結果で、検証機種はRTX1300 Rev.23.00.17、接続先クラウドはZscaler Cloud「zscalerthree.net」だ。利用する構成はIKEv2を用いたIPsec VPNで、LAN側端末のインターネット通信をZIA経由にする設計となる。
この設定例の大きな特徴は、Tokyo IVをメイン、Tokyo Vをバックアップとする2系統のトンネル冗長化にある。メイン側の接続先Gatewayは165.225.110.24、バックアップ側は167.103.8.130で、いずれも対象ロケーションのVPN Host NameをDNSで名前解決して取得したグローバルIPアドレスを利用する。デフォルトルートはメイン側Tunnel 6に向け、Keepalive監視で異常を検知するとTunnel 7へ自動切替する構成だ。
IPsec VPNのパラメーターは、ZIA公式サイトの推奨値をベースにしている。IKE SAはIKEv2、事前共有鍵方式、DHグループは1024-bit MODP Group、暗号化はAES256-CBC、認証はSHA-HMAC、IKE SA有効期限は86400秒、NATトラバーサルは有効、DPDは20秒間隔で5回失敗判定となる。CHILD SAはトンネルモード、ESP、PFS無効、AES256-CBCとSHA-HMAC、IPsec SA有効期限は28800秒で、90%到達時にリキーする設定だ。
ヤマハルーター側では、LAN1に192.168.112.1/24を設定し、PPPoE回線を用いたWAN接続とNAT、DHCP、DNS、NTPの各設定を組み合わせる。IPsecのTunnel 6とTunnel 7には、それぞれZIA側で設定したUser-FQDNとPre-Shared Keyを登録し、ZIA Gateway宛て通信はpp 1へ直接ルーティングしてトンネル確立を妨げないようにする。なお、ZIAのSSLインスペクション機能を使う場合は、ZIA管理画面から配布されるルート証明書を利用端末へインストールする必要がある。接続確認は「show ipsec sa」「show status tunnel」コマンドで行い、所定の状態であればZIAとのIPsec VPNが確立していると判断する。
本記事はアフィリエイトプログラムによる収益を得ている場合があります