第12回 セキュリティを支えるテクノロジー フォーティネットのエキスパートが語る
マシンスピードの脅威に対してフォーティネット竹内副社長が説く経営判断の分水嶺
先制的サイバーセキュリティのため、経営者が今こそ考えるべきこと
提供: フォーティネットジャパン


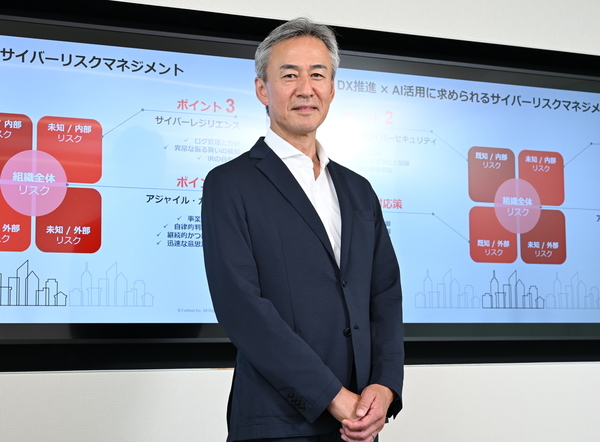
もはや人の手だけでは立ち打ちできない「マシンスピード」で進化するサイバー攻撃により、多くの企業が事業停止の危機に直面している。事後対応や境界防御が限界を迎える中、「攻撃の前工程を制する」先制的サイバーセキュリティの重要性を説くのが、フォーティネットジャパンの竹内文孝 副社長だ。脅威に対抗するための組織作りと経営判断のあり方を聞いた。
四半世紀の現場経験が見出した「サイバーリスクマネジメントの本質」
日本のインターネット黎明期からセキュリティの最前線に立ち続けてきた竹内文孝氏のキャリアは、NTTコミュニケーションズ時代の25年前に遡る。
「2000年代前半、MS Blasterをはじめとするワームが猛威を振るい、ネットワークが麻痺してメールやWebアクセスが停止する事態が頻発しました。私が所属していた部署でもきわめて深刻な問題となり、顧客を守るためにセキュリティオペレーションセンター、いわゆるSOCのサービスを早急に立ち上げろという至上命題が下りました。そこから25年間、SOCの立ち上げや各種セキュリティサービスの開発に従事してきました」
フォーティネットジャパン 副社長 執行役員 竹内 文孝氏
その中で、竹内氏はNTTコミュニケーションズのマネージドセキュリティサービスを推進し、主に大企業向けのセキュリティコンサルからセキュリティ監視・運用の現場を長年にわたり統括。さらにエバンジェリストとして数多くの企業経営層やIT部門へ啓発活動を行ない、日本の通信・ITインフラの防衛を牽引してきた。
そんな竹内氏が長らく提唱してきたのは、「先制的サイバーセキュリティ(Preemptive Cybersecurity)」の概念だ。近年、米ガートナーなどの調査機関が提示したキーワードだが、竹内氏にとっては外来の新しいバズワードを輸入したという感覚ではない。10年以上前から自身が提唱し続けてきた「予防保全」や「能動的な備え」の重要性が、AI時代という劇的な環境変化を迎えた今、きわめて強く合致したに過ぎないという。
「当時話していたことと、現在話している内容は、本質的には全く変わっていません。自社のシステムが今どのような状況に置かれており、どこに脆弱な弱点があるのか。そしてそれをどのようにコントロールして守っていくのか。リスクアセスメントの考え方とそれに基づく対応というサイバーリスクマネジメントの本質は、いつの時代も不変です」
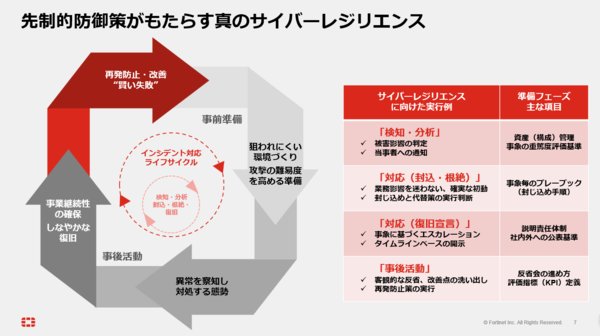
先制的防御策がもたらす真のサイバーレジリエンス
マシンスピードの脅威が突きつける「秒単位」の現実
先制的サイバーセキュリティが今まさに急務となっている最大の要因は、攻撃の「マシンスピード化」である。生成AIの悪用が進み、攻撃側の生産性は劇的な変貌を遂げた。
「かつて攻撃の準備には何日も要していましたが、今や生成AIを使えば完璧なフィッシングメールが瞬時に作られ、AIエージェントが標的とのやり取りを自動でこなしてしまいます。マルウェア自体も自律的に動作し、端末に侵入すると内部を探索して最適な攻撃を実行します」
具体的には、脆弱性が公表されてからわずか24時間以内に実際の攻撃が開始されているデータがあるという(フォーティネット調べ)。さらに深刻なのは、初期侵入から内部を横展開するまでの時間。平均で29分、最速の事例ではわずか27秒という記録が報告されている。最速27秒というスピードは、従来の人間主導の防御モデルを根底から覆す。
端末に侵入したマルウェアをEDRが検知し、SOCのアナリストが相関分析を行って「事故である」と確定させるまでには、どれほど迅速に対応しても5~10分はかかる。しかし、最速27秒、あるいは数分単位で横展開が進む攻撃の前では、人間が状況を把握した段階ですでに次の侵害が完了している。恐ろしいスピードだ。
「侵入された瞬間、追いかける暇もなくマルウェアがインストールされ情報窃取や暗号化などが実行されてしまうような危機が、すぐそこにあります。もはや攻撃の発生後に人間が考えて手を打つというスピード感では、太刀打ちできる状況ではありません」
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この連載の記事
- 第11回
sponsored
プライベートLLMに迫る危機 AIによる情報漏えいや不正学習を防ぐ必要性 - 第10回
sponsored
属人化、人手不足、アラートだらけ 「FortiSOC」が目指す次世代SOC改革 - 第9回
sponsored
「なぜうちの会社が狙われるのか?」 ランサムウェア攻撃者の「目線」を探る - 第8回
sponsored
安定性とセキュリティを両立 フォーティネットとアラクサラのシナジーには期待しかない - 第7回
sponsored
危機はエッジから現れる 今こそ検討すべきVPNからSASEへの移行 - 第6回
sponsored
古いOSを使い続けるのはやめるべきだ──危険な攻撃を防ぐ方法は? - 第5回
sponsored
守るべきは現場の安全、工場やプラントを守るOTセキュリティ - 第4回
sponsored
企業サイトを狙う「巧妙で防ぎにくい攻撃」のリスク。いま選ぶべき“守り方”は? - 第3回
sponsored
29年越しに叶う 「セキュアSD-WAN」はネットワークエンジニアの夢だ - 第2回
sponsored
エキスパートは隣にいる 情シスエンジニアの成長を促すFortiAI