第12回 セキュリティを支えるテクノロジー フォーティネットのエキスパートが語る
マシンスピードの脅威に対してフォーティネット竹内副社長が説く経営判断の分水嶺
先制的サイバーセキュリティのため、経営者が今こそ考えるべきこと
提供: フォーティネットジャパン


なぜ今「先制的」なのか——境界防御の限界と「内なる危険」
これまでの企業セキュリティの歴史は、その多くが「受け身の防御」と「事後対策」の連続であった。外から侵入する脅威を水際で止める境界防御から、侵入を前提として被害を食い止めるレジリエンスへと企業の関心は移行してきたが、竹内氏はサイバーリスクを「既知か未知か」「内側か外側か」という軸で捉えると対応策やその優先順位を検討する際に役立つと指摘する。
「DXの推進やクラウドの活用、AIの普及によって企業のネットワークは急速にオープン化し、攻撃対象領域(アタックサーフェス)が爆発的に拡大しています。その結果、リスクはすでに『内側』に潜んでいます。境界の内側は安全だという従来の前提は崩れ去っており、内側にも危険があるという認識の転換が必要です」
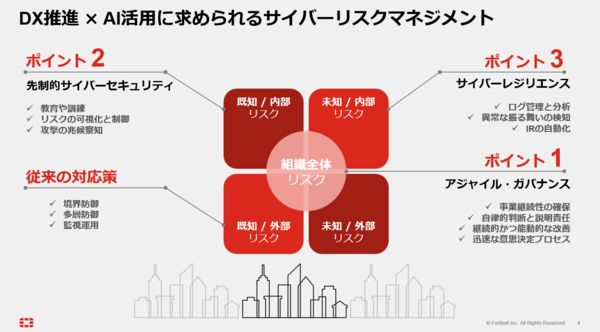
サイバーリスクを「既知か未知か」「内側か外側か」という軸で捉え直す
竹内氏が定義する「先制的サイバーセキュリティ」の第一歩は、システム内部に存在する既知のリスクを徹底的に洗い出し、制御下に置くことである。
「いにしえのことわざに『彼を知り己を知れば百戦危うからず』という言葉があります。この兵法はサイバーの世界にもそのまま当てはまります。彼を知る、すなわち攻撃者の行動様式や狙いを理解すること。そして己を知る、すなわち自社システムの弱点を正確に把握すること。この双方ができていれば、事業を揺るがすような大事故につながることはありません」
攻撃者はつねに費用対効果を考えて行動する。事前の偵察工程で弱点を探し出し、もっとも効率的に目的を果たそうとする。自社の弱点を先回りして塞ぎ、攻撃者から見て「手がかかりすぎる標的」にしておくこと、つまり、いかに攻撃されにくい環境を作ることこそが、攻撃の前工程を制する先制防御の柱となる
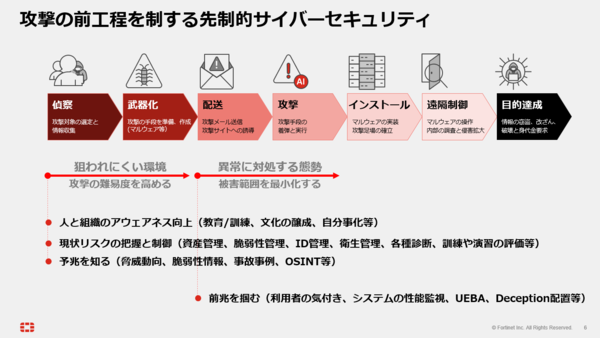
攻撃の前工程を制する先制的サイバーセキュリティ
同時に、弱点をゼロにできない以上、何らかの異変が生じた際にいかに早く察知できるかという「異常に気づく体制」も不可欠だ。
「インシデント発生時に事業をしなやかに復旧させるレジリエンスはきわめて重要ですが、それは周到な事前準備なしには絶対に実現できません。自分たちの弱点を把握し、そこに攻撃を受けた場合にどうアクションするかをあらかじめ決めておくこと。この準備工程そのものが先制的防御です。さらに、小さな失敗が起きた際にそれを糧とし、二度と同じ失敗を繰り返さない『賢い失敗のサイクル』を回すためにも、事前の枠組みが不可欠になります」
組織を動かす「プラス・セキュリティ人材」とリスクベースアプローチ
先制的な防御体制と俊敏性を機能させるためには、全社的な意識向上に加えて、組織構造そのものの見直しが欠かせない。ここで竹内氏が強く推奨するのが「プラス・セキュリティ人材」の育成である。
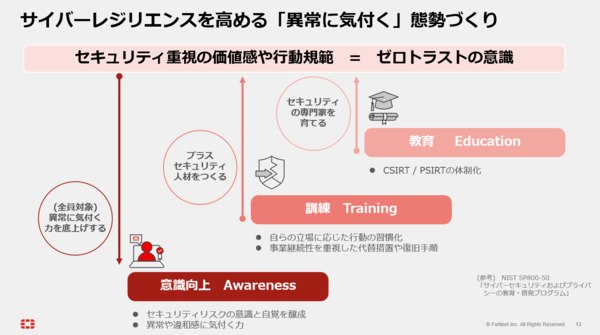
サイバーレジリエンスを高める態勢づくり
これは専任のセキュリティ技術者を増やすことだけを意味しない。本来の主業務に精通した事業部門の担当者に対し、実践的なセキュリティリテラシーを付与することを指す。
「業務内容を細部まで理解していない人間には、真のリスクアセスメントは行なえません。万一の事故の際にどの業務プロセスやシステムから優先して復旧させるべきかという優先順位も、現場の業務実態を知る者でなければ判断がつかないからです。事業部門のエースに一段高いセキュリティ教育を施し、『この業務プロセスでここが攻撃されたらきわめて危険だ』という実践的な直感や嗅覚を持ってもらうことが重要になります」
現場の業務知識とセキュリティ知識が融合することで、初めて「リスクベースアプローチ」が実効性を持つ。サイバーリスクの大きさは、インシデントが発生する「確率」と、それが事業に与える「影響度」の掛け合わせによって決まるからだ。
「リスクベースアプローチにおいて重要なのは、一度リスクを洗い出して満足するのではなく、動的に見直し続けることです。同じ脆弱性が2台のサーバーに見つかったとしても、一方が顧客の重要個人情報を扱うサーバーで、他方が一般的な情報しか扱わないサーバーであれば、対応の優先度やリソース配分は全く異なります。システムの重要度と脅威の状況に応じ、有限なリソースをどこに投じるかを柔軟に判断し続けることが、先制的なリスク制御の基本となります」
さらに、こうした活動を組織に根付かせる土壌として、竹内氏は日本の製造業で培われてきた「QC活動(品質管理活動)」の精神を再評価する。
「現場でちょっとした異変や違和感に気づいた際、それを報告した人間が評価される雰囲気を作らなければなりません。製造現場の『ヒヤリハット運動』と同じです。違和感を口にした人が批判されたり責任を問われたりするのではなく、未然に防ぐきっかけを作ったとして称賛される心理的安全性が担保されていなければ、先制的な防御など到底不可能です」
現場のメンバーが集まって違和感を共有し、組織全体で継続的な改善(カイゼン)のサイクルを回し続けるプロセスそのものは、AI時代のサイバーリスク管理において有効な現場力になると竹内氏は説く。
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この連載の記事
- 第11回
sponsored
プライベートLLMに迫る危機 AIによる情報漏えいや不正学習を防ぐ必要性 - 第10回
sponsored
属人化、人手不足、アラートだらけ 「FortiSOC」が目指す次世代SOC改革 - 第9回
sponsored
「なぜうちの会社が狙われるのか?」 ランサムウェア攻撃者の「目線」を探る - 第8回
sponsored
安定性とセキュリティを両立 フォーティネットとアラクサラのシナジーには期待しかない - 第7回
sponsored
危機はエッジから現れる 今こそ検討すべきVPNからSASEへの移行 - 第6回
sponsored
古いOSを使い続けるのはやめるべきだ──危険な攻撃を防ぐ方法は? - 第5回
sponsored
守るべきは現場の安全、工場やプラントを守るOTセキュリティ - 第4回
sponsored
企業サイトを狙う「巧妙で防ぎにくい攻撃」のリスク。いま選ぶべき“守り方”は? - 第3回
sponsored
29年越しに叶う 「セキュアSD-WAN」はネットワークエンジニアの夢だ - 第2回
sponsored
エキスパートは隣にいる 情シスエンジニアの成長を促すFortiAI