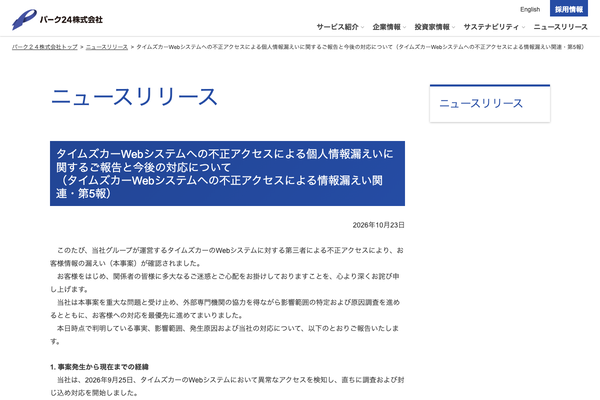
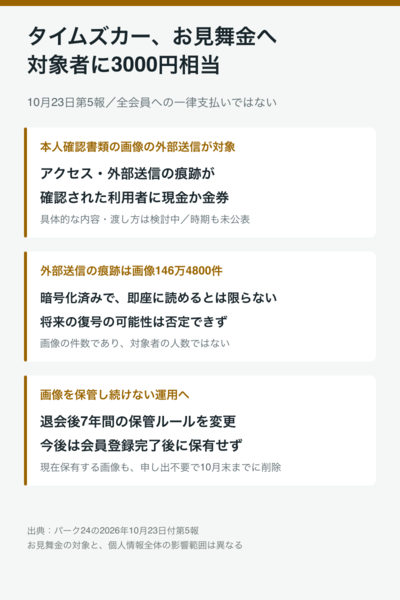
パーク24は10月23日、タイムズカーのWebシステムへの不正アクセスに関して、一部の利用者に3000円相当の現金または金券を提供すると発表した。暗号化された運転免許証などの本人確認書類画像について、アクセスと外部送信を示す痕跡が確認された利用者が対象。
同社は9月25日に異常なアクセスを検知し、システムの隔離や侵入経路の遮断などを実施した。その後の調査で、本人確認書類の画像146万4800件に外部送信の痕跡が確認された。別に89万1602件は攻撃者によるアクセスの痕跡があるものの、外部送信の痕跡は確認されていない。
画像は暗号化して保管していたため、外部に送信されたからといって、ただちに内容を読める状態になったわけではない。しかし、暗号が解かれる可能性は完全には否定できないとして、お見舞金の提供を決めたとしている。
同社では本人確認書類の保管ルールも見直している。従来は会員である期間に加え、退会後も7年間、画像を保有していたが、今後は会員登録の完了後には保有しない運用に変更する。現在保有している画像も、本人からの申し出の有無にかかわらず10月末までに削除する。ただし、問い合わせ対応などで過去の画像との同一性を確認するための情報は保全するという。
侵入の原因となったWebシステムの脆弱性には必要な対策を実施済み。確認できる範囲では、漏えい情報が売買・公開された事実は把握していないとしている。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります