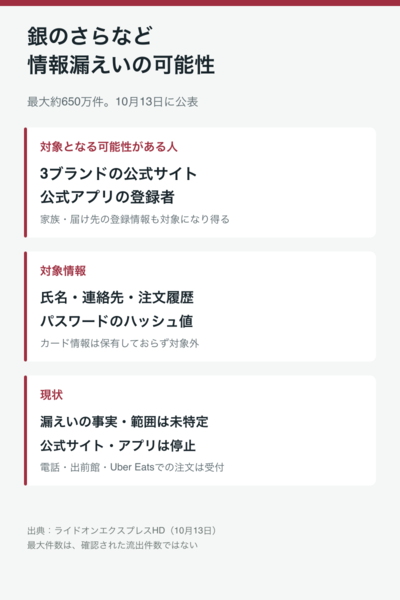
ライドオンエクスプレスホールディングスは10月13日、「銀のさら」「釜寅」「すし上等」公式アプリなどに登録された情報について、最大約650万件が漏えいした可能性があると発表した。
漏えいした可能性がある項目は、氏名、住所、電話番号、メールアドレス、性別、生年月日、注文履歴、デリポイント会員IDなど。パスワードについては、平文の文字列ではなく、処理を施したハッシュ値が対象に含まれる可能性がある。
登録時に家族の氏名や誕生日を入力していた場合や、注文時に届け先の氏名・住所・電話番号を登録していた場合は、それらの情報も対象となる可能性がある。一方、出前館やUber Eats、電話だけで注文した人は対象外。クレジットカード情報は同社が保有していないため、漏えい対象に含まれないとしている。
発表時点で、漏えい情報の不正利用による二次被害は確認されていない。同社では身におぼえのない連絡やパスワード入力を求めるメールには応じず、リンクを開かないよう呼びかけている。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります