ヤマハWLXシリーズとサイバートラスト デバイスID連携のEAP-TLS認証ウェビナー、10月29日開催


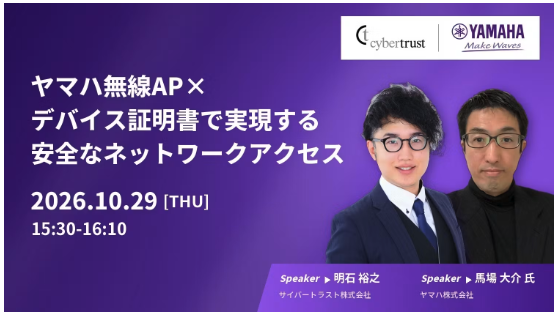
ヤマハはサイバートラストと共催で、無線LANの証明書認証をテーマにしたウェビナー「ヤマハ無線AP×デバイス証明書で実現する安全なネットワークアクセス〜なぜ今、無線LAN認証に『EAP-TLS』と『厳格な端末特定』が必要なのか?〜」を10月29日にZoomウェビナーで開催する。参加費は無料で、事前登録制、先着順となる。ヤマハのWLXシリーズとサイバートラストの証明書管理サービス「デバイスID」を組み合わせ、企業や自治体で高まる端末証明書ベースの認証需要に応える内容だ。
EAP-TLS認証は、端末証明書を用いて正規端末だけをネットワークに接続させる方式だ。不正端末の侵入抑止や、ID・パスワード漏えい対策として有効とされる。一方で、大規模環境では同時認証数の増加や証明書の配付・失効管理が運用負荷になりやすく、専用RADIUSサーバーや外部の証明書管理サービスとの連携が求められる場面がある。今回のウェビナーでは、WLXシリーズの内蔵RADIUSサーバー機能を基礎に、デバイスIDとの連携で運用しやすい認証基盤をどう構築するかを解説するという。
検証では、ヤマハ無線LANアクセスポイント「WLX323」とデバイスIDを組み合わせ、証明書を配付した端末は正常接続、証明書を持たない端末は接続不可、失効した証明書を持つ端末は接続拒否となることを確認した。あわせて、管理端末に限定した証明書配付、不要端末のアクセス停止、MDMと連携した証明書の自動配付・自動インストール、ルート認証局証明書の秘密鍵をHSMで保管するといった運用面の利点も示される。数十台から数百台規模の環境を見据えた、実践的な構成例が得られる点が特徴だ。
ウェビナーは10月29日15時30分から16時10分まで開催される。第一部ではヤマハ 音響事業本部 プロフェッショナルソリューション事業部 NW推進部 マーケティング&セールスGの馬場大介氏が、ヤマハ無線LANアクセスポイントの特長や認証機能の活用ポイントを紹介する。第二部ではサイバートラスト クライアント証明書プロダクトセールス責任者の明石裕之氏が、EAP-TLSとデバイスIDによる認証強化を解説する。会場はZoomウェビナーで、全国どこからでも参加できる。
本記事はアフィリエイトプログラムによる収益を得ている場合があります