チェック・ポイント・リサーチ、ChatGPTのロックダウンモード迂回を可能にする脆弱性を発見 AI業界全体に関わるセキュリティ課題を明らかに
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
2026年11月10日


チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
ChatGPTのチャットデータなどを外部サーバーに送信できる脆弱性を発見し、AIモデル単体ではなくシステム全体を保護する重要性を指摘 脆弱性はOpenAIによって修正済み
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、ChatGPTのロックダウンモードを迂回できる脆弱性を発見し、責任ある情報開示を行いました。
ロックダウンモードは、プロンプトインジェクションを起点とするデータの不正持ち出しのリスク低減を目的に設計された、ChatGPTのオプションのセキュリティ設定です。今回の調査では、ChatGPTのデスクトップアプリケーションを使用して、ユーザーの操作を必要とせずにチャットデータを外部に送信できる攻撃シナリオが実証されました。なお、この攻撃を可能にする根本的な脆弱性は、デスクトップ環境に限定されるものではありません。
今回の調査結果は、業界全体に関わるより広範な懸念を示しています。それは、AIプラットフォームが専用のセキュリティ制御機能を導入していても、アプリケーションスタックの別の部分に脆弱性があれば、その制御機能を迂回する別の経路が生じてしまう可能性があるということです。
CPRは2026年9月18日、OpenAIからこの手法を可能にしていたサンドボックスのアクセス許可を削除したとの通知を受けました。CPRが当該脆弱性を再検証した結果、調査で説明された悪用手法がもはや機能しないことが確認されています。なお、CPRの調査では、この脆弱性が実環境で悪用された証拠は確認されていません。
ロックダウンモードの抜け穴
ChatGPTのロックダウンモードは、ウェブへのリアルタイムアクセス、インターネット上でホストされている画像、Canvasのネットワークリクエストなど、外部への通信経路を制限するとともに、Deep Research、エージェントモード、ライブコネクタ、ファイルのダウンロードなどの機能を無効化することで、データの不正な持ち出しを大幅に困難にすることを目的として設計されています。
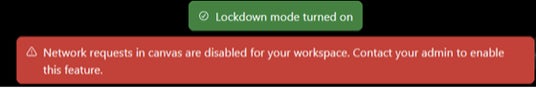
図1:Canvasが外部リソースへのアクセスを試みた際に表示される、ChatGPTのロックダウンモードの通知
しかし、CPRは、ChatGPTのHTMLページプレビュー用サンドボックス(HTMLコンテンツのレンダリングに使用される独立したアプリケーションコンポーネント)に、ポップアップの表示を許可する権限が残されていたことを発見しました。ChatGPTは、新しいウィンドウを開こうとする直接的な試みを遮断していましたが、サンドボックスに設定された権限では依然としてポップアップが許可されており、研究者らは、レンダリングされたページ内に別の入れ子フレームを作成することで変更されていないポップアップ機能にアクセスし、この制限を回避できることを確認しました。
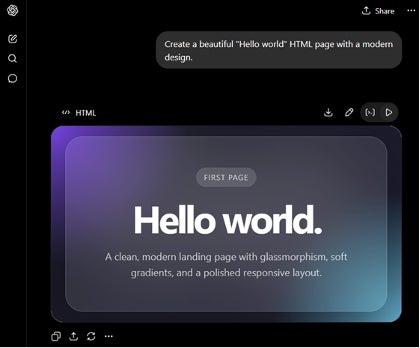
図2:ChatGPTにおけるHTMLページのプレビュー
- シナリオによっては、悪意あるプロンプト、悪意あるGPT、共有チャットをきっかけとして攻撃が仕掛けられる可能性があります。
- ElectronベースのChatGPTデスクトップアプリケーションでは、ユーザーの操作を必要とせずにポップアップの表示が可能でした。CPRは、被害者がチャットを続けている間に、悪意あるGPTがチャットメッセージを攻撃者の制御下にあるサーバーへ密かに送信することを実証しました。これにより、この問題が、ゼロクリックでデータを不正に持ち出す攻撃のシナリオとなり得ることが明らかになりました。
- 攻撃者が制御するポップアップには、ChatGPTアプリケーションのアイコンを表示したまま、攻撃者が設定したタイトルやコンテンツを表示することができました。これにより、ユーザーにとって見慣れた、信頼できるインターフェース上で、フィッシングや偽のアプリケーション更新による誘導が行われる可能性があります。
- また、メインアプリケーションのウィンドウを操作し、ログアウト状態のユーザーを攻撃者の制御下にある認証ページへと誘導することで、認証情報の窃取を可能にする攻撃シナリオも実証されました。
- なお、デスクトップアプリケーションを介したマルウェアの配信は、「ゼロクリック」ではありませんでした。被害者は、ファイルをダウンロードするためにリンクをクリックする必要がありました。
1つの脆弱性の修正を超えた重要性
この事例は、単なるプロンプトインジェクションの一例にとどまりません。より重要な発見は、プロンプトインジェクションによる影響を封じ込めるために構築されたセキュリティ制御機能の有効性が、プラットフォームの他の部分に存在する脆弱性によって損なわれる可能性がある、という点です。
AIアシスタントは、もはや単なる対話型モデルではありません。モデルに対し、ブラウザやデスクトップアプリケーション、コンテンツのレンダリング層、サンドボックス、コード実行環境、ファイル、コネクタ、外部サービスなどを組み合わせるケースが増えています。各コンポーネントにはそれぞれ独自のセキュリティ機能が備わっている場合がありますが、ユーザーに提供される保護は、最終的にはそれらのコンポーネントがどのように連携して機能するかによって決まります。
これはAI業界全体にとって重要な教訓であり、モデルのセキュリティ確保と、AIシステムのセキュリティ確保は同じではない、ということを示しています。あるレイヤーにおける制限は、本来想定された経路には有効であっても、別の機能が同じ結果に至る別の経路を、意図しないまま提供してしまう可能性があります。特に、従業員が日常業務でAIアシスタントを利用する機会が増え、AIが機密性の高い業務情報、アップロードされた文書、その他の配慮を要する情報を扱うようになっている状況では、こうしたリスクに注意が必要です。制限モードを迂回する未発見の経路が残っている場合、ユーザーが制御機能に寄せる信頼が、実際にアプリケーションアーキテクチャ全体で担保できる信頼性を上回るという結果になりかねません。
企業が考慮すべきこと
組織は、単一の「制限モード」や「セキュアモード」、「ロックダウンモード」などの機能を、完全なセキュリティ境界とみなすべきではありません。企業におけるAIの導入には、以下のような多層的アプローチが必要です。
- AI利用状況を可視化:従業員がどのAIサービスを利用しているか、また企業情報がどこで共有されているかを把握する
- 機密データを統制:従業員がサードパーティー製AIサービスに提供してよい情報の範囲を定義し、その遵守を徹底する
- システム全体を対象としたセキュリティ評価:モデルそのものやプロンプトのガードレールだけでなく、モデルを取り巻くアプリケーション、ランタイム、サンドボックス、レンダリング層、ツール、コネクタについても評価する
- 継続的な検証:AIプラットフォームに新しい機能や連携機能が追加されるにつれて、前提条件やセキュリティ境界を再検証する
- 影響を最小化:AIサービスがアクセスできる機密情報の範囲を制限し、サードパーティー製プラットフォームに脆弱性が存在しても、ユーザーが利用可能なすべての情報が自動的に漏えいしてしまう事態を防ぐ。
チェック・ポイント・リサーチのマルウェアアナリスト兼チームリーダーであるペドロ・ドリメル・ネト(Pedro Drimel Neto)は、次のように述べています。
「AIアシスタントは単なるチャットボットから、データにアクセスし、コードを実行し、他のシステムと連携できる接続型プラットフォームへと進化しています。それに伴って、従来のセキュリティモデルでは想定されていなかった新たな攻撃経路も生み出されています。今回の調査は、AIのセキュリティ確保がモデルレベルで完結するものではなく、また単一の保護対策に依存もできないことを改めて示しています。組織には、AIがどのように利用されているかを把握し、機密データやアクセスに関する厳格な制限を設けるとともに、AI環境全体にわたって多層的なセキュリティ対策を講じることが求められます。目指すべきは、AIの導入を遅らせることではありません。新たなテクノロジーとそれらが生み出す新しい攻撃対象領域の拡大に遅れることなく、セキュリティが迅速に進化できるようにすることです」
本プレスリリースは、米国時間2026年11月5日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
本記事はアフィリエイトプログラムによる収益を得ている場合があります