ソフトクリエイトが語る「対応判断」から「現状確認」までのアプローチ
「SCS評価制度」★取得を目指すべきか 相談企業の7割が“様子見”する中、明日からできる検討の第一歩


運用開始が間近に迫る「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」。日本企業のセキュリティ水準を高める契機として期待されているが、SI企業であるソフトクリエイトに相談を寄せる顧客のうち、7割が“様子見”の段階にとどまっているという。
2026年10月27日にソフトクリエイトが開催した「情シス Update Day 2026 in 東京」では、同制度の社内提案を検討する情シスに対して、対応判断や最初の一歩を踏み出すためのポイントが語られた。同社のプリセールス・櫻木俊哉氏のセッションの様子を紹介する。
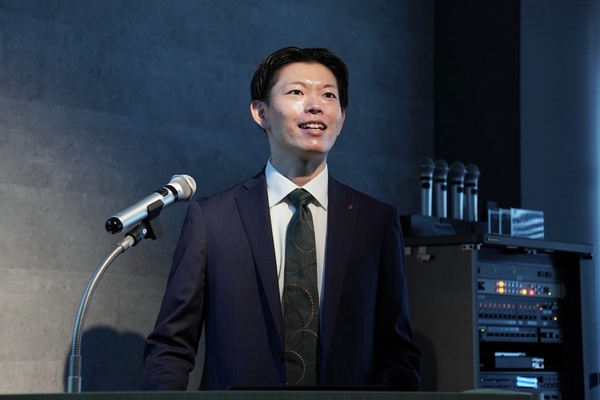
ソフトクリエイト セキュリティサービス部 セキュリティサービスG 櫻木俊哉氏
業種や規模を問わずSCS評価制度を「検討すべき」理由
サプライチェーン全体でのセキュリティ水準の底上げを目的に、2026年度末頃(2027年3月頃)の運用開始に向けて準備が進むSCS評価制度。企業に求められるセキュリティ対策の成熟度を複数段階で評価するもので、現在、最低限の対策水準となる「★3」と、標準的に目指すべき「★4」について要求事項・評価基準がまとめられている。
櫻木氏は、大前提として「SCS評価制度は検討すべき」だと断言する。制度への対応は、業種や業態、規模だけで判断できるものではなく、特に、次の3つのいずれかに該当する場合は「早期に検討を始めるべき」だと指摘した。
・取引先・グループ会社との“つながり”がある
・取引先からセキュリティ対策の状況を“確認された”ことがある
・自社のセキュリティ対策に“不安や不明点”がある
櫻木氏が強調したのは「取引先や委託先の事故でも、自社の事業に影響する」点だ。実際に、2026年10月だけでも、SI企業に預けた最大5社・約70万件に上る問い合わせ情報の漏えい疑いや、データセンター事業者のランサムウェア被害で約500の企業・自治体に影響がおよぶ事案が発生している。
だからこそ、自社が攻撃を受けた際のリスクの波及まで見据え、セキュリティ対策を見直していかなければならない。
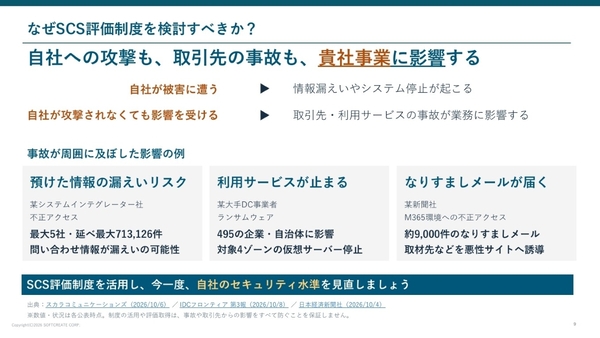
自社であろうと取引先であろうと攻撃の影響は免れない
では、こうした状況下でなぜSCS評価制度を活用すべきなのか。
それは、自社およびサプライチェーンのセキュリティ能力に対する「共通のものさし」になるからだ。セキュリティ対策は一部がどれほど充実していても、一か所の「抜け漏れ」が致命的なリスクになりえる。SCSの要求事項と照らし合わせることで「対策のバラツキ」が浮き彫りになり、サプライチェーン全体におけるリスクも特定できる。
さらに櫻木氏が期待を寄せるのが、これまで企業ごとに運用されていた「セキュリティチェックシート」が、同制度に一本化されることだ。評価結果は公表される予定でもあるため、対策状況を確認する側・される側双方の負荷を大幅に軽減できる。
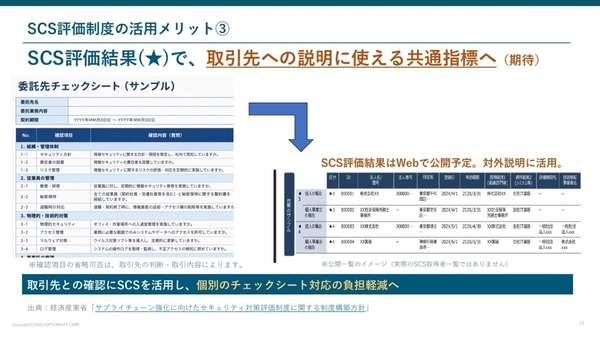
取引先への説明に使える「共通指標」に
本記事はアフィリエイトプログラムによる収益を得ている場合があります