ソフトクリエイトが語る「対応判断」から「現状確認」までのアプローチ
「SCS評価制度」★取得を目指すべきか 相談企業の7割が“様子見”する中、明日からできる検討の第一歩


相談企業の7割が“様子見” ソフトクリエイトも実感した★4のハードルの高さ
もっとも、SCS評価制度の取得は任意であるため、自社の状況と対応コストを天秤にかけた判断が求められる。3月決算の企業の場合、2026年12月~2027年1月頃には翌年度の予算編成が行われるため、それまでに概算費用の整理をしなければならない。
一方で、ソフトクリエイトに同制度の相談を寄せた120社の顧客を紐解くと、「制度対応へ着手済み」の企業は2割にとどまり、「様子見」の企業が7割を占めたという。「様子見」の内実は、「予算は確保済み」「経営層には報告済み」「情報収集中」など様々だが、「総じて“あと1歩を踏み出せていない”企業が多い」と櫻木氏。
同社が2026年6月~7月に情シス534名を対象に実施した「情報セキュリティ対策の実態アンケート 2026」でも、「制度対応の準備を進めている」との回答は約2割(18.7%)という結果で、「制度は把握しているが準備は未着手」「情報収集中」という企業が5割を超えた。
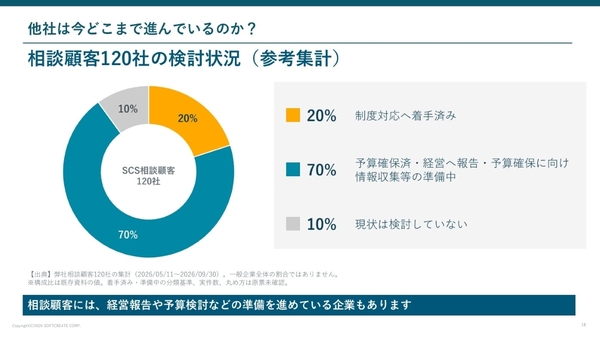
相談顧客120社の検討状況
それでは、あと一歩を踏み出すために何をすべきなのだろうか。櫻木氏は「まずは自社の“現在地”を把握する」ことを提案し、そのための同社独自のチェックリスト(下記)を紹介した。同リストで現状を把握しつつ、重大な影響につながる課題があれば優先して対応していく形だ。
①取引先にSCS対応状況を説明できない
②ログ・規程などの証跡をすぐ提示できない
③評価基準に対し、自社の対策で何が不足しているか把握できていない
④バックアップからの確実な復旧に自信がない
⑤ISMS・Pマーク取得、または自工会等への参加があれば十分だと考えている
⑥結局は、何から手をつければ良いか分からない
⑦経営層から対応指示がきているが、具体策が決まっていない
⑧SCS対応について経営層に相談・提案ができていない
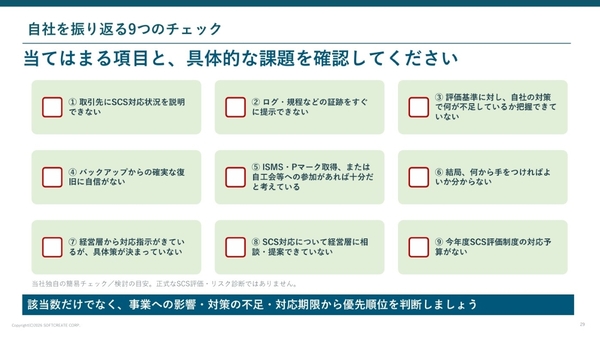
ソフトクリエイト独自の「簡易チェックリスト」
そして次のステップは、「現状把握」と「ギャップ分析」だ。IPA(情報処理推進機構)の公開する要求事項や各社の提供するアセスメントサービスを利用して対応状況を棚卸しし、基準との差分を特定。その上で、リスクの大きさと対応工数から優先順位付けして、具体的な計画化・予算化へとつなげていく。
なお、ソフトクリエイトでも、SCS評価制度の★3/4取得を伴走支援する「SCSmart SCS評価制度アセスメント」を提供している。セキスぺをはじめとする同社のセキュリティ専門家が、評価だけではなく実装支援までトータルサポートするのが特徴だ。
ただ同制度の対応が一筋縄ではいかないと感じさせるのが、ソフトクリエイトがこのアセスメントを自社に適用した結果である。★3の大分類の平均達成度が70%、★4が60%にとどまり、★3は対応の見通しが立っているものの、★4は同社でも「全社的に高いハードル」を実感しているという。同社では現在、課題となっている大分類の「リスクの特定」「攻撃等の防御」「攻撃等の検知」において、対策の強化を進めているとのことだ。
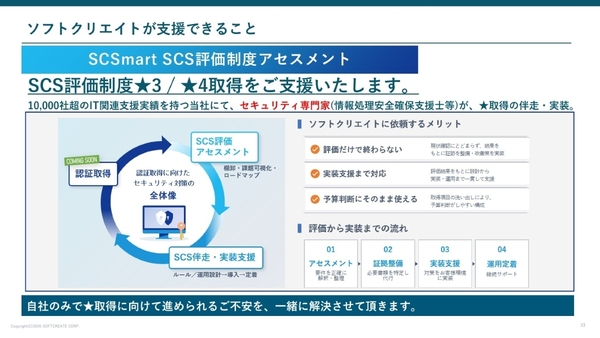
ソフトクリエイトの「SCSmart SCS評価制度アセスメント」
最後に櫻木氏は「明日からできること」として、主要取引先に制度の対応要請の予定を確認すること、★取得が必要か判断すべく、情報漏えいや業務停止が自社に与える影響を整理すること、そして、上述のセルフチェックから1項目選んで現在地を確認し始めることを挙げ、セッションを締めくくった。
本記事はアフィリエイトプログラムによる収益を得ている場合があります