チェック・ポイント、日本に「AIサイバー攻撃検証チーム」を設立 攻撃者に悪用される前に、悪用可能なリスクの特定を支援
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
2026年11月05日


チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
日本の新たな取り組みとして、Agentic Exposure Validation(AEV)アセスメントを無償で提供
高まるサイバー脅威への対応、インターネット公開システムの保護、AIを悪用した攻撃に対するレジリエンス強化を支援
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)傘下のチェック・ポイント・ソフトウェア・テクノロジーズ株式会社は本日、悪用可能なセキュリティ上の弱点をサイバー犯罪者に悪用される前に特定できるよう、日本国内の組織を支援する専任の取り組みとして、AIサイバー攻撃検証チームを立ち上げたことを発表しました。
本取り組みの一環として、チェック・ポイントは日本国内で事業を行う組織を対象に、期間限定でAgentic Exposure Validation(AEV)アセスメントプログラムを無償で提供します。これによりセキュリティチームは、攻撃者の視点で自社環境を評価し、実際に侵害につながり得るリスクの優先順位を付けることができます。
日本の組織は、ますます複雑化する脅威環境の中で、サイバーレジリエンスの強化を求められています。日本の組織に影響を及ぼした最近のサイバーインシデントを受け、インターネット公開システム、外部攻撃対象領域、サプライチェーン、ID、重要な業務アプリケーションのセキュリティが改めて注目されています。10月に日本政府が「サイバー空間の非常事態」に言及したことは、状況の深刻さを物語っています。政府機関も、組織に対し、外部に公開されている資産の見直しと脆弱性管理の強化を呼びかけています。
サイバー脅威そのものも急速に進化しています。攻撃者は人工知能(AI)を活用して、偵察の自動化、弱点の特定、フィッシングキャンペーンの実行、侵入の高速化を進めています。AIによってサイバー犯罪への参入障壁が下がり、攻撃者がより高速かつ大規模に活動できるようになる中、より多くの組織で、従来の脆弱性管理のアプローチだけでは不十分だとの危機感が高まっています。
攻撃者が実際に悪用可能な弱点の把握を支援
10月上旬、日本政府は「サイバー空間の非常事態」に言及し、企業を標的とした大規模なサイバー攻撃が相次いでいることを受け、政府を挙げた対策が必要との判断を示しました。
現在、多くの組織は、数千件に及ぶ脆弱性アラート、セキュリティ上の検出結果、リスク指標に向き合っています。しかしセキュリティチームは多くの場合、どの弱点が実際の攻撃経路となり得るのか、どの問題を最優先で修復すべきかを判断するのに苦慮しています。
Agentic Exposure Validation(AEV)は、単に脆弱性を洗い出すのではなく、実環境での悪用可能性に焦点を当てることで、この課題に対処します。エクスポージャーデータを、資産のコンテキスト、リアルタイムのエクスプロイト調査、チェック・ポイントの脅威インテリジェンス、既存の防御カバレッジと突き合わせ、静的な深刻度スコアだけに頼ることなく、そのエクスポージャーが本当に悪用可能かどうかを判定します。
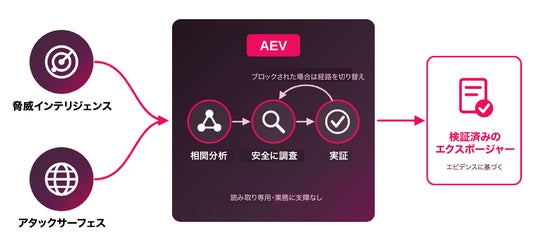
AEVは、攻撃者の行動をエミュレートするAIエージェントを用いて、脅威アクターが脆弱性、漏えいした認証情報、IDの弱点、クラウドの設定ミス、その他のセキュリティギャップをどのように組み合わせ、組織内部への攻撃経路を実際に作り出し得るかを検証します。これによりセキュリティチームは、攻撃者の視点で自社環境を捉え、一見無関係に見えるセキュリティ上の弱点がどのように連鎖して実効性を持つ攻撃経路になり得るのかを理解できます。
ますます複雑化し、変化の速いサイバー脅威に直面する日本の組織は、AEVによって次のことが可能になります。
- 実際に悪用可能な脆弱性を特定し、真のエクスポージャーと、当面のリスクが限定的な脆弱性とを判別する
- 攻撃者が外部から重要システムにどのようにアクセスし得るかを、その攻撃経路を可能にするエビデンスとあわせて把握する
- 検証済みのリスクに基づいて修復の優先順位を決め、侵害につながる可能性が最も高いエクスポージャーにリソースを集中させる
- インターネット公開資産やその他の侵入口となる危険性のあるエクスポージャーを、攻撃者に悪用される前に削減する
- サイバーレジリエンスと対応力を全般的に強化する
脆弱性の一覧化を主眼とする従来のセキュリティアセスメントとは異なり、AEVは日本の組織に、自社のエクスポージャーについてより実用的な理解をもたらします。これにより、脆弱性リストへの事後対応から、重要な業務に最大のリスクをもたらす攻撃経路を先回りして特定し、事前に対処する取り組みに向けて前進できます。AEVは、継続的脅威エクスポージャー管理(CTEM)プログラムにおける重要な検証機能であり、組織が「発見」と「優先順位付け」から、AI規模における、確信とエビデンスに基づくエクスポージャー削減へと移行できるよう支援します。
AIサイバー攻撃検証チームが発足
新設されたAIサイバー攻撃検証チームはチェック・ポイントのサイバーセキュリティ専門家で構成され、AIによって高度化するサイバー脅威の時代に自社のエクスポージャーをより深く理解できるよう、日本の組織を支援することに特化しています。AIサイバー攻撃検証チームは従来、主に技術的な実現可能性や業務適合性に的を絞った限定的なPoC(概念実証)を提供してきました。今後は調査結果について、個別の解説やセキュリティ面での影響について詳細に解説するレポートを作成します。
同チームは、AEVテクノロジーを活用してインターネット公開環境を迅速に評価し、ますます巧妙化する攻撃者によって利用され得る攻撃経路を、組織が特定できるよう支援します。
チェック・ポイントの日本法人社長である佐賀 文宣は、次のように述べています。
「最近のサイバーインシデントによって、組織に必要なのは脆弱性の可視化だけではないことが明らかになっています。必要なのは、悪用可能性の可視化です。今日の攻撃者は、AIを活用してより迅速に行動し、より効率的に弱点を見つけ出し、組織が存在にすら気づいていない攻撃経路を突き止めています。チェック・ポイントはAIサイバー攻撃検証チームを通じて、日本の組織が攻撃者の視点から自社のエクスポージャーを理解し、侵害が起きる前に防御を強化できるよう支援していきます」
日本全体のサイバーレジリエンスを支援
本無償アセスメントプログラムに参加する組織には、AEVアセスメントに加え、悪用可能な攻撃経路、検証済みのリスク、優先順位付けされた修復の推奨事項を示した詳細な調査結果レポートが提供されます。
アセスメントに必要なのは、外部に公開されているIPアドレスまたはホスト名のみで、本番環境に影響を与えないよう設計された、業務停止不要で読み取り専用の検証技術を使用して、安全に実施できます。アセスメントは通常、数時間から24時間で完了します。
現在、世界で1,000以上の組織がAEVを継続的に利用し、エクスポージャーのリスクを常時評価するとともに、ますます複雑化するデジタル環境において、セキュリティに関するより良い意思決定を実現しています。
チェック・ポイントはさらに、日本のサイバーセキュリティ意識とレジリエンスの向上を後押しするため、参加組織から得られた調査結果を匿名化して分析し、日本企業に影響を及ぼしている一般的なエクスポージャーの傾向や、悪用可能な攻撃経路に関するインサイトを公開する予定です。この取り組みは、攻撃者がどこに注力しているのか、またインシデントが起きる前にセキュリティチームがどのようにエクスポージャーを積極的に削減できるのかを、組織がより深く理解できるようにすることを目的としています。
AEV無償アセスメントプログラム
- 対象:日本国内で事業を行う組織
- アセスメント内容:Agentic Exposure Validation(AEV)アセスメントおよび調査結果レポート
- 所要時間:数時間~24時間
- 費用:期間限定で無償
- 必要情報:外部に公開されているIPアドレスまたはホスト名
- 影響:業務停止不要で読み取り専用の検証手法を使用
ご関心をお持ちの組織は、https://pages.checkpoint.com/2026-japan-aev-trial よりご登録ください。すぐに担当者がご相談内容をお伺いします。本プログラムは期間限定でのご提供となります。
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法令により義務付けられる場合を除き、将来予想に関する記述について更新する義務を一切負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
本記事はアフィリエイトプログラムによる収益を得ている場合があります