滋慶学園×フォーティネットが開拓する“セキュリティ人材育成”の新たなモデル
ホワイトハッカーの卵たちが“OTセキュリティ”を通して育む、これからのセキュリティ意識


“現場の慣れ”がOTの脆弱性に ―― 1位の評価を受けた攻撃シナリオ
Passionチームが披露した攻撃シナリオは、「退職者が残した引継ぎ資料」を発端として、製品の品質を劣化させるというユニークなものだ。
京都デザイン&テクノロジー専門学校の「Passion」チームの2人
舞台となるABC化学薬品は、家具メーカー向けの接着剤を手掛けており、攻撃者は外部のハッカーではなく、悪意を持った「元・製造技術担当のAさん」という設定。彼は、接着剤の製造工程や設備保守端末の使い方に加え、社内の「USB利用ルールの抜け穴」も熟知していた。工場ではUSB使用時のマニュアルを策定していたものの、いつしかチェック手順が形骸化していたのだ。
Aさんは出勤最終日、「引継ぎ資料を入れておいた」とマルウェア入りのUSBを後輩に手渡す。後輩はいつも通りチェック手順をスキップし、そのUSBを保守端末上で利用する。その結果、悪意のある処理が実行され、保守の通信経路から制御系へと波及、接着剤の配合条件がわずかに改ざんされてしまう。Aさんの狙いは、工場のラインを止めることではなく「気づきにくい範囲で品質を落とす」ことだった。製品は出荷時の検査をすり抜け、納品先の家具メーカーからのクレームによって問題が表面化することになる。
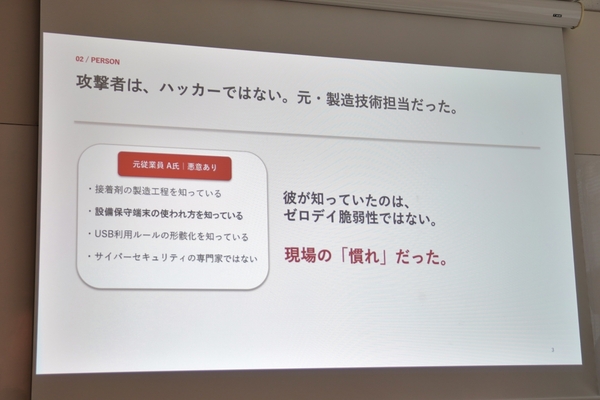
悪意のあるAさんが知っていたのはゼロデイ脆弱性ではなく現場の「慣れ」だった
それでは防御側の観点から、この攻撃はどうしたら止められたのだろうか。攻撃のステップは「①USBを受領 → ②使用前の確認 → ③OT端末への接続 → ④制御系への波及 → ⑤配合条件の変更」に分けられ、Passionチームは「②から③で止められた可能性が高い」と説明する。マニュアルの形骸化という問題に対して提示されたのが、人に依存しない、運用・技術によって安全性を担保するアプローチだ。
②の使用前の確認では、OT端末の手前に“関所”を設ける。工場外の窓口での「媒体登録の確認」「マルウェア検査」「持ち込み記録」を経て、USBの持ち込みを許可する運用だ。しかし、これだけでリスクを排除することはできないため、その後の対策につなげていく。
③のOT端末への接続以降では、各攻撃プロセスにフォーティネット製品を適用した多層防御が有効だという。OTネットワークへの接続は「FortiNAC」で管理し、「FortiGate」と「FortiSwitch」によるネットワーク分離で、制御ネットワークへの波及を阻止。不審な通信・挙動は「FortiNDR」で検知し、OT端末上の脅威には「FortiEDR」が対処する。
特に今回の攻撃シナリオでは、窓口でどこまで持ち込みリスクを減らすか、FortiEDRをどの端末に導入するか、脅威検知後にどこまでを隔離するかを、安全や操業への影響を鑑みて判断することが重要だとまとめた。
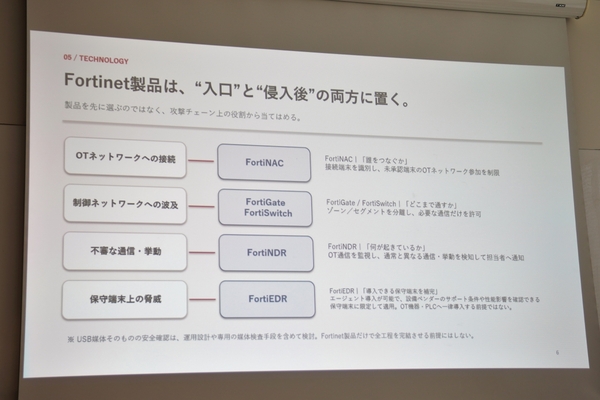
端末やネットワークの入り口と侵入後にフォーティネット製品を設置
最後にPassionチームは、「人を疑うのではなく、人を信じても事故にならない仕組みづくり。つまり、“確認して使う”ではなく“確認しなければ使えない”への転換がポイントになる」と締めくくった。
本記事はアフィリエイトプログラムによる収益を得ている場合があります