「Fortinet Secure OT Summit」で語られた最新のOTセキュリティ戦略
工場で起点とすべきはサイバーより“現場リスク” ―― 生成AI時代にフォーティネットが推進する「OTセキュリティの標準化」


生成AIの進化によってサイバー空間の信頼性が揺らぐ中で、ITと急速に接近するOT(制御技術)領域では、いかにセキュリティと向き合うべきなのか。
OTセキュリティの標準化を推進するフォーティネットは、2026年9月3日から4日にわたり、オンラインイベント「Fortinet Secure OT Summit 2026」を開催した。
各業界の有識者が脅威動向や実践事例を披露した本イベントから、本記事ではフォーティネットのオープニングセッションをレポートする。同社でOTビジネスを統括する佐々木弘志氏は、生成AI時代におけるOTセキュリティのパラダイムシフトから、最新のOTセキュリティ戦略までを語った。
フォーティネットジャパン OTビジネス開発部 部長 佐々木弘志氏
サイバーではなく“現場リスク”から逆算するOTセキュリティ
まず紹介するのが、同社が推進してきた「OTセキュリティの標準化」における対策のアプローチだ。佐々木氏は、OT領域における“サイバーセキュリティリスク”は、「工場システムの“ビジネスリスク”を引き起こす要因のひとつに過ぎない」と語る。
サイバーセキュリティリスクがビジネスリスクへと発展するまでには、段階的な連鎖が存在する。まず脅威の侵入・拡散を経て、端末やデータの使用不能やネットワーク遅延といったサイバーセキュリティリスクが顕在化する。これが引き金となり、いわゆるSEQCD(安全:Safety、環境:Environment、品質:Quality、コスト:Cost、納期:Delivery)が脅かされ、“現場リスク”に波及。最終的に、収益悪化や企業評価の低下といったビジネスリスクへと至る。
また、工場の視点で最も避けなければならないのは現場リスクである。なぜならSEQCDの確保こそが工場の本来のゴールだからだ。こうした関係性を踏まえ、佐々木氏は「サイバーセキュリティ対策は、現場リスクから逆算することが極めて重要」だと強調する。
例えば、操業停止によるインパクトが最も大きい設備を特定し、そこにつながるサイバーリスクを遡る形で、拡散防止や侵入口への防御策を設計していく。この「現場リスク起点のアプローチ」をとることで、対策の優先順位づけも明確になる。
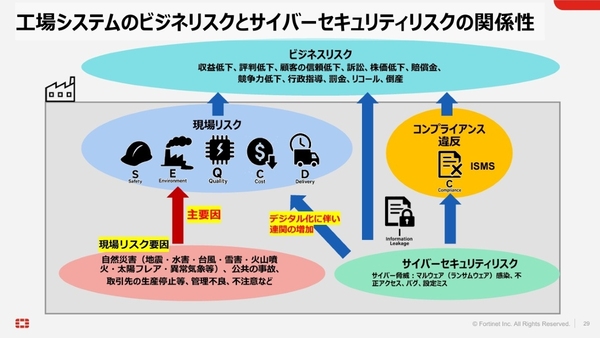
工場システムのビジネスリスクとサイバーセキュリティリスクの関係性
政府などが展開するガイドラインの適用にも注意が必要だ。各種ガイドラインには、サイバーセキュリティリスクを抑える対策要件が記されているが、工場側が防ぎたいのはあくまで現場リスクである。サイバー要因を踏まえた安全対策や事故対応計画、手動運用などの要件まではカバーされていない。
「2025年に発生した製造業のサイバー事案においても、受発注のシステムが停止した際に、手動での縮退運用でビジネスを継続している。こうした、現場リスクへの対策がガイドラインで示されていないのは、各社のビジネスの構造に依存するからだ」(佐々木氏)
加えて、有事の際に被害や損失を最小限に抑える「レジリエンス」の確保も、OTセキュリティの重要なポイントだという。これも同様に現場リスク起点で捉えるべきで、例えば「許容できる納期遅延の期間」から復旧時間の目標を設定し、それに向けた実効性のあるセキュリティ訓練を実施するといったアプローチが求められる。
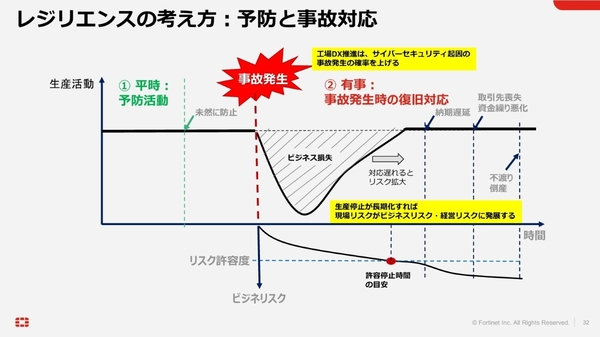
現場リスク起点のレジリエンスのアプローチ
AIに劣勢な現状での“3つのOTセキュリティ対策”
こうした「現場リスク起点」のアプローチに加え、今後は冒頭で触れた「生成AI時代のパラダイムシフト」にも向き合う必要がある。佐々木氏は、生成AIの進化がOTセキュリティに及ぼす影響を3つ挙げる。
1つ目は「攻撃面の拡張」だ。OT領域でもAI活用が進むことで外部の接続ポイントが増加し、攻撃に晒される領域も広がっていく。2つ目は「攻撃スキルの民主化」である。AIが攻撃者を支援することで、OT特有の高度な専門知識や専用プロトコルという壁が容易に越えられるようになった。IT領域と同じ感覚で攻撃が可能になるばかりか、制御システムは認証が不十分なため、より攻撃の容易性が際立つ恐れがある。
3つ目は「判断の自動化と被害の拡大」だ。AIによる攻撃の自動化によって被害拡大の速度は劇的に向上している。これに対し、OT環境はフラットなネットワークが多く、安全な遮断には人間の判断が介在せざるを得ない。今後は、防御側でもAIを使いこなし、いかに人の判断を減らせるかが対抗の鍵を握る。
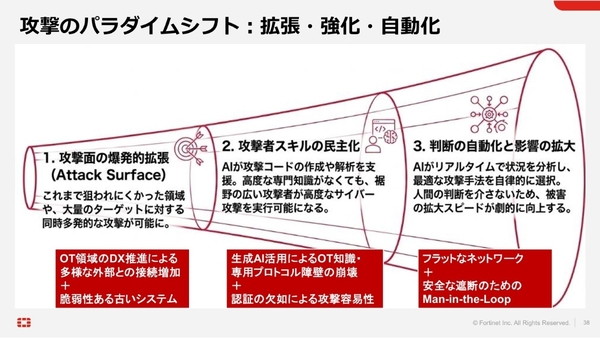
生成AIによるサイバー攻撃のパラダイムシフト
では、生成AIが生む脅威に対して、有効なOTセキュリティ対策は何か。佐々木氏は、「平時の予防において、生成AIが高度に検知・対応を担う未来は訪れるはずだが、OT環境はシステムの刷新に時間がかかるため、一時的に守る側が不利な状況が続く」と予測する。そこで、ポイントとなるのが検知の先の事故対応をいかに迅速かつ最小限に抑えられるかという点だ。
具体的な手法としては、感染範囲を限定させる「マイクロセグメンテーション」や迅速な拡散防止につながる「封じ込めの自動化」に加えて、「サイバーデセプション(おとり)」による時間稼ぎも有効だという。「おとりを使うことで、消耗させたり、考えさせたり、嫌がらせをさせるという従来と異なるパラダイムで攻撃者と対峙できる」(佐々木氏)
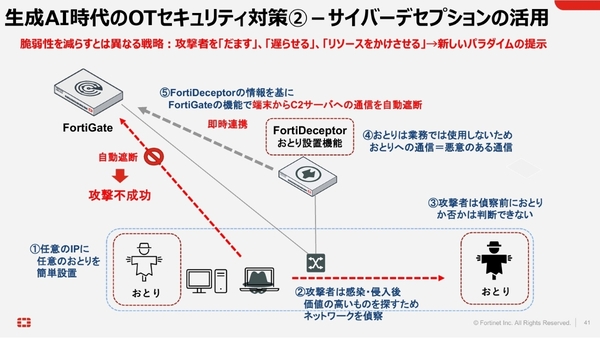
時間稼ぎに有効なサイバーデセプション
本記事はアフィリエイトプログラムによる収益を得ている場合があります