攻撃者が侵入することを前提とした防御「サイバーデコイ」を実践する「FortiDeceptor」
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「CISAがサイバーデコイの価値を強調。FortiDeceptorがそれを実践。」を再編集したものです。
米国で掲載ブログの抄訳です 2026年10月7日水曜日
9月16日、CISAはサイバーデコイを使用した検知と対応の強化を公開しました。これは、防御的デコイプロセスに特化した初のガイドです。これは、単純明快な前提を持つ短い文書です。つまり、攻撃者が侵入することを前提とし、その活動が攻撃者を露呈させる環境を構築するということです。
このガイダンスは、クリティカルインフラストラクチャ事業者と、それを支援するリソースに制約のあるチームにとって、ディセプションの価値を強調しています。
CISAが埋めようとしているギャップ
このガイダンスは、多くのSOCリーダーが認識している問題から始まります。有効なクレデンシャルでログインし、環境に存在するツールを利用する攻撃者は、正規のユーザーのように見える可能性があります。シグネチャベースの制御では、その活動を検知できない場合があり、行動分析では追加の調査が必要になることがよくあります。
デコイは問題を逆転させます。デコイはビジネス上の目的を果たさないため、正規のユーザーは通常、それと対話する理由がありません。したがって、いかなる対話も調査のための強力なシグナルとなります。CISAは、ツールキットを有用な用語に分類しています。ハニーポット(偽のシステムとサービス)、ハニートークン(偽のファイル、レコード、クレデンシャル)、ブレッドクラム(攻撃者をそれらに誘導する参照)、トリップワイヤー(接触時にアラートを発するように設計されたデコイ)です。
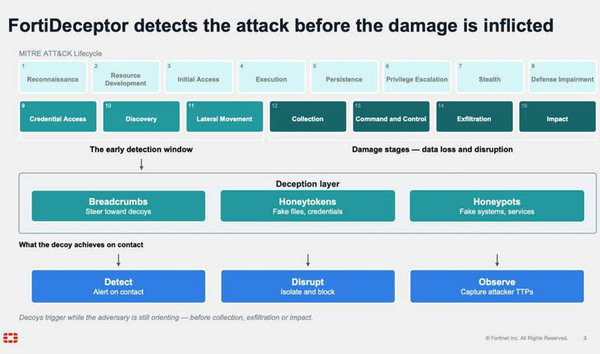
ATT&CKがデコイの配置場所を決定します。各デコイが接触時に何をするか(検知、妨害、または観察)は、別の決定事項です。
MITRE ATT&CKは配置の判断に役立ちます。攻撃者が使用する手法を既存のカバレッジにマッピングし、ギャップが最も大きい場所にデコイを配置します。各デコイが接触時に何をするか、検知、妨害、または観察のいずれかは、別の決定事項です。
CISAはまた、いくつかの実用的な推奨事項を提供しています。第一に、組織は追加のテクノロジーに投資する前に、エンドポイントの脅威検知とレスポンス、IAM、DLPなど、既存のツールを再利用する機会を探すべきです。第二に、デコイは攻撃者がそこから実際のシステムにピボットできないように設計する必要があります。第三に、デコイレイアウトのドキュメントは本番ネットワークの外部に保存します。
ディセプションプラットフォームがその地位を確立する場所
既に所有しているツールを使用して少数のハニートークンを展開することは、有用な出発点となり得ます。CISAのガイダンスは、組織が控えめな投資から始められることを明確にしています。
より困難な問題は規模で現れます。数百のデコイを説得力のあるものに保つこと、ユーザーを妨害せずにブレッドクラムを配布すること、対話が足がかりにならないようにエンゲージメントを封じ込めること、そしてエージェントを実行できないOTおよびIoT資産をカバーすることです。FortiDeceptorの機能がCISAのフレームワークとどのように整合しているかを以下に示します。
検知:環境全体にわたるデコイ
FortiDeceptorは、WindowsおよびLinuxシステムや、攻撃者が一般的に調査するサービスを含む、実際の資産を模倣したデコイVMを展開します。100以上のデコイとルアーをサポートしています。
現在の6.3リリースでは、GitLabデコイと追加のIoTプリンターデコイが追加され、監視が困難な資産へのカバレッジが拡張されています。
クリティカルインフラストラクチャにとって、ディセプションは明確な利点を提供します。OTおよびICS環境には、エージェントをサポートできない資産、パッチ適用期間が限られている資産、またはサポートされていないオペレーティングシステムを実行している資産が含まれます。デコイは資産にインストールする必要はありません。資産のように見えるだけで十分です。産業用プロトコルのカバレッジは、攻撃者がプロセスネットワークを調査する際に、説得力のあるインタラクション対象を提供することで、攻撃者を明らかにするのに役立ちます。
バージョン6.3では、AWS S3、GitHub、Microsoft SharePoint向けのコネクタを通じて、ディセプションをネットワークエッジを超えて拡張します。これらの環境でディセプションコンテンツとのインタラクションが発生すると、高精度のアラートを生成でき、クラウドサービスを経由する攻撃パスへの検知を拡張できます。
ブレッドクラム:実際のエンドポイントにルアーを配置
デコイは、攻撃者がそれを発見した場合にのみ機能します。FortiDeceptorは、キャッシュされたクレデンシャル、保存された接続、デコイレイヤーを指すファイルアーティファクトなど、実際のエンドポイントにルアーとトークンを配布します。これにより、CISAのブレッドクラムコンセプトを手動ではなく一元的に実装します。一元化されたルアーリソース管理により、証明書とデータファイル を一度アップロードして再利用できるため、成長に伴って一貫したディセプション環境を維持するのに役立ちます。
妨害:アクションをトリガーするアラートの設定
デコイアラートは、事前に準備された対応手順とともに、タイムリーな調査を促す必要があります。
FortiDeceptorは、FortiGate、FortiNAC、FortiEDR、FortiAnalyzer、FortiSIEM、FortiSOARを含むフォーティネットAIネイティブセキュリティ ファブリックと統合されており、デコイとのインタラクションが、設定された対応ワークフローを介して自動的な隔離とブロッキングをトリガーできるようにします。6.3で拡張されたディセプションAPIは、フォーティネット以外のツールとの統合をサポートします。
観察:制御されたエンゲージメントがクリティカルなインテリジェンスを生成
制御されたエンゲージメントには、より多くの準備と監視が必要です。攻撃者を観察可能な環境に引き込むには、隔離されたインフラストラクチャ、成熟したロギング、および運用上および法的リスクを管理できる人員が必要です。
専用に構築されたプラットフォームは、その負担を軽減するのに役立ちます。デコイは、エンゲージメント用に設計された封じ込められたVMとして実行され、ツール、コマンド、クレデンシャルの使用をキャプチャします。本番環境へのパスを防ぐために、適切な隔離が不可欠です。そのアクティビティは、カバレッジを計画するために使用されるのと同じフレームワークであるMITRE ATT&CKにマッピングされるため、デコイが観察する内容は、次のラウンドをどこに配置するかを決定するのに役立ちます。
運用負担の軽減
FortiDeceptor 6.3には、チームがディセプションプログラムを維持するのに役立つ機能が含まれています:
・AI支援脅威分析は、ディセプションイベントの自動分析と修復の推奨事項を提供し、脅威ハンティングリソースが限られているチームの調査を合理化するのに役立ちます。
・デコイ高可用性は、ノードがオフラインになったときに、利用可能なアプライアンス間でインスタンスを再配布し、カバレッジの維持に役立ちます。
・拡張されたCentral Managerの可視性とパフォーマンスメトリクスは、マルチサイト環境に単一の運用ビューを提供します。
ディセプションインフラストラクチャの管理を希望しない組織向けに、FortiDeceptorはサービスとしても利用できます。
どこから始めるか
小規模から始めて、脅威インテリジェンスを使用してデプロイメントをガイドします。攻撃者が標的とする可能性の高い2つまたは3つの資産グループを選択し、ATT&CKを使用して、攻撃者がそれらにどのように到達するかをマッピングします。実際の環境を反映したネットワーク配置と命名規則を使用して、それらのギャップにデコイを配置します。ディスカバリのためのブレッドクラムを配置し、展開前に対応を準備します。
最後に、脅威エミュレーションまたはパープルチーミングでテストします。デコイは、価値を提供するために、発見可能であり、機能する検知および対応プロセスに接続されている必要があります。
まとめ
CISAのガイダンスは、ディセプションを、さまざまなリソースとセキュリティ成熟度レベルを持つ組織がアクセス可能な、侵害想定型セキュリティ戦略の実用的なコンポーネントとして位置付けています。
その根底にある論理は明快です。攻撃者は何が本物かを判断しなければなりませんが、防御者はデコイがどこにあるかを知っています。FortiDeceptorは、組織がその優位性を活用して悪意のある活動を検知し、インテリジェンスを収集し、対応を加速するのを支援します。
FortiDeceptorの詳細
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この記事の編集者は以下の記事もオススメしています
-
sponsored
サイバー犯罪対策は、背後にある人物やインフラストラクチャ、サービスを破壊する新たな戦略へ -
sponsored
国家の重要インフラ「水道システム」にプロアクティブな防御を構築 -
sponsored
OTセキュリティは経営層の課題へ 攻撃への警戒高まるも「可視化」に残る課題