侵害指標から攻撃指標へ:脅威分析はIOCからMITRE ATT&CKフレームワークに
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「脅威インテリジェンスに基づくSecOpsのためのMITRE ATT&CK TTPの活用: フォーティネットの視点」を再編集したものです。
米国で掲載ブログの抄訳です 2026年10月10日土曜日
セキュリティチームは、ツール、インフラストラクチャ、攻撃手法が進化し続ける攻撃者に遅れを取らないよう、常にプレッシャーにさらされています。従来のIOC(Indicators of Compromise:侵害指標)は依然として有用ですが、脅威の部分的な見方しか提供せず、攻撃者がファイルハッシュ、IPアドレス、ドメイン、その他の観測可能なアーティファクトを変更するにつれて、関連性が低下する可能性があります。組織はまた、攻撃がどのように展開されるかを理解し、防御の弱点を特定し、限られたSecOpsリソースの優先順位を付けるために、攻撃者の行動に関する洞察を必要としています。MITRE ATT&CKフレームワークは、攻撃者が使用する戦術、技術、手順に関するこのインテリジェンスを整理するための標準化された方法を提供します。
現在の実用的な脅威インテリジェンスで強化されたATT&CKにマッピングされたTTPは、組織が脅威ハンティング、パープルチーミング、セキュリティテスト、検知エンジニアリング、インシデントレスポンスの優先順位を付けるのに役立ちます。フォーティネットは、FortiGuard LabsからのインテリジェンスをSecOpsポートフォリオ全体に適用し、セキュリティチームが攻撃者の行動を安全に再現し、既存のコントロールの有効性を評価し、検知、減災、対応におけるギャップを特定できるようにします。この脅威インテリジェンスに基づくアプローチは、インテリジェンスを実用的なSecOpsワークフローに変換し、攻撃者がツールと戦術を進化させるにつれて、組織が防御を適応させるのに役立ちます。
侵害指標から攻撃指標への移行
サイバーセキュリティ分野は、脅威検知と減災へのアプローチにおいて大きな変化を遂げてきました。従来、焦点はIOCに大きく置かれていました。IOCは、マルウェアハッシュや既知の悪意のあるIPアドレスなどの特定のデータポイントです。これらの指標は、侵害が発生した後にそれを特定するのに役立ちます。しかし、IOCは既知の脅威を認識するのに効果的である一方で、新しいまたは高度な攻撃を検知するのにはあまり効果的ではありません。攻撃者はこれらの指標を簡単に変更できるため、IOCの効果が低下します。さらに、IOCは最新の攻撃に対するセキュリティ能力を強化するための戦略的洞察を提供しません。
従来のアプローチにおけるこの欠点が、より高度な戦略への道を開きました: MITRE ATT&CKフレームワークを使用したIOAです。IOCとは異なり、攻撃指標(IOA)は攻撃者が使用するツールやアーティファクトを中心としていません。代わりに、戦術、技術、手順(TTP)などの攻撃者の行動に焦点を当てています。この行動中心のアプローチへの移行により、攻撃の早期検知が可能になり、多くの場合、初期段階で、重大な損害が発生する前に検知できる可能性があります。TTP主導のセキュリティオペレーション戦略を採用することで、組織は検知、減災、対応におけるギャップを積極的に特定して対処し、脅威がセキュリティ境界を侵害しようとする前に堅牢な防御を確保できます。
IOCからIOAへのこの進化は、反応的なセキュリティポスチャから積極的なセキュリティポスチャへの移行を示しています。攻撃者の行動とTTPに焦点を当てることで、組織は脅威が本格的な侵害にエスカレートする前に、それらを検知し対抗するためのより良い装備を備えています。この積極的な姿勢は、攻撃者が従来のセキュリティ防御を回避するために戦術を継続的に洗練させている現代のサイバーセキュリティ環境において、ますます重要になっています。MITRE ATT&CKをこのフレームワークに統合することで、サイバー脅威インテリジェンス(CTI)が強化され、セキュリティオペレーションプロセスとのシームレスな統合が可能になります。この連携により、脅威検知の効率が向上するだけでなく、絶えず進化するサイバー脅威の性質に対するサイバーセキュリティ防御の全体的な回復力も強化されます。
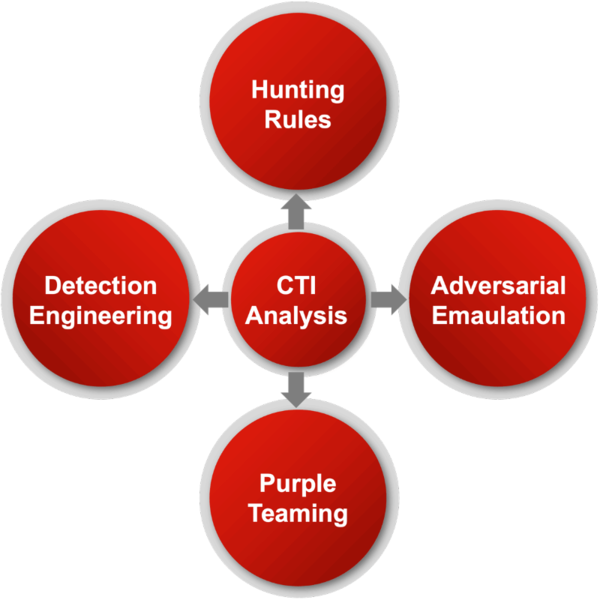
図1:MITRE ATT&CK主導のCTIがSecOpsの優先順位付けされたワークフローを実現
高度な脅威への対処
高度な脅威が安定した指標を残すことはほとんどありません。攻撃者は検知を回避するために、新しい技術や既知の技術のより回避的な実装を使用することが多いためです。ファイルハッシュ、IPアドレス、ドメインなどのIOC(Indicators of Compromise:侵害指標)は急速に変化する可能性がありますが、攻撃者の根本的な目的と行動はより持続的である傾向があります。したがって、IOAはエンドポイント、ネットワーク、クラウド環境全体で観察される行動に焦点を当てるべきです。悪意のあるペイロードを取得するためのRTFテンプレートインジェクションや、PoolPartyプロセスインジェクション技術に関する研究は、攻撃者が既存の防御を回避しながら悪意のあるコードを配信および実行する新しい方法を開発し続けていることを示しています。セキュリティチームは、攻撃者の手法におけるこれらの進展を捉え、関連する行動を再現して防御をテストできる必要があります。
同様に、高レベルのATT&CKマッピングだけでは、組織が保護されているかどうかを判断するのに十分な詳細情報を提供しません。同じ技術の異なる手順的実装は、異なるテレメトリを生成し、異なる実行パスをたどり、セキュリティ制御によって評価される際に異なる結果をもたらす可能性があります。製品は、ある技術の実装を検知または減災できても、別の実装を見逃す可能性があります。したがって、技術レベルのカバレッジは、テストが技術の実装方法も考慮しない限り、誤った安心感を生み出す可能性があります。
特定の攻撃に対処するには、攻撃チェーン全体とその手順の詳細について専門家による分析が必要です。アナリストは、関連するコードパスをトリガーし、各段階でセキュリティ制御がどのように応答するかを観察するために、必要に応じて悪意のあるペイロードを含む、関連する一連のイベントを制御された環境で再現する必要があります。このより深い分析により、組織は人、プロセス、テクノロジー全体にわたる検知、減災、対応における特定のギャップを特定し、セキュリティポスチャを改善するためにリソースをどこに集中させるべきかを判断できます。
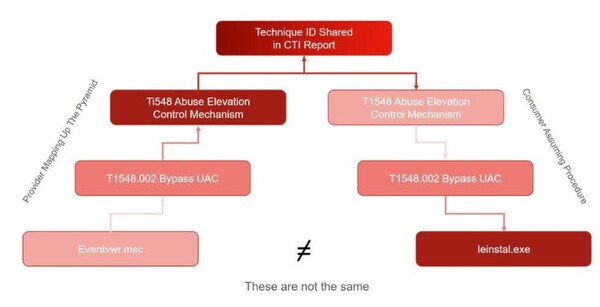
図2:手順の違いによるテスト済み技術のギャップ
「フォーティネットの導入で 脅威インテリジェンスに基づくSecOpsファブリック
フォーティネットは、包括的でリアルタイムの脅威インテリジェンスを提供することで、サイバーセキュリティ業界において際立っています。当社のソリューションには、FortiTester、FortiDeceptor、FortiAnalyzer、FortiSOAR、FortiSIEM、FortiEDRが含まれており、これらが連携してSecOpsワークフローをサポートする堅牢な脅威インテリジェンスに基づくセキュリティファブリックを構築します。FortiGuard Labsがアウトブレイクを特定すると、そのリサーチャーは、組織が脅威を検知、減災、対応する方法を評価するのに役立つ脅威インテリジェンスパックを開発して提供します。これらの脅威インテリジェンスパックには、以下が含まれます:
FortiReconレッドチーミング:簡単になった敵対的エミュレーション
FortiReconレッドチーミングは、制御された環境で敵対的な攻撃パターンをエミュレートするように設計されました。最新の敵対的インテリジェンスTTPをFortiReconに統合することで、組織は新たな脅威に対する準備状況を評価できます。この積極的なアプローチにより、セキュリティギャップが悪用される前に、その特定と修復が可能になります。
FortiDeceptor 欺瞞的な脆弱性の作成
FortiDeceptorは、ネットワーク内にシミュレートされた脆弱性を作成し、攻撃者を引き付けるハニーポットとして機能します。このツールは、攻撃者の行動と実際のシナリオで使用されるTTPを理解する上で重要な役割を果たします。ここで収集されたインテリジェンスは、脅威ハンティング戦略を洗練させるために極めて重要です。特定の脆弱性が実際に悪用されている場合、その脆弱なサービス向けのFortiDeceptor Intelligence Packを使用して攻撃者をおびき寄せることができ、タイムリーで正確なインテリジェンスを提供します。攻撃者は容易に攻撃できる標的に引き寄せられる傾向があるため、環境内でのアクティブな偵察は、敵対的な意図に対して優位に立つために非常に効果的です。
FortiAnalyzer:IOCサービスは潜在的な侵入の兆候を求めて履歴データを分析
FortiAnalyzerは、セキュリティログとIOC(Indicators of Compromise:侵害指標)を集約・分析する上で極めて重要です。TTPをFortiAnalyzerに統合することで、企業は大規模なデータセットをふるいにかけ、高度なサイバー脅威を示すパターンを特定できます。組織がこのキャンペーンによって侵害された場合、ネットワークログで履歴アクティビティを検索し、攻撃者が制御するインフラストラクチャと通信したデバイスがあるかどうかを判断できます。
FortiSOAR:ファブリック全体での強化されたハンティングのためのSIGMA対応プレイブックを搭載
FortiSOARは、SIGMA対応プレイブックにより、インシデントレスポンスを効率化します。TTPを使用して応答を自動化し、複雑なプロセスをオーケストレーションすることで、検知から対応までの時間を短縮します。これは、攻撃の影響を軽減するために極めて重要です。このインテリジェンスパックを使用すると、エンドポイントとネットワークデバイスで悪意のあるアクティビティの兆候をスキャンでき、攻撃者の行動と発生した事象について深い洞察を得て、侵害された資産を特定するための安全で簡素化された方法を提供します。
FortiSOAR:MITRE ATT&CK TTPギャップ分析を搭載
IPSシグネチャ、アンチウイルス定義、ネットワークおよびホストIOC(Indicators of Compromise:侵害指標)は依然として不可欠なセキュリティ制御ですが、それらだけでは完全なカバレッジを提供できません。敵対者は、組織が静的な検知を更新するよりも速く、ペイロード、インフラストラクチャ、配送メカニズム、その他の観測可能なアーティファクトを変更できます。MITRE ATT&CKにマッピングされた行動ベースの分析は、防御者が現在のキャンペーンで使用されている技術と手順に対するカバレッジを評価するのを支援することで、これらの制御を補完します。
ファブリック向けのFortiSOAR TTPマッピングにより、フォーティネットソリューションは更新されたTTPマッピングをFortiSOARに公開でき、OutbreakまたはTidal統合と組み合わせることで、敵対的キャンペーンと悪意のあるソフトウェアの優先順位付けされたギャップ分析を提供できます。この機能により、セキュリティスタックがカバーしていない可能性のある、敵対者が使用している技術の優先順位付けされたリストを取得できます。これにより、他の制御で迅速に修復するか、リスクを受け入れて監視することに努力を集中できます。これらのマッピングは、技術が検知されているが軽減されていないか、または既存の製品に特定の設定を展開すれば阻止できるかどうかを判断するのにも役立ちます。この優先順位付けされたインテリジェンスにより、インテリジェンス収集、敵対的エミュレーション、パープルチーミング、検知エンジニアリングなどのSecOpsプロセスを推進できます。
FortiEDR:ハンティングパックによりIOAのチェックが容易に
エンドポイントの脅威検知とレスポンス(EDR)ツールは、TTPとIOC(Indicators of Compromise:侵害指標)のコレクションであるハンティングパックを使用して、ネットワーク内の脅威を積極的に検索します。これにより、組織はサイバーセキュリティにおいて受動的な姿勢から能動的な姿勢へと移行できます。このインテリジェンスパックを使用することで、この攻撃で観察されたTTPに関する情報を環境から収集し始めることができ、既知の脅威を効果的にハンティングできます。
包括的なMITRE ATT&CKキャンペーンプロファイルの作成
これらのツールを効果的に活用する鍵は、包括的なTTPデータセットを作成することにあります。以下は、当社のアナリストが実行する手順です。
1. データ集約: 外部脅威インテリジェンスフィード、内部インシデントレポート、公開データベース、および現場に展開されたフォーティネット製品からのテレメトリなどのソースからインシデントデータを収集します。製品テレメトリをデータレイクに取り込み、さまざまな検知技術全体で確認された攻撃全体を包括的に理解します。全体は部分の合計よりも大きく、これは主にそれが提供するコンテキストによるものです。
2. キャンペーン分析: 手動分析と自動分析の両方を使用して、キャンペーンを精査し、すべての動作を評価し、それらをMITRE ATT&CKプロファイルにマッピングします。これにより、特定のサイバー脅威アクターの進化と、その技術やスキルの変化を追跡できます。
3. TTPのカタログ化/キュレーション: TTPをさまざまなSecOpsツールで簡単にアクセスして使用できる構造化された形式に整理することで、攻撃者がこれらのATT&CK TTPをどのくらいの頻度で変更するか、各更新が何を行うか、およびそれを自動的に複製する方法についての洞察が得られます。
4. 継続的な更新: TTPデータセットを最新のインテリジェンスで常に最新の状態に保つことで、組織の防御が脅威動向とともに進化することを保証します。これは、当社のチームがインシデントレスポンス(グローバルまたはお客様固有)中にアクティブな調査を実施する際、またはキャンペーンが技術を実装するために新しい、またはより回避的な手順を使用するように移行する際に発生します。
5. リリースされたインテリジェンスパック: この最終ステップでは、当社の分析とレスポンス機能を当社の製品に組み込み、それによってお客様の手に届けることで、最新の攻撃に対する組織の準備状況を評価する強力な方法を提供します。すべてが指先で利用可能です。
手順情報があっても、検知機能を強化するためにさらに多くのことを行うことができ、また行うべきです。MITREによるSummiting the Pyramidと呼ばれるプロジェクトは、各特定の技術を検知しようとする際に、痛みのピラミッドのどこまで上っているかを理解するのに役立ちます。これは、カスタムSIEMルールを作成する場合に探求できる、また探求すべきものです。
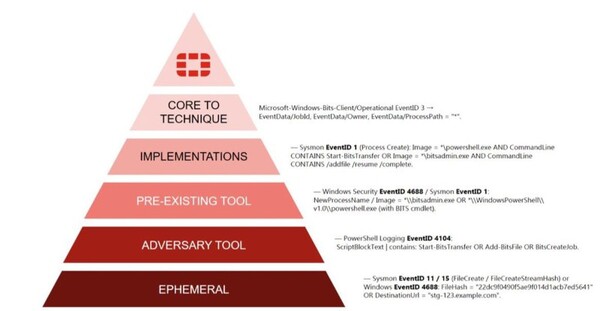
図3: Summiting the Pyramidを使用した検知エンジニアリング
フォーティネットのSecOps Fabricによる実用的なインテリジェンス
フォーティネットのSecOps Fabricは、これらの要素とインテリジェンスパックを統合されたフレームワークに統合します。FortiTesterやFortiSOARなどのツールを介して実用的なインテリジェンスを提供することで、組織は新しいATT&CK TTPに対して環境を自動的にテストできます。この自動化は時間を節約するだけでなく、脅威動向の最新の変化に対応して防御を継続的に更新することを保証します。
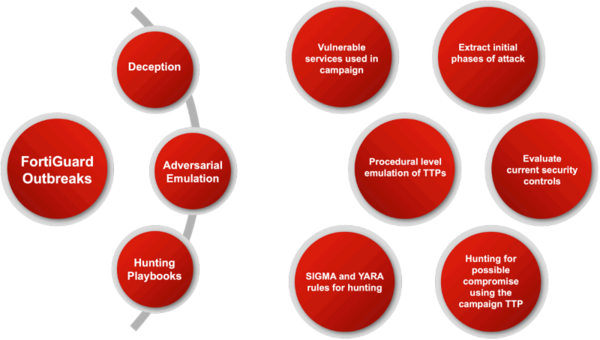
図4:フォーティネットの脅威インフォームドSecOps Fabricサービスの進化
脅威インフォームドSecOpsは、従来の指標やセキュリティ制御を置き換えるものではありません。これは、現在の脅威インテリジェンスを、反復可能なテスト、ハンティング、検知、レスポンスのワークフローと統合します。詳細な攻撃者の行動をMITRE ATT&CKにマッピングし、そのインテリジェンスをフォーティネット セキュリティ ファブリック全体に適用することで、組織は最も重大なカバレッジギャップを特定し、最大の影響を与えるリソースに焦点を当てることができます。
参考文献:
[1] [CISA] <#StopRansomware: Royal Ransomware> : https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-061a
[2] [Forbes] <How to build ASCA into your Line of Cybersecurity Defense> : https://www.forbes.com/sites/forbestechcouncil/2023/10/03/how-to-build-asca-into-your-line-of-cybersecurity-defense/?sh=4582a8b017ec
[3] [Crowdstrike] <What is an indicator of Attack?>: https://www.crowdstrike.com/cybersecurity-101/indicators-of-compromise/ioa-vs-ioc/
[4] [SecurityIntelligence] <IOCs vs. IOA – How to Effectively Leverage Indicator> : https://securityintelligence.com/posts/iocs-ioas-how-to-leverage-security-indicators/
[5] [ProofPoint] <Injection is the new Black: Novel RTF Template Inject Technique Poised for widespread Adoption Beyond APT Actors>: https://www.proofpoint.com/us/blog/threat-insight/injection-new-black-novel-rtf-template-inject-technique-poised-widespread
[6] https://detect.fyi/rhysida-ransomware-and-the-detection-opportunities-3599e9a02bb2
[7] https://media.licdn.com/dms/image/D5622AQHGx6Wvv6FYpA/feedshare-shrink_2048_1536/0/1701191137777?e=1704931200&v=beta&t=RAtybIk5cOt4TM0IJT8ulHgqJnGU82I-kUTVvxxukXs
[8] [TheHackerNews] New PoolParty Process Injection Techniques Outsmart Top EDR Solutions https://thehackernews.com/2023/12/new-poolparty-process-injection.html
[9] [フォーティネット] < FortiTester Product>: https://www.fortinet.com/products/fortitester
[10] [フォーティネット] < FortiDeceptor Product>: https://www.fortinet.com/products/fortideceptor
[11] [フォーティネット] < FortiAnalyzer IOC Service>: https://www.fortinet.com/support/support-services/fortiguard-security-subscriptions/fortiguard-indicators-of-compromise-service
[12] https://detect.fyi/rhysida-ransomware-and-the-detection-opportunities-3599e9a02bb2
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この記事の編集者は以下の記事もオススメしています
-
sponsored
SOAR 8.0をエージェント型AI自動化プラットフォームに変革する「FortiSOAR 8.0」 -
sponsored
OTセキュリティは経営層の課題へ 攻撃への警戒高まるも「可視化」に残る課題 -
sponsored
CI/CDパイプラインからクラウドへと侵入するソフトウェアワームを特定