

5. ★3で重要になる評価範囲と必須付随サービス
JC-STARでは、IoT製品を単体の機器だけで見るとは限りません。
製品が意図した機能を提供するために、クラウドサービスやモバイルアプリケーションなどが必須となる場合、それらは「必須付随サービス」として評価対象に含まれます。
例えば、ネットワークカメラが撮影した映像を特定のクラウドサービスに送信・保存する設計の場合、評価対象はカメラ本体だけではなく、クラウドサービスや通信路にも及びます。
重要なのは、「必須付随サービス」と「外部システム」の区分です。サービスが製造業者の管理下で提供される場合は「必須付随サービス」、製造業者ではなく利用者の管理下で利用される場合は「外部システム」と整理されます。
つまり、評価範囲を考える際には、単にクラウドを使っているかどうかではなく、以下を確認する必要があります。
・そのサービスが製品の意図した機能を実現するために必須か
・そのサービスが製造業者の管理下で提供されているか
・通信路やAPI(Application Programming Interface)連携まで含めて、どこまでが評価対象になるか
IoT製品のセキュリティは、IoT機器本体だけで完結しません。ファームウェア更新、認証、ログ管理、データ保存、遠隔監視、API連携などがクラウド側に依存している場合、製品全体としてどこまでが評価対象になるのかを早い段階で整理しておく必要があります。
6. ★3で求められる主なセキュリティ対策
★3の要件は多岐にわたりますが、大きく見ると、以下のような領域の対策が重視されます。
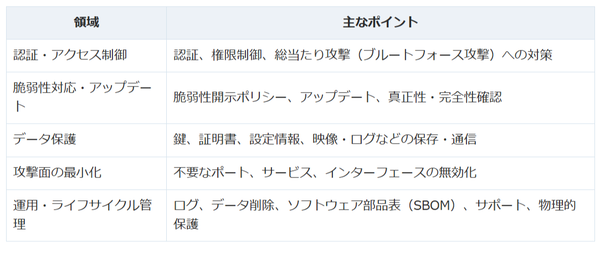
例えば、認証・アクセス制御では、デフォルトパスワードの扱い、推測されにくいパスワードの設定、認証試行への制限、権限管理などが重要になります。
また、セキュアな保存や通信では、単に暗号化していれば十分とは限りません。使用する暗号技術や通信方式についても、公的な基準に沿った強度や設定が求められます。
データ削除についても、単なる初期化だけでは不十分な場合があります。廃棄・転売時の情報漏えいを防ぐため、保存された設定情報や個人情報などを、復元されにくい方法で削除できることが求められます。
★1では最低限の共通要件が中心でしたが、★3では製品類型ごとのユースケースや脅威を踏まえ、より実装・運用に踏み込んだ対応が求められます。
7. 申請開始前に整理しておきたいこと
★3は評価ガイドが未公開であり、今後の正式な申請・評価手順を確認する必要があります。一方で、公開済みのセキュリティ要件・適合要件を基に、今から整理できることもあります。
まず確認したいのは、自社製品が★3の対象製品類型に該当するかどうかです。通信機器なのか、ネットワークカメラなのか、現時点で対象外なのかを確認します。
次に、評価範囲を整理します。機器単体で機能が完結するのか、クラウドサービスやアプリケーションが必須付随サービスに該当するのか、通信路はどこまで評価対象になるのかを確認しておく必要があります。
さらに、第三者評価に備えて、設計・実装・運用の根拠を説明できる状態にしておくことも重要です。例えば、以下のような資料や証跡が必要になる可能性があります。
・設計書・仕様書
・セキュリティ設計資料
・脆弱性対応ポリシー
・ソフトウェア部品表(SBOM)
・アップデート手順書
・サポート提供方針
・実機テスト結果
・暗号技術・通信方式・鍵管理に関する説明資料
また、★3の適合評価では、JC-STAR評価機関によるペネトレーションテストが実施されます。自社内の脆弱性診断に加え、JC-STAR評価機関によるペネトレーションテストに備える必要があります。第三者評価機関による実機評価に耐えられる状態まで、製品と証跡を整えておくことが重要です。
8. IoT通信設計で意識したいポイント
ここまで、JC-STAR ★3の制度上の位置付けや、通信機器・ネットワークカメラに求められる主な対応を見てきました。
最後に、IoT製品メーカーが通信設計を検討する際に確認しておきたいポイントを整理します。
前提として、通信機能だけでJC-STAR ★3の要件を満たせるわけではありません。★3の取得には、製品本体、ソフトウェア、クラウド、運用体制、証跡管理などを含めた総合的な対応が必要です。
その上で、遠隔アップデート、ログ送信、監視、クラウド連携などを安定して運用するには、通信環境の設計も重要な検討事項になります。
○遠隔アップデートを安定して行えるか
脆弱性対応では、ファームウェアやソフトウェアを適切に更新できることが重要です。
Wi-Fiや有線LANに依存する設計の場合、設置先のネットワーク環境やユーザー操作に左右されることがあります。セルラー通信を活用することで、設置先のネットワークに依存しにくい遠隔アップデートを設計しやすくなります。
一方で、ファームウェアの容量やアップデートの頻度によってはセルラー通信のプランで想定以上の従量課金が発生する可能性もあるため、注意が必要です。
なお、アップデート機能そのものは製品側の実装と運用設計が前提になります。通信サービスはその運用を支える要素であり、JC-STAR ★3の取得を単独で保証するものではありません。
○セキュアな通信経路を設計できるか
★3では、通信先の正当性確認、暗号化、改ざん防止などが重要になります。
製品側での暗号化や認証設計が前提ですが、閉域接続やクラウド連携などを組み合わせることで、用途に応じた通信設計を行いやすくなります。
例えばソフトバンクが取り扱うセルラーLPWAサービス「1NCE」ではインターネットVPNサービスである「OpenVPN」に標準対応しており、有償オプションとしてIPsecやVPCピアリングといったメニューも用意されています。
○必須付随サービスとの通信をどう管理するか
クラウドサービスやモバイルアプリケーションが必須付随サービスに該当する場合、IoT機器本体だけでなく、サービス側や通信路そのものも評価範囲に含まれます。
そのため、デバイスとクラウド間の通信をどのように保護するか、通信先の正当性をどう確認するか、不正な通信を検出し、その記録を証跡として提示できるかなどを、設計段階から整理しておくことが重要です。
IoT通信設計は、単なる接続手段ではなく、製品全体のセキュリティ設計や証跡管理と密接に関係します。
9. まとめ
JC-STAR ★3は、IoT製品の中でも、政府機関、重要インフラ事業者、地方公共団体、大企業などでの利用を想定した、より高い信頼性が求められるレベルです。
★1・★2と異なり、★3では第三者評価機関による評価が必要となり、製品本体だけでなく、必須付随サービス、通信路、アップデート運用、脆弱性対応、サポート体制まで含めた準備が重要になります。
特に通信機器やネットワークカメラは、ネットワーク境界や監視領域に関わるため、セキュリティ要件を満たすことが調達時の選定要素となる可能性があります。
申請受付開始前の現時点では、公開済みのセキュリティ要件・適合要件を基に、自社製品の対象範囲、設計、運用、証跡を整理しておく段階です。
ソフトバンクでは、IoT SIM「1NCE」をはじめ、IoT製品の用途に応じた通信設計をサポートしています。IoT製品のセルラー接続や、遠隔監視・遠隔アップデートを見据えた通信環境の検討について、お気軽にご相談ください。
■免責事項
本記事は、公開情報を基にJC-STAR ★3の概要を解説したものです。制度内容、申請手続き、評価基準、費用、有効期間、対象製品類型などは変更される可能性があります。実際に申請・評価する際は、IPAが公開する最新情報を確認してください。
■参考資料(2026年7月27日確認)
・独立行政法人情報処理推進機構 「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」
・独立行政法人情報処理推進機構 「セキュリティラベリング制度(JC-STAR)についての詳細情報」
・独立行政法人情報処理推進機構 「★3(レベル3)適合基準・評価手順(評価手法・評価ガイド)」
-【2026年6月版】セキュリティ要件適合評価及びラベリング制度(JC-STAR)通信機器★3(レベル3)セキュリティ要件(1.0版)
-【2026年6月版】セキュリティ要件適合評価及びラベリング制度(JC-STAR)通信機器★3(レベル3)適合要件(1.0版)
-【2026年6月版】セキュリティ要件適合評価及びラベリング制度(JC-STAR)ネットワークカメラ★3(レベル3)セキュリティ要件(1.0版)
-【2026年6月版】セキュリティ要件適合評価及びラベリング制度(JC-STAR)ネットワークカメラ★3(レベル3)適合要件(1.0版)
本記事はアフィリエイトプログラムによる収益を得ている場合があります