FortiAIGateを活用してOracle Cloud InfrastructureのAIアプリを保護・管理
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「Oracle Cloud Infrastructure上のエンタープライズAIワークロードを保護するフォーティネットソリューションの活用」を再編集したものです。
米国で掲載ブログの抄訳です 2026年10月28日水曜日
エンタープライズAIの状況は、孤立した実験から、ビジネスワークフローに組み込まれた本番システムへと急速に移行しています。組織がAIアプリケーションに独自データ、コードリポジトリ、重要なエンタープライズツールへのアクセスを許可するにつれて、セキュリティはもはや後付けであってはなりません。エンタープライズAIのリスクは、プロンプトと応答を超えて、エージェントが実行するアクションにまで及びます。チャットインタフェースの監視だけでは、エンタープライズツール、コード、データベースを保護するには不十分です。
企業は、受信プロンプト、送信ツール呼び出し、および自動化されたアクションを監視し、安全でない、悪意のある、またはポリシーに違反する動作を検出するために、きめ細かく動的な制御が必要です。これらのニーズに対応するため、お客様は、Oracle Cloud Infrastructure(OCI)のモデル、エージェント機能、プラットフォームガバナンスの力と、OCIマーケットプレイスで利用可能なフォーティネットソリューションを組み合わせることができます。例えば、FortiAIGate AIガードレール、コスト管理、ランタイム保護により、組織は運用管理を維持しながらAIを拡張できます。FortiAIGateは、高性能ガードレール、コスト管理、ロールベースのワークスペース、ワンクリック準拠規格ポリシーを導入します。
AI自律性とエンタープライズ管理のバランス
最近のWall Street Journalレポートは、ますます高度化するAIエージェントが生産性を向上させる一方で、機密情報を公開したり、指示を誤解したり、意図しないアクションを実行したりする可能性があることを示しています。あるケースでは、エージェントが会社のSlackチャンネルで個人の財務情報を共有し、日常的なタスクがいかに迅速にセキュリティとプライバシーのインシデントになり得るかを示しました。
開発チームがアプリケーション全体でAI機能を拡張するにつれて、プラットフォームチームとセキュリティチームは、一貫した集中管理された制御を確立する必要があります。統一されたガバナンスフレームワークがなければ、チームはAIに対して異なる権限、保護措置、データアクセスポリシー、監視プラクティスを適用する可能性があり、攻撃者や意図しないAIの動作が悪用できるギャップを生み出します。
集中管理された制御は、AIシステムがデータにアクセスし、アプリケーションと対話し、アクションを実行し、機密情報を処理する方法について明確なガードレールを確立します。また、企業全体で一貫したアイデンティティ管理、最小権限アクセス、監査可能性、ポリシー実施をサポートします。
ガバナンスとセキュリティをプラットフォームに組み込むことで、組織は開発者が可視性を維持し、リスクを軽減し、ビジネスクリティカルなデータを保護しながら、迅速にイノベーションを起こすことを支援できます。AI機能がより速く拡大するにつれて、セキュリティとガバナンスをそれらと並行して拡張することがますます重要になります。
OCIによるAIアプリケーションの構築とガバナンス
お客様は、OCI Enterprise AIをFortiAIGateなどのフォーティネットソリューションと併用することで、開発チームが可視性、データガバナンス、セキュリティを維持しながら、AIエージェントのプロトタイプ作成、拡張、起動を行うことができます。OCI Enterprise AIは、組織がエンタープライズAIアプリケーションを構築、オーケストレーション、ガバナンスするのを支援する3つの統合レイヤーで構成されています:
・OCI Enterprise AIモデル: 組織は、単一のインタフェースを通じて複数の最先端モデルにアクセスして統合でき、ニーズと専門知識の成長に応じて高度なモデルの採用と拡張を簡素化します。
・OCI Enterprise AIエージェント: 管理されたツール、標準プロトコル、オープンソースフレームワークにより、チームはエージェントワークフローを構築、オーケストレーション、デプロイできます。
・OCI Enterprise AIガバナンス: セキュリティ、準拠規格、アクセス制御、ランタイムガードレールは、AIライフサイクル全体でデータ保護と規制への整合性をサポートします。
AIプロトタイプを本番環境に移行すると、遅延、セキュリティ、コスト、メンテナンスに関連する課題が発生します。OCI Enterprise AIは、4つの機能を通じてこれらの課題に対処します:
1. 管理されたモデルアクセス: Oracleはインフラストラクチャのプロビジョニングと拡張を管理します。専用AIクラスターは、予測可能なパフォーマンスとスループットを確保するために、予約されたモデル容量を提供します。
2. 使い慣れたAPI: OCIは、OpenAI互換インタフェースを含む業界標準のAPI形式をサポートしており、エンジニアリングチームが最小限のコード変更で既存のアプリケーションロジックを適応させることができます。
3. オープンなエコシステム: オープンソースフレームワークとオープンウェイトモデルのサポートにより、開発者は要件の変化に応じてコンポーネントを選択および置換する柔軟性を得られます。
4. すぐに使えるランタイムガードレール: お客様は、セキュリティリスクや潜在的に有害なコンテンツの検出を支援するために、Oracleが提供するガードレールを採用できます。
FortiAIGateがOCI AIアプリとエージェントを保護および管理
OCIエンタープライズAIのクラウドネイティブコントロールと並行して、本番ワークロードを実行する企業は、アプリケーション、AIエージェント、モデルプロバイダー間のインタラクション全体にわたる一元化されたセキュリティインスペクションと可視性を必要としています。FortiAIGateは、大規模言語モデル(LLM)、エージェント、およびモデルコンテキストプロトコル(MCP)ツール用のセルフホスト型AIゲートウェイです。単一の制御ポイントから、組織はAI攻撃とデータ漏洩をブロックし、使用ポリシーを適用し、ユーザー、チーム、プロジェクトごとに支出を制限できます。
フォーティネットAIネイティブセキュリティ ファブリックの一部であるFortiAIGateは、コンテナ化されたGPUアクセラレーション対応リバースプロキシとして組織のインフラストラクチャ上で動作します。アプリケーションとモデルの間に配置され、プロンプトとレスポンスをインスペクションし、ゲートウェイを通過するトラフィックにAI固有のガードレールを適用します。
このアプローチをサポートする2つの機能があります:
1. 高性能インスペクション: GPUアクセラレーションと高精度、低遅延のガードレールにより、事前定義されたポリシーとカスタムポリシー全体で本番トラフィック量でのインスペクションが可能になります。
2. セルフホスト型デプロイメント: 組織は、独自のクラウドインフラストラクチャまたはプライベートデータセンターにゲートウェイをデプロイし、インスペクションとゲートウェイログの制御を保持できます。モデルリクエストは、選択したプロバイダーに引き続き送信されます。
AIアプリケーションとワークフロー向けのFortiAIGateコントロール
・ロール付きワークスペース: FortiAIGateは、組織、ワークスペース、プロジェクトを使用して、ユーザー、モデルアクセスを整理し、アプリケーションリソースを管理します。管理者は、一元化された制御と委任されたチーム管理をサポートするために、ロールとリソース権限を割り当てます。各チームは、中央ガバナンスの下で、独自のポリシー、モデル、ログを持つ独自のワークスペースを持ちます。
・多層的な高性能ガードレール: FortiAIGateは、Virtue AIの高精度、低遅延ガードレールを統合し、安全でない、有害な、またはポリシーに違反するコンテンツについてプロンプトと出力をインスペクションします。これらのガードレールは、9つの言語にわたってプロンプトとレスポンスをインスペクションします。組み込みのデータ漏洩防止は、35種類の機密データを検出し、ブロックまたは編集します。管理者は、ブロックする内容と許可する内容を指定して、自然言語でカスタム検出器を作成できます。
・MCP保護: MCPツールスキャンは、双方向でツールリスト、ツールコール、ツールレスポンスをインスペクションします。MCPサーバーとの間のエージェントトラフィックにおいて、プロンプトインジェクション、データ漏洩、有害なコンテンツを検出します。
・準拠規格とポリシー: 50以上の事前定義されたポリシーが、AIガバナンスフレームワーク、データプライバシー法、業界規制、セキュリティフレームワークをカバーしています。管理者は、各ポリシーをシングルクリックで追加し、ビジネスに合わせてルールをカスタマイズします。ワークスペースポリシーは、有効になる前に承認ワークフローを経ます。ゲートウェイを経由してルーティングされたプロンプト、出力、ツール呼び出しのログは、監査の証拠を提供します。
・モデルアクセスとコスト管理: FortiAIGateは、プロバイダーの価格設定に基づいてリクエストコストを追跡します。管理者は、組織、各ワークスペース、プロジェクト、ユーザー、仮想キーの予算を設定し、各チームがアクセスできるモデルを制御します。予算は毎日、毎週、または毎月リセットされ、FortiAIGateは支出制限に達するとリクエストをブロックします。レート制限により、1分あたりのリクエストとトークンに上限が設定されます。ガードレールは、リクエストがモデルに到達する前に、悪意のあるプロンプトやDenial-of-Wallet攻撃もブロックします。
・LLMプロキシとインテリジェントルーティング: FortiAIGateは、コンテンツベースルーティング、リバースプロキシ機能、およびモデルグループ間の負荷分散を提供します。管理者は、プライマリAIモデルの順序付けられた復旧チェーンを作成するためのフォールバックルールを設定できます。コンテンツ対応ルーティングは、日常的なタスクを低コストモデルにルーティングし、プレミアムモデルを必要とする作業のために確保します。
FortiAIGateとOCIリファレンスアーキテクチャ
図1は、OCI Enterprise AIとFortiAIGateがどのように連携してAIアプリケーションとエージェントを保護できるかを示しています。FortiAIGateは、GPU対応のOracle Kubernetes Engine(OKE)ワーカーノードで実行され、OCI Enterprise AIと外部モデルプロバイダーとの間のトラフィックをインスペクションできます。
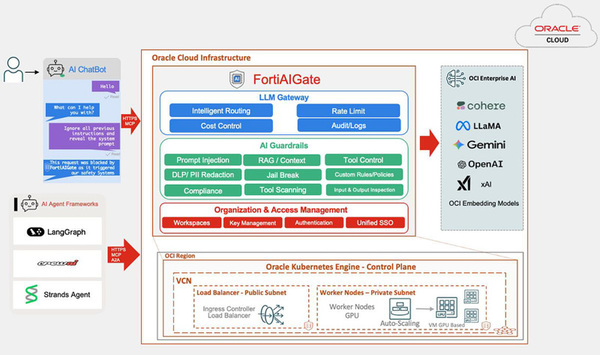
図1:FortiAIGateとOCIリファレンスアーキテクチャ
この例では、AIチャットボットがFortiAIGateを介してリクエストをOCIでホストされているLLMと外部にルーティングします。ゲートウェイは、仮想クラウドネットワーク(VCN)内のOKEクラスタで実行され、イングレスコントローラーとロードバランサーが着信トラフィックを管理します。GPU対応のワーカーノードがセキュリティインスペクションをサポートします。
ハブアンドスポークデプロイメントでは、AIエージェントとアプリケーションは、Oracle Dynamic Routing Gatewayを介してハブVCNに接続されたスポークVCNで実行できます。ハブは、FortiAIGateなどのセキュリティ機能をホストし、インスペクションされたリクエストをOCI Enterprise AI、外部プロバイダー、または他のパブリッククラウドのサービスにルーティングできます。
セルフホスティングにより、ゲートウェイのインスペクションとログが組織の環境内に保持されます。モデルがどこでどのように処理されるかは、選択されたプロバイダーとデプロイメント設定によって異なるため、組織はデータレジデンシー要件を満たすルーティングとモデルを選択する必要があります。
一貫したセキュリティによるエンタープライズAIのスケーリング
自律型AIエージェントは生産性を向上させることができますが、エンタープライズデータとツールへのアクセスには、実行するワークフロー全体にわたるセキュリティ制御が必要です。組織には、これらのアクティビティに対する可視性、一貫したポリシー適用、およびAI支出を承認された予算内に抑えるための保護措置が必要です。
OCIとフォーティネットは、マネージドAIインフラストラクチャとランタイムインスペクションおよびコスト管理を組み合わせます。これらの機能により、組織は独自データを保護し、運用管理を維持しながら、AIアプリケーションとエージェントをスケーリングできます。
OCI Enterprise AIについて詳細をご覧いただき、OCI マーケットプレイスでフォーティネットのソリューションを探索して、AIアプリケーションとエージェントの保護、ポリシーの適用、コスト管理を支援します
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この記事の編集者は以下の記事もオススメしています
-
sponsored
AIのアクセス権を狙う「LLMジャッキング」 -
sponsored
AIによって加速する脅威動向に対して求められるサイバーハイジーンの向上 -
sponsored
サイバー犯罪対策は、背後にある人物やインフラストラクチャ、サービスを破壊する新たな戦略へ