AIのアクセス権を狙う「LLMジャッキング」
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「そのAI、誰かに無断利用されていませんか?」を再編集したものです。
米国時間2026年9月3日に掲載されたフォーティネットブログの抄訳です。
影響を受けるプラットフォーム:Amazon Web Services(AWS)、Amazon Bedrock
脅威タイプ :クラウド認証情報の窃取、
AI/LLMサービスの乗っ取り(「LLMジャッキング」)
影響を受けるユーザー :AWSアカウントを所有するすべての組織
影響 :有料の基盤モデル推論が不正に利用され、
直接的な金銭的損失が発生する。
ハイジャックしたモデルへのアクセス権が
転売される可能性がある。
深刻度 :高
生成AIは、盗まれたクラウド認証情報を悪用する手法の中でも、特に収益性の高いものの一つになりつつあります。攻撃者は、漏洩したIAMキーから利益を得るために、もはやクリプトマイナーを展開したり、データを盗み出したりする必要はありません。代わりに、AWS Marketplaceから基盤モデルをサブスクライブし、推論へのアクセス権を転売すればよいのです。この手法はLLMジャッキングと呼ばれるもので、2024年に初めて報告されました。FortiCNAPPは最近、この攻撃手法がいかに迅速かつ機械的に行われているかを示す事例を調査しました。
FortiGuard Labsは新たに、管理者権限を持つ有効期間の長いAWS IAMアクセスキーを解析しました。このキーは、新しいIAMアイデンティティの作成、AWS Marketplaceでの基盤モデルのサブスクライブと呼び出しの開始に使用されていました。
FortiCNAPPは、このような攻撃チェーンに含まれるアイデンティティの侵害、認証情報の発行、マーケットプレイスでの活動を網羅する検知機能とLQLポリシーの組み合わせることで、こうした攻撃に対する防御を提供します。
LLMジャッキング:攻撃者が狙うのはデータではなくモデルへのアクセス権
LLMジャッキングとは、モデルの重みや学習データの窃取ではなく、ホストされているAIモデルへのアクセス権を盗み、悪用することを指します。攻撃者の目的はシンプルです。それは、「他の組織のクラウドアカウントに、高機能で高価なモデル推論の費用を負担させ、そのアクセス権を利用する、または転売すること」です。
この手法には、構造的な魅力がいくつか存在します。
・攻撃ツールのコストが低く、収益性が高い:必要になるのは、有効なクラウドアイデンティティ(通常は漏洩したアクセスキー、公開されたCI / CDのシークレット、盗まれたローカル認証情報など)だけです。
・すぐに悪用できる:クラウド認証情報が漏洩すると、攻撃者は数日ではなく数分のうちに動き出します。
・即座に現金を手にできる:プレミアム基盤モデルの呼び出しは、大規模になると安価ではありません。LLMジャッキングに関する調査によると、被害組織の損失額は、Claude 2.xクラスの推論で1日あたり4万6,000ドルを超えます。そして、攻撃者がClaude 3 Opusに移行すると1日あたり10万ドルを超えます。一部の攻撃キャンペーンでは、基盤となる計算リソースが盗まれたものであることを知らない第三者に対し、盗まれたアクセス権がサブスクリプション型の「AIチャットボット」サービスとして転売されており、1つの漏洩したキーが継続的に収益を生んでいることになります。
・正規の利用と見分けがつかない:侵害されているものの有効なIAMアイデンティティからのBedrock InvokeModel呼び出しは、APIレベルでは正規の利用と見分けがつきません。なぜなら、クラウドAPIが設計通りに使用されているだけであり、その認証情報にはそのクラウドAPIを使用する権限があります。
・成熟した市場:当初は日和見的な認証情報の窃取に過ぎませんでしたが、今や商業的なサプライチェーンへと進化しています。「Operation Bizarre Bazaar」では、3万5,000件以上の攻撃セッションと、TelegramやDiscord上で30社以上のLLMプロバイダーへのアクセス権を転売するマーケットプレイスが記録されました。これはもはや単なる日和見的な攻撃ではありません。すでに商品化されているのです。
フォーティネットが確認した侵害事例
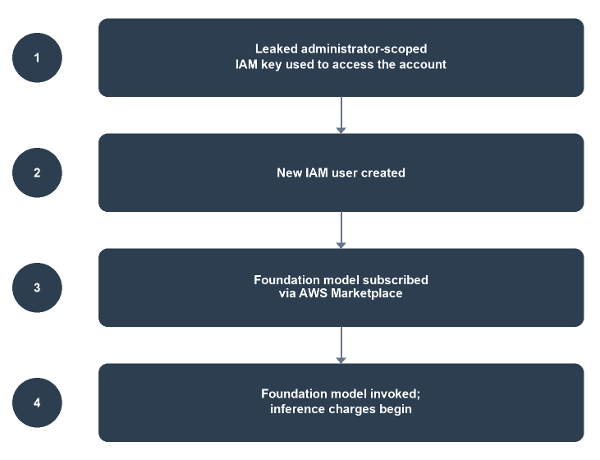
図1:侵害における一連のイベント
この事例では、AdministratorAccess権限が付与された、有効期間の長いIAMアクセスキーが漏洩したことにより、AWSアカウントが乗っ取られました。攻撃者はこのアクセス権を使用して以下の操作を行いました。
・新しいIAMユーザーを作成
・AWS Marketplace経由で基盤モデルを1つ以上サブスクライブ(agreement-marketplace.amazonaws.comにおけるCreateAgreementRequest/AcceptAgreementRequest)
・サブスクライブした基盤モデルを呼び出し、被害者のアカウントで推論料金が発生
この種の攻撃では通常、AWSの長期APIキーメカニズムを利用して、新しいアイデンティティ用にBedrockサービス専用の認証情報を生成するステップが追加で実行されます。これは通常のIAMアクセスキーとは異なり、新しいユーザーを通じて直接呼び出す際の代替手段、または補完する手段として使用されます。
セキュリティ担当者への推奨事項
LLMジャッキングでは有効な認証情報と正規のクラウドサービスが利用されるため、効果的な防御と検知を実現するには、厳格なアイデンティティ検証、徹底したログ記録、そしてコンテキスト分析が必要です。以下に示す対策は、組織がリスクを最小限に抑え、不審なBedrockの活動を効率的に特定する上で役立ちます。
・すべてのアカウントでCloudTrailを有効にしてください。これにより、不審なシグナルから、そのアイデンティティを誰が作成したか、どのような認証情報を発行したか、どのようなサブスクリプションを契約したか、どの順序で行われたかといった、全体像を把握できるようになります。
・可能であれば、CloudTrailに加えてBedrockの呼び出しログを有効にしてください。デフォルトでは無効になっており、CloudTrail単体では記録されないリクエストレベルの詳細情報を取得できます。
・長期間有効で、広範な権限を持つIAMキーは、Tier 0のリスクとして扱ってください。今回のインシデントにおける攻撃チェーンは、有効期限のない単一のAdministratorAccessキーに依存していました。ワークロードで利用可能な場合は、有効期間が短く、ロールに基づいて割り当てられる認証情報の使用を優先してください。
・「新しいAIサービスの利用」が常に無害である、または常に悪意のあるものだと考えないでください。アプローチとして最も適切なのは、事実関係を確認することです。あるアカウントでBedrockが初めて利用された際、それだけでは対応すべきインシデントとは判断できません。新しいID、見慣れないIPアドレス、情報の列挙行為、アクセス拒否のノイズなど、別のシグナルと組み合わさった場合に初めて、対応が必要となります。
フォーティネットのソリューション
FortiCNAPP(Lacework)は、この攻撃チェーンに関連する以下の検知機能を標準で提供しています。
lacework-global-12:IAMポリシーの変更 *(高、デフォルトで有効)*。アイデンティティへのAdministratorAccessの付与(今回の事例では後続のすべての攻撃を可能にしたステップ)など、権限昇格アクションをカバーします。
lacework-global-2037:Bedrockモデル呼び出しのログの削除 *(高、デフォルトで有効)*。攻撃者によるBedrockの監査証跡の無効化(フォーティネットが監視対象としている防御回避ステップ)を検知します。
lacework-global-2038:Bedrock呼び出しのスロットリング例外 *(中、デフォルトで有効)*。Bedrockのスロットリング例外が発生した際にトリガーされます。これはイベントごとのシグナルであり、呼び出し量のしきい値に基づくものではありません。
lacework-global-2906:マーケットプレイス契約の作成または承諾 *(中、デフォルトで有効)*。agreement-marketplace.amazonaws.comにおけるCreateAgreementRequest / AcceptAgreementRequest(今回の攻撃チェーンにおける実際のサブスクリプションステップ)を検知します。
lacework-global-2907:IAMサービス固有の認証情報の作成またはリセット *(中、デフォルトで有効)*。Bedrockのサービス専用認証情報メカニズムを直接カバーします。
lacework-global-13:IAMアクセスキーの変更 *(高、デフォルトで有効)*。従来のアクセスキーの作成およびローテーションをカバーします。別のAPI呼び出しを通じて発行されるBedrockのサービス専用認証情報は対象外です。これについては2907がカバーしています。
lacework-global-14:新しいAWSユーザーの作成 *(利用可能、デフォルトでは無効)*。AWS上でAIワークロードを実行しているお客様には、この機能を明示的に有効化することをお勧めします。
lacework-global-1999~2002、2781:Bedrockの設定 / ポスチャポリシー *(利用可能、デフォルトでは無効)*。これらは、設定レベルでBedrock呼び出しのログが無効になっているなどの問題を検知するものであり、実行する上でCloudTrailの連携は不要です。設計上、デフォルトのコンプライアンスフレームワーク外で提供されます(フレームワークに含まれるポリシーのみが自動的に有効化されます)。そのため、コンプライアンスレポートに反映させるには、明示的に有効化するか、カスタムフレームワークに追加する必要があります。Bedrockへのアクセス権を持つすべてのアカウントで有効にすることをお勧めします。
FortiCNAPPのより広範な異常検知機能および脅威検知機能も、この手法をカバーしています。これらの機能が連携することで、初期の権限昇格ステップ、認証情報の発行、マーケットプレイスのサブスクリプション、呼び出し時の悪用まで、攻撃チェーン全体を網羅します。
FortiGuard IPレピュテーションおよびアンチボットセキュリティサービスは、フォーティネット分散ネットワークから不正な送信元のIPデータを集約し、攻撃を事前にブロックします。この分散ネットワークでは、脅威センサー、CERT、MITER、協力関係にある他社、その他のグローバルソースが連携し、悪意ある送信元に関する最新の脅威インテリジェンスを提供しています。
追加の保護機能については、フォーティネットの製品カタログをご覧ください。
今回ご紹介した脅威またはその他のサイバーセキュリティ脅威による影響を受けていることが疑われる場合は、グローバルFortiGuardインシデントレスポンスチームにお問い合わせください。
本記事はアフィリエイトプログラムによる収益を得ている場合があります
この記事の編集者は以下の記事もオススメしています
-
sponsored
AIによって加速する脅威動向に対して求められるサイバーハイジーンの向上 -
sponsored
AIと量子時代の脅威に備える「FortiNDR Cloud/FortiNDR」 -
sponsored
AIと自動化がクラウド攻撃チェーンを加速(2026年クラウドネイティブ脅威動向レポートより)