ESET/サイバーセキュリティ情報局
クラウドの設定ミスによる情報漏えいを防ぐには? CNAPPによるリスクの可視化と運用支援


本記事はキヤノンマーケティングジャパンが提供する「サイバーセキュリティ情報局」に掲載された「クラウドの設定ミスをどう防ぐ?CNAPPによる継続監視と運用支援サービス」を再編集したものです。
DXやAI活用を背景に企業のクラウド活用が拡大する中、設定ミスや変更管理の不備による情報漏えい・不正アクセスへの対策が重要になっている。変化の速いクラウド環境を人の目だけで確認し、検出した問題を適切な改善につなげるのは容易ではない。本記事では、リスクを継続的に可視化するCNAPPの仕組みと導入・運用を支援するマネージド型「CNAPPサービス」の特長を紹介する。
クラウド利用の拡大で高まる設定ミスのリスク
クラウドサービスは、多くの企業にとって欠かせないIT基盤となった。DXやAI活用、リモートワークの普及を背景に、業務システムやデータ基盤をクラウド上で運用する企業が増えている。こうした動きを受け、国内のクラウドサービス市場は今後も成長が見込まれる。
IDC Japanによると、2024年の国内パブリッククラウドサービス市場は前年比26.1%増の4兆1,423億円となり、2029年には8兆8,164億円に達する見通しである。企業がシステム基盤やアプリケーション実行環境として利用するIaaS/PaaS市場も拡大している。矢野経済研究所は、IaaS/PaaSを対象とするクラウド基盤サービス市場について、2025年の市場規模を前年比18.9%増の2兆7,100億円と推計している。
こうしたクラウド利用が広がる一方で、設定ミスや変更管理の不備は深刻なリスクとなり得る。日本クラウドセキュリティアライアンスが公開した「クラウドコンピューティングに対する重大な脅威2024」でも、「設定ミスと不十分な変更管理」はクラウドにおける重大脅威の1位に挙げられた。
クラウドセキュリティの7つの落とし穴-中小企業でもできる改善策とは?
https://eset-info.canon-its.jp/malware_info/special/detail/241001.html
設定ミスや変更管理の不備がもたらす影響
設定ミスは、ストレージ、ネットワーク、ID管理、ログ設定など、クラウド環境のさまざまな領域で起こり得る。
クラウドの設定に不備があると、顧客情報や社内資料が意図せず外部から閲覧可能な状態になることがある。公開範囲やアクセス権限の誤りに長期間気付かなければ、多数の情報が外部からアクセスできる状態に置かれる可能性もある。読み取りに加えて書き込みや削除まで許可されていた場合、情報漏えいだけでなく、データの改ざんや消失を招く恐れもある。
クラウド環境では、開発、検証、本番運用の各段階で設定変更が繰り返される。検証のため一時的に公開したストレージを非公開へ戻し忘れたり、メンテナンス用に開放したポートを閉じ忘れたりすると、意図しない外部公開や不正アクセスのリスクが生じる。設定ミスは、単にデータの外部公開にとどまらず、攻撃者による侵入の起点にもなるのだ。
外部委託先や複数部門が環境設定に関与していると、設定内容の確認者や問題発生時の対応責任者が曖昧になり、設定ミスの発見が遅れるケースも少なくない。
問題が発覚しても、設定を修正するだけで対応が完了するわけではない。ほかのクラウド環境に同様の不備がないかを調査し、外部からアクセス可能だった期間や対象データ、第三者によるアクセスの有無を確認する必要がある。影響の範囲によっては、顧客への通知や問い合わせ対応、関係機関への報告も求められる。
このような問題につながる代表的な設定・管理上の不備として、以下が挙げられる。
・パスワードやAPIキーなどの認証情報の不適切な管理
・監視やロギング設定の無効化
・バックアップデータの不適切な公開や保護不足
・ストレージの意図しない公開
・ポートやネットワーク設定の過度な開放
・過剰なアクセス権限の付与
こうした不備は、情報漏えいやデータの改ざん・消失、システム停止などを招く恐れがある。さらに、法令・契約違反への対応コストや売上機会の損失、企業の信用低下にもつながりかねない。
クラウドから機密情報が漏えいしないためにできること
https://eset-info.canon-its.jp/malware_info/special/detail/211202.html
クラウドの設定ミスを見逃さないために必要な継続監視
手順書やチェックリストの整備は重要だが、クラウドでは、サービスの追加や設定変更が頻繁に行われる。一度安全性を確認しても、その後の変更によって新たなリスクが生じるため、導入時や定期点検時だけの確認では十分ではない。複数のクラウドや部門、委託先が関与する環境では、人の目だけですべての変更を確認し続けるのは難しい。
総務省が2024年4月に公開した「クラウドの設定ミス対策ガイドブック」では、人による対策や運用を補完する手段として、CSPM(Cloud Security Posture Management)などのツール活用が示されている。CSPMは、クラウドサービスの設定を監査する仕組みである。セキュリティ上の基準となる「あるべき状態」と実際の設定を継続的に比較し、基準から逸脱した設定やリスクを可視化する。PCI DSS、NIST CSFといった基準・フレームワークへの準拠状況を確認する際にも役立つ。
CNAPPによるクラウドセキュリティの統合管理
クラウド環境では、設定だけでなく、アクセス権限、ワークロード、機密データ、コンテナ環境など、確認すべき領域が多岐にわたる。さらに、複数のクラウドプロバイダーを利用している場合、それぞれのツールや管理画面を個別に確認する必要があり、環境全体のリスクを把握しにくい。
そこで注目されているのが、CSPMを中心に複数のクラウドセキュリティ機能を統合し、IaaS/PaaSを含むクラウド環境のリスクを横断的に管理するCNAPP(Cloud Native Application Protection Platform)である。
CNAPPは、設定ミスに加え、アクセス権限、仮想マシンやコンテナ、機密データといった複数の領域をまとめて確認する。製品によって構成は異なるが、一般に以下のような機能を組み合わせて提供される。
・CSPM:クラウド環境の設定ミスや外部公開状態を可視化する
・CIEM(Cloud Infrastructure Entitlement Management):過剰な権限や不適切なアクセス権を把握する
・CWPP(Cloud Workload Protection Platform):VM、コンテナ、サーバーレス環境のリスクを検出する
・DSPM(Data Security Posture Management):機密データやアクセス制御、暗号化状態を把握する
・KSPM(Kubernetes Security Posture Management):Kubernetes環境の設定状態や構成上の問題、コンプライアンスリスクを管理する
CSPMが主にクラウド設定の監査や可視化を担うのに対し、CNAPPはCSPMを含め、権限管理、データ保護、コンテナ環境を統合的に管理するプラットフォームである。
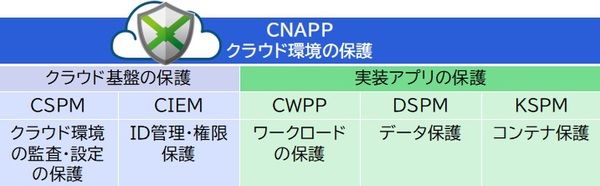
図:CNAPPの概要
マネージドサービス型のCNAPPサービスによる運用支援
CNAPPは、クラウド環境に潜むさまざまなリスクを可視化し、セキュリティを高める有効な手段だが、導入や運用にはクラウドとセキュリティに関する知見が欠かせない。例えば、ID・権限管理やコンテナなど、対象領域への理解がなければ、検出結果を適切に評価するのは難しい。検出されたリスクの重要度を見極め、適切な改善策へ落とし込むには専門知識が求められる。
また、多数のリスクが検出された場合、すべてに同じように対応するのは難しい。重要度の高い問題を把握し、自社の環境や事業への影響を踏まえて対応の優先順位を決め、改善につなげる運用が必要となる。特に、クラウドやセキュリティに詳しい専任人材を十分に確保しにくい企業では、ツール導入後の運用が属人化し、担当者の異動や退職などをきっかけに運用が滞ったり、アラート対応が後回しになったりする恐れもある。
こうしたCNAPPの運用負荷を軽減する選択肢が、「CNAPPサービス」のManagedプランである。専門担当者によるCNAPPツールの運用・監視、アラート通知、レポート提供といった支援を受けられる。自社だけでは不足しがちなクラウドセキュリティの知見を補いながら、設定ミスや権限管理の不備を継続的に可視化し、自社での改善対応へつなげやすくなる。
以下では、CNAPPサービスの特長を解説する。
1)導入から日常運用までをカバーする幅広いサービス
「CNAPPサービス」では、利用企業のクラウドアカウントから診断に必要な情報を収集し、CNAPPツールによって「あるべき状態」と比較する。導入時の初期設定に加え、継続的な監視を含む日常的な運用もサービス対象である。
主な提供内容を以下に示す。
・CNAPPツールの初期設定
・クラウド環境との接続に向けた導入支援
・定期的な自動診断
・CNAPPツールの運用・監視
・重要度の高い設定ミスに関するアラート通知
・日本語による月次レポート
・ツールやサービスに関する問い合わせ対応
・CNAPPツールの設定変更代行
CNAPPツールの初期設定から、運用開始後の監視や報告まで一貫した支援を受けられるのが利点である。
2)マルチクラウドに対応した設定状況の可視化
クラウド利用が進む企業では、システムや用途によって複数のクラウドを併用するケースも多い。その場合、それぞれの管理画面や設定項目を個別に確認しなければならず、運用が複雑になりやすい。管理方法が統一されていないと、設定ミスや過剰な権限を見落とすリスクも高まる。
「CNAPPサービス」は、Amazon Web Services(AWS)、Microsoft Azure、Google Cloudといった主要クラウドプロバイダーのIaaS/PaaS環境に対応している。複数のクラウド環境にまたがる設定状況やセキュリティリスクを一元的に確認できるため、クラウドごとに個別の管理方法を構築する負担を抑えられる。
ISO/IEC 27001、SOC 2、CIS Benchmarksなどに基づくチェック結果も確認できる。これにより、クラウド環境全体のリスクを共通の視点で把握しやすくなる。
3)診断結果を具体的な改善につなげる運用支援
CNAPPでリスクを検出しても、どの問題から対応すべきか、設定をどのように修正すべきかを判断できなければ、具体的な改善にはつながらない。
「CNAPPサービス」では、重要度の高い設定ミスをアラートで通知するほか、日本語の月次レポートによって、検出されたリスクの内容や傾向を確認できる。設定ミスについては対応方法も案内されるため、自社で対応の優先順位を検討し、具体的な改善作業へ移りやすい。
月次レポートを継続的に確認することで、前月から改善した項目や新たに生じたリスクを把握できる。単に問題を検出するだけでなく、対応状況を振り返り、次の改善につなげられる点が特長である。
クラウドセキュリティがハイブリッド型勤務の効果を高める理由
https://eset-info.canon-its.jp/malware_info/special/detail/211110.html
クラウドの安全な利用に欠かせない、継続的な可視化と運用支援
クラウドではサービスの追加や設定変更が頻繁に行われるため、導入時や定期点検時の確認だけでは新たに生じたリスクを捉えきれない。CSPMやCNAPPによる継続的な可視化は有効だが、検出結果を評価し、対応の優先順位を決めて改善につなげるには、専門知識と継続的な運用体制が必要である。
「CNAPPサービス」のManagedプランは、初期設定から継続的な診断・監視、アラート通知、月次レポートまでを支援する。AWS、Microsoft Azure、Google Cloudにまたがる設定状況やリスクを把握し、具体的な改善対応へつなげやすくなるため、専門人材の不足や運用の属人化に課題を抱える企業にとって有力な選択肢となるだろう。
本記事はアフィリエイトプログラムによる収益を得ている場合があります