セキュリティ事故に備えられている? 対応体制の整備・訓練は7.6%、情シス調査で判明


ソフトクリエイトは10月7日、企業・団体の情報システム部門におけるセキュリティ対策の実態をまとめたレポート「数字で見る情シスとセキュリティ対策 2026」を公開した。公開先は同社運営の情報システム部門向けメディア「情シスレスキュー隊」で、調査名は「情報セキュリティ実態アンケート 2026」だ。調査は2026年6月22日から2026年7月6日に実施され、回答者数は523名、調査結果資料は無料で閲覧できるという。
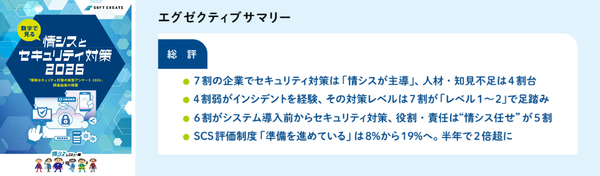
今回の調査では、セキュリティインシデントの経験がある企業は37.1%に達した一方で、対応手順、役割分担、連絡体制、復旧手順を整備し、訓練まで実施している企業は7.6%にとどまった。経験した内容では「クライアントPCのウイルス感染」が49.0%で最多となり、「サーバ・社内システムのウイルス感染・不正アクセス」が26.3%、「ランサムウェア攻撃」が25.8%と続いた。被害への不安としては、重要データや業務システムが利用できなくなることへの懸念が最も大きく、端末感染だけでなく、業務停止に直結する脅威が強く意識されている状況だ。
また、2027年3月頃に運用開始が予定される「SCS評価制度」については、「制度の概要を把握し、準備を進めている」企業が前回調査の8.3%から18.7%へと2倍超に増加した。「情報収集段階」は33.4%から25.8%へ低下し、「制度について知らない、把握していない」も18.4%から12.4%へ減少しており、企業の関心が情報収集から具体的な対応へ移行しつつあることがうかがえる。制度対応に向けた準備の温度差も見られ、企業ごとの成熟度差が課題となりそうだ。
新規システム導入時に、情シスまたはセキュリティ担当が要件定義・設計段階から関与している企業は、常に関与と重要案件のみ関与を合わせて60.1%となった。相談ベースまで含めると8割超が上流工程からセキュリティを検討しているが、役割や責任の所在は依然として情シスに偏っている。対策の主導体制では「情シスが全社横断で主導している」が71.1%で最も多く、専門部門が主導する15.9%を大きく上回った。課題としては、専門知識や知見の不足、人材やリソース不足、最新脅威への対応不足、緊急時の対応フロー未整備などが挙がっており、少人数で全社のセキュリティを支える現場の負荷が改めて示された形だ。
本記事はアフィリエイトプログラムによる収益を得ている場合があります