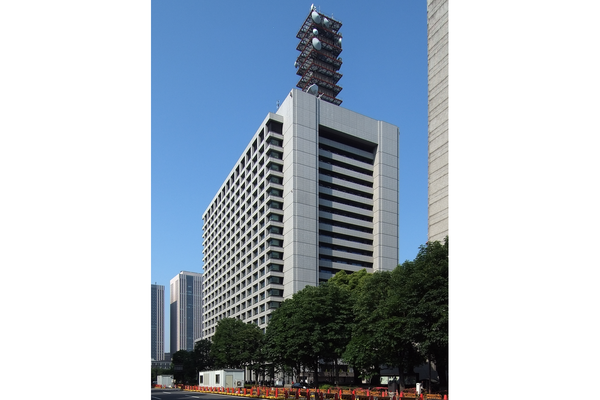
総務省が入る中央合同庁舎第2号館 Wiiii / Wikimedia Commons(CC BY-SA 3.0)
総務省は11月6日、ウェブサイトやスマートフォンアプリを運営する事業者に、不正アクセス対策を徹底するよう注意を呼びかけた。個人情報を扱う事業者には特に注意を求めている。内閣官房の国家サイバー統括室に続き、総務省も所管の事業者と関係団体に同じ内容を周知した形だ。
総務省によると、不正アクセスによる情報漏えいでは、アプリ開発時の対策不足、ウェブサイトなどの設定ミス、既知の脆弱性への未対応といった基本対策の不足が原因とみられる事例が複数あった。単独では比較的低リスクと評価されていた弱点を組み合わせて侵入した可能性も指摘している。
攻撃者が標的の調査や侵入にAIを使っている可能性にも言及した。攻撃を大規模にしやすくなると、事業の規模を問わず標的になり得るとみている。
事業者には、既知の弱点や設定ミスを修正し、公開後もセキュリティ診断や監視を続けるよう求めた。設計・開発の時点から対策を組み込み、開発や運用を外部に任せている場合は委託先の対策も点検する。経営層が主導し、自社で管理する部分だけでなく、外部に任せた範囲も含めて見直すよう促している。
本記事はアフィリエイトプログラムによる収益を得ている場合があります